
不正アクセスによって、民間企業などから情報漏洩が相次いでいます。関連するニュースをまとめています。
NTTドコモ 顧客情報流出で陳謝 一部で勤務先や口座情報も 見舞金も検討
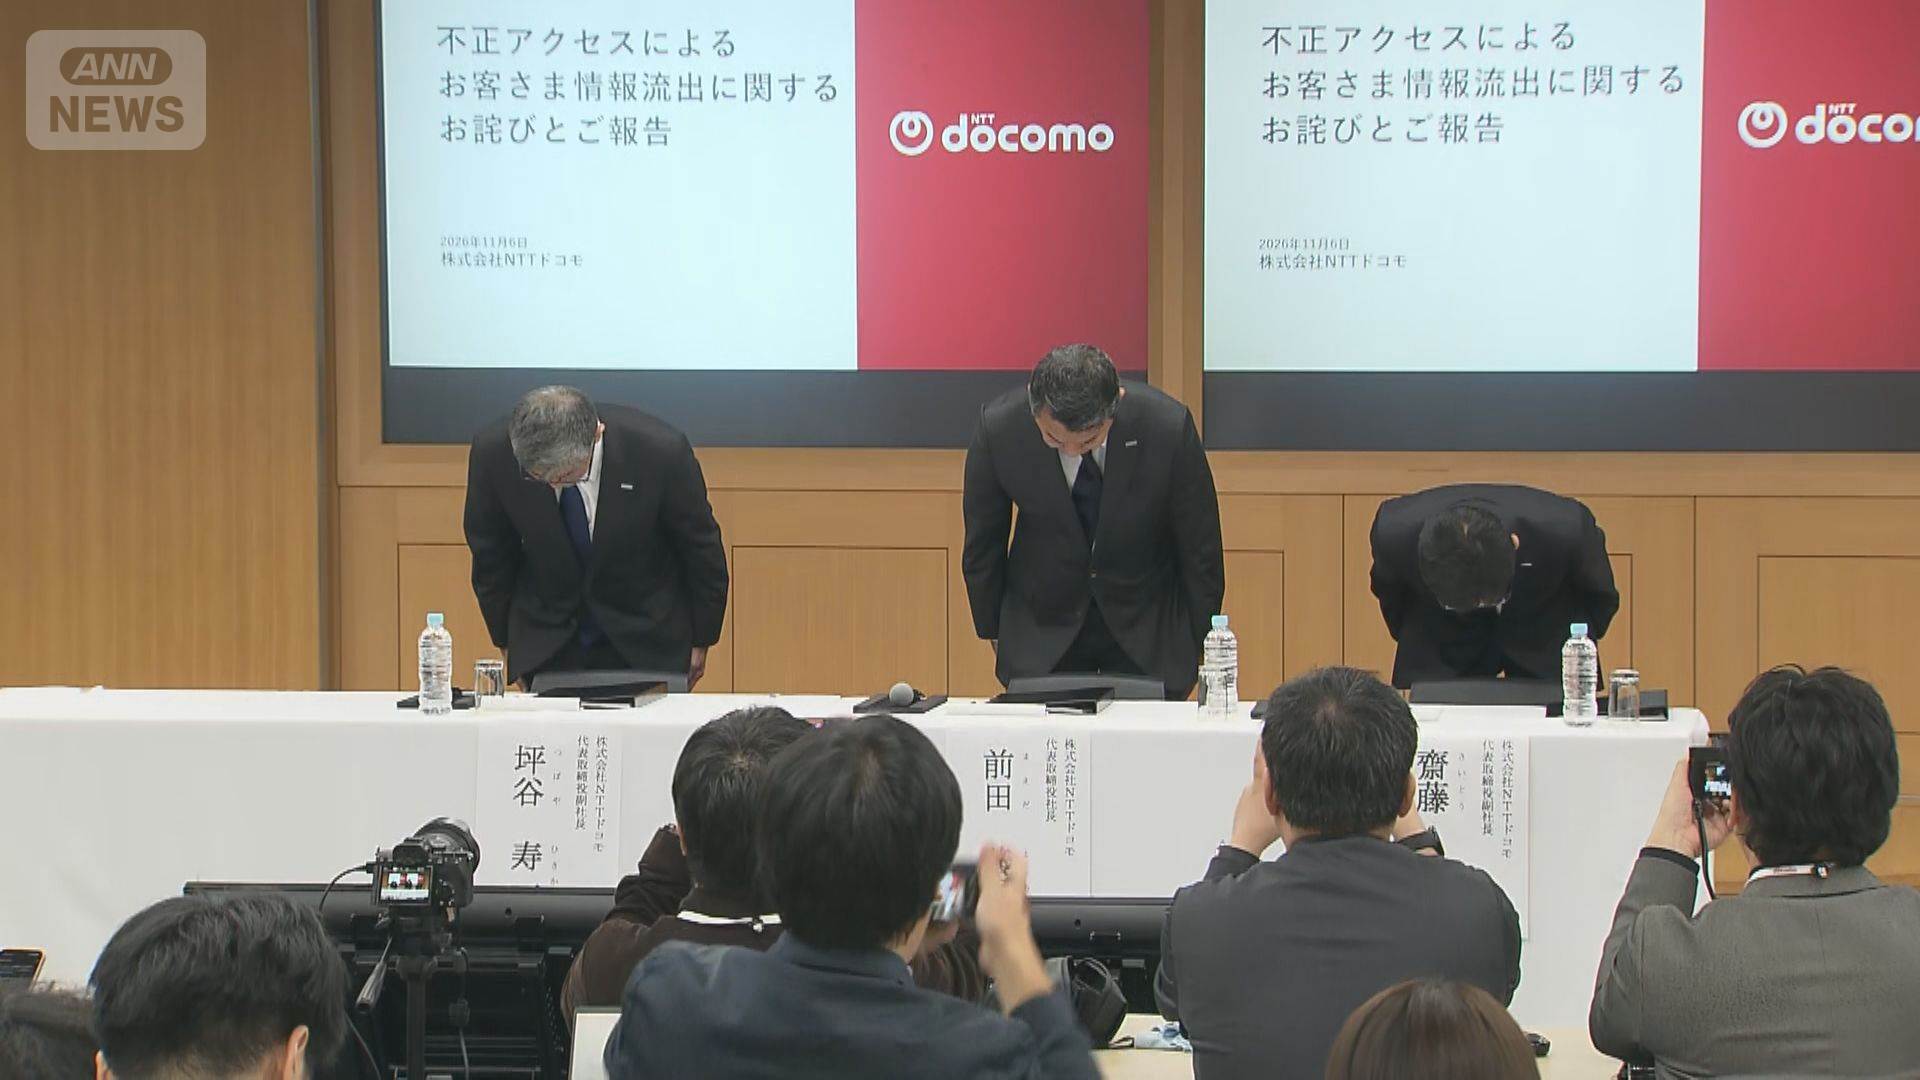
「お客様ならびに関係する皆様に多大なご迷惑とご心配お掛けしたことを、心よりおわび申し上げます」
NTTドコモは4日、契約情報の変更などをインターネット上でできる「Mydocomo」と、オンラインショップが不正アクセスを受け、個人と法人合わせて最大29万4000件余りの情報が流出しました。
複数の機能を組み合わせた攻撃を受け、機械的に情報を検索され、取得されたとしています。
情報は氏名や住所、本人確認書類の番号のほか、一部の利用者は勤務先や金融機関の口座情報などが含まれるということです。
ドコモはシステムを改修して安全性を確認でき次第、5日午前1時ごろから停止しているサービスを再開させる予定です。(11月7日5:52配信)
警察庁長官「緊密に連携し実態解明を」 全国の警察本部長らに指示
警察庁の楠芳伸長官は、不正アクセスによる個人情報の漏洩(ろうえい)について「警察庁と都道府県警の緊密な連携が必要」などと指示しました。
「迅速的確に捜査、実態解明を推進し、その結果を速やかに警察庁に報告していただきたいと思います」
不正アクセスによる企業などの個人情報流出が相次いでいることを受け、警察庁の楠長官は「警察庁と都道府県警が緊密に連携して実態解明を進める必要がある」などと全国から集まった警察本部長らに指示しました。
さらに人材の確保や育成を推進する体制の整備を図るなど、対処能力の強化を求めました。
(2026年11月6日 08:18配信)
「My docomo」個人情報が最大約30万件流出
NTTドコモは不正アクセスを受け、最大約30万件の個人情報が流出したと明らかにしました。
NTTドコモによりますと、ドコモオンラインショップと契約情報の変更などをインターネット上でできる「My docomo」が不正アクセスを受け、顧客の氏名や住所、携帯電話番号など最大約30万件が流出したということです。
クレジットカード情報やマイナンバーなどが流出したかは調査中で、詳細が判明次第、対象の顧客に速やかに知らせるとしています。
NTTドコモは4日に不正アクセスを確認し、5日午前1時ごろから対象のサービスでの手続きを停止しています。
(11月6日配信)
宝くじサイト 勝手にパスワード変更される
宝くじの公式サイトで利用者のパスワードが意図せず変更され、サイトの利用が一時停止されています。
全国自治宝くじ事務協議会の宝くじ公式サイトによりますと、利用者のパスワードが意図せずに変更された例が確認されたとして、5日午前10時ごろからサイトの利用が停止されています。
会員情報には名前や決済情報などが登録されているため、漏洩の可能性を調査しています。
影響の範囲は確認中で、詳細が確認でき次第、対象の利用者に連絡するということです。
対面での宝くじ販売は、通常通り行われています。
(11月5日 19:00配信)
不正アクセス受け 警察庁長官が「緊密な連携必要」
警察庁の楠芳伸長官は不正アクセスによる個人情報の漏洩について「警察庁と都道府県警の緊密な連携が必要」などと指示しました。
「迅速的確認・捜査・実態解明を推進し、その結果を速やかに警察庁に報告していただきたいと思います。」
不正アクセスによる企業などの個人情報流出が相次いでいることを受け、警察庁の楠(くすのき)長官は「警察庁と都道府県警が緊密に連携して実態解明を進める必要がある」などと全国から集まった警察本部長らに指示しました。
さらに人材の確保や育成を推進する体制の整備を図るなど、対処能力の強化を求めました。
(11月5日 18:20配信)
年収や保証額も漏えい 約32万件 三井住友G保証会社
カードローンなどの保証業務を行っている「SMBC(エスエムビーシー)コンシューマーファイナンス」は、システムが不正アクセスを受け、最大およそ32万人の勤務先や年収、保証額などが漏洩(ろうえい)したと発表しました。
「SMBCコンシューマーファイナンス」は、地方銀行や信用金庫、インターネット銀行などと提携して、カードローンなどを申し込んだ人への保証業務を行っています。
会社によりますと、11月2日に保証業務に使うシステムへの不正アクセスを検知し、調査の過程で、最大32万人分の氏名や生年月日、住所のほか、運転免許証の番号や年収、保証額などの漏洩を確認したということです。
対象となる顧客には個別に連絡をしていて、現段階で二次被害は確認されていないとしています。
(11月5日 18:20配信)
サイバー攻撃に対応 政府が「救援組織」設置へ
サイバー攻撃が相次ぐ中、政府は、被害に対応する「救援組織」を新設します。
救援組織は、企業などから相談を受けて官民の専門人材が対応を支援します。
複数の政府関係者は、事前に覚知していたシステムの脆弱性が放置されるなど、基本的な対策ができていないケースが目立つと指摘しています。
政府が6日の関係閣僚会議で発表する緊急対策には、こうした対応の徹底や高性能AIを活用した防御策の強化などが盛り込まれる見通しです。
(11月5日 12:40配信)
◆ドコモで不正アクセスか
NTTドコモは、不正アクセスを受けた可能性が高いとして、オンラインのサービスの一部を停止しました。
復旧のめどはたっていません。
NTTドコモによりますと、午前1時過ぎから、オンラインショップや契約情報の変更などがインターネット上でできる「mydocomo(マイ・ドコモ)」のサービスを停止し、緊急メンテナンスを実施しています。
自社のサーバーが不正アクセスを受けた可能性が高く、原因究明のためにサービスを停止したということです。
影響の範囲や原因は調査中で、復旧のめどはたっていません。
また、午前11時過ぎから、全国で通話やデータ通信などがしづらくなっているということです。
不正アクセスとの関連は調査中で、緊急通報への影響も確認しています。
急ぎの手続きが必要な場合はドコモショップなど店頭で相談するよう求めています。
(11月5日 11:30配信)
◆「無印良品」でカード番号など約109万件流出か
「無印良品」で新たにクレジットカード会員のカード番号などおよそ109万件も、流出の可能性が明らかになりました。
運営する良品計画によりますと、流出した可能性があるのは、2021年7月までにクレジットカード「MUJI(ムジ)Card(カード)」の会員に登録した顧客のカード番号の全ての桁、カードID、生年月日など、およそ109万件です。
このうち現時点も有効なカード情報はおよそ34万件あまりです。セキュリティーコードは含まれていないとしています。
良品計画は、先月30日にアプリ会員のメールアドレスなど最大でおよそ2726万件が流出した可能性があると、発表していて、クレジットカード情報や氏名、住所は含まれていないとしていました。
しかし調査の結果、アプリ会員などの氏名や住所などおよそ52万件、さらにカード番号の一部も流出した可能性があると判明したとしています。
(11月4日配信)
◆デニーズ 旧アプリで情報漏洩か
ファミリーレストラン大手の「デニーズ」は旧アプリを利用していた人の情報が流出した可能性があると発表しました。
「デニーズ」の運営会社によりますと、漏えいした可能性があるのは、メールアドレスや生年月日、住んでいる都道府県名など旧アプリに登録されていた利用者情報で、「お気に入り」に登録していた店舗や利用客の子供の誕生日も含まれるということです。 漏えい件数は調査中のため確定していないということです。 氏名や住所、電話番号やパスワード、クレジットカード情報は保持していないため流出していないとしています。
同社によりますと、旧アプリから新アプリに移行するシステム処理の中で、少なくとも10月7日に不正アクセスが行われていたことが10月30日に発覚しました。 同社は身に覚えのないメールなどに注意するよう呼びかけています。
(11月4日配信)
◆「アソビュー」に不正アクセス 会員情報などが流出
レジャー予約サービスを展開する「アソビュー」は約1582万件の会員情報や予約情報が流出したと発表しました。
アソビューによりますと、同社がメール配信を委託している「アララ」が不正アクセスを受けた影響で、約1582万件の会員情報などが流出しました。
流出したのはメールアドレスや氏名、生年月日、電話番号や郵便番号などの会員情報のほか、利用した施設の名前や日時、参加人数なども流出したということです。
パスワードやクレジットカード情報の流出は確認されていないということです。
アソビューは流出した情報を悪用した不審なメールなどに注意するよう呼び掛けています。
企業向けにメールサービスを運営する「アララ」は約7700万件のメールアドレスが流出したとすでに発表していて、これまでにビックカメラグループが約1490万件の情報流出を発表しています。
「アララ」は先月28日から30日にかけて、クレジットカード会社を装った不審なメールが「利用内容確認のご依頼」といった件名で最大でおよそ713万通送信されたことも明らかにしています。
(11月4日配信)
◆ロードサービス事業会社で最大550万件の情報漏洩
ナンバープレート番号や口座情報も
プレステージ・インターナショナルはロードサービスなどを手掛けるグループ会社の業務システムに不正アクセスがあり、口座情報を含む最大約550万件の個人情報が漏洩(ろうえい)したと発表しました。
漏洩したのはプレステージ・インターナショナルのグループ会社のロードサービスを利用した顧客の氏名や電話番号のほか、ナンバープレートの番号など最大で約550万件です。
金融機関の口座情報も一部含まれるとしています。
一方、現時点ではクレジットカード情報の漏洩は確認されていません。
プレステージ・インターナショナルは先月29日に業務システムへの不正アクセスを検知し、翌日にはシステムを停止しました。
不正利用などの被害は確認されていないとしていますが、不審な電話やメールには注意するように呼び掛けています。
(11月2日配信)
◆アットコスメ 約300万人分の肌質や髪質の情報流出
相次ぐ不正アクセスで個人の髪の毛や肌の情報まで漏洩しました。
化粧品の情報サイト「アットコスメ」に不正アクセスがあり、約300万人の個人情報が漏洩しました。
住所や生年月日のほか、髪質や肌質といった美容に関する情報も流出したということです。
会社側はなりすましメールなどが届く可能性もあるとして、パスワードなどの情報を入力しないように呼び掛けています。
(11月2日配信)
◆メールサービス運営「アララ」に不正アクセス 不審メール送信も
企業向けのメールサービスを運営する「アララ」は、先月受けた不正アクセスの影響でおよそ7700万件のメールアドレスが流出し、最大713万通の不審なメールが送信されたと発表しました。
アララによりますと、流出したのはサービスを利用する契約企業が持つ会員情報です。
現時点でおよそ7700万件のメールアドレスが持ち出されたことが分かり、企業によって違うものの、氏名や電話番号、住所なども含まれるとしています。
また、会社のサービスが悪用され、先月28日から30日にかけてクレジットカード会社を装った不審なメールが最大でおよそ713万通送信されていたということです。
メールの件名は「利用内容確認のご依頼」「ご利用明細確認のご依頼」などで、会社はパスワードやクレジットカード情報などを入力しないよう呼び掛けています。
サービスは先月31日から停止しています。
(11月2日 配信)
◆被害情報サイト GMO攻撃側と関連か
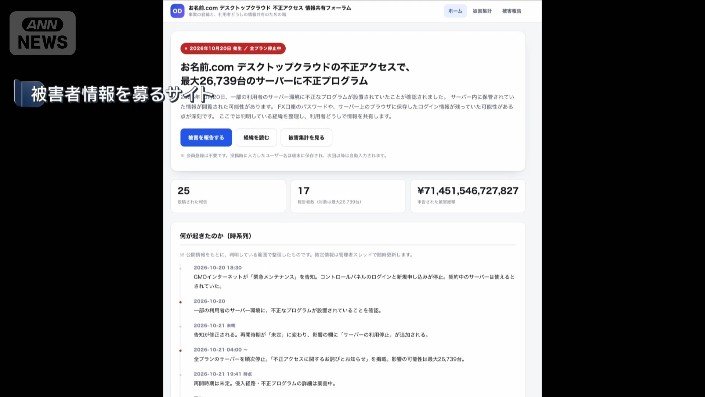
GMOインターネットグループのサービスが不正アクセスを受けた問題で、セキュリティーの専門家は被害の情報を募っていたサイトが攻撃側と何らかの関連があるとみて分析しています。
セキュリティー会社「S&J」によりますと、このサイトは19日に登録され、現在は閲覧できなくなっています。
「脅迫に使われていたサイトと同じプロバイダー。ホームページの作り自体も脅迫サイトとかなり類似点が多かった」
専門家は、このサイトを利用して集団訴訟を呼び掛けるなどして、GMOに圧力を掛ける狙いがあったのではないかとみています。
一連の不正アクセスを巡っては、グループのセキュリティー企業が2年前に脆弱(ぜいじゃく)性を指摘したにもかかわらず、当時の対応が不十分で結果的に不正アクセスを招いたことが分かっています。
GMOの熊谷社長らは2日午後、問題が発覚して以降初めて記者会見を行い、経緯などを説明する予定です。
(11月1日 配信)
◆暗号資産の不正アクセスに北朝鮮が関与 米FBI
アメリカのFBI=連邦捜査局は暗号資産取引の大手、バイナンスが不正アクセスによって巨額の被害を受けた事件に北朝鮮が関与していると発表しました。
暗号資産取引大手のバイナンスは29日、何者かがサーバーに不正にアクセスして、出金を実行した可能性があると明らかにしました。
影響を受けたのは推定でおよそ63億ドル、1兆円にのぼり、暗号資産の分野で過去最大規模の被害となる可能性があります。
FBIは31日、バイナンスへの不正アクセスに北朝鮮が関与していると発表しました。
FBIは盗まれた暗号資産がマネーロンダリングされるのを防ぐため、関連する取引をブロックするよう民間の取引所などに呼びかけています。
バイナンスは利用者3億人を超える世界最大規模の暗号資産取引所で、今回の事件に関して損失は全額補償し、利用者の資金は安全だとしています。
(11月1日 配信)
◆2年前に脆弱性指摘 GMO社長2日に会見へ
GMOインターネットグループのサービスが不正アクセスを受けた問題で、子会社のセキュリティー企業が2年前に脆弱(ぜいじゃく)性を指摘していたことが分かりました。
関係者によりますと、子会社の「GMOサイバーセキュリティbyイエラエ」は2024年4月、今回、不正アクセスを受けた各国の通貨の自動売買に使われる、投資家向けサービスの脆弱性などを指摘していました。
当時はグループの指示で対策を施したものの、結果としてその対応が甘かったとして、関係者は「サービスを一時的に停止してもっと十分な対応を取るべきだった」と話しています。
こうしたなか、GMOインターネットグループは11月2日に、一連の問題が発覚以降初めて、熊谷正寿社長らが会見すると明らかにしました。
これまでの経緯などを説明するとみられます。
(10月31日 配信)
◆日本交通 29万人分の個人情報漏洩か
日本交通はシステムの不正アクセスでおよそ29万人分の個人情報が漏洩(ろうえい)した可能性があると発表しました。
日本交通によりますと、今年7月の不正アクセスでハイヤーの利用者や従業員などの情報が漏洩した可能性があるということです。
合計するとおよそ29万人分に上り、最も多いのが採用選考に応募したおよそ10万8000人分です。
日本交通の乗務員が関わった事故などの相手はおよそ7万2000人、従業員がおよそ6万人分です。
一部ではマイナンバーの情報も漏洩した可能性があります。
運転免許証や在留カード、銀行口座情報を含むケースもあります。
今のところ悪用された被害などは確認されていないとしています。
関連して、東京電力は日本交通のハイヤーを利用した役員や社員らの氏名や住所などが漏洩した可能性があると発表しています。
(10月30日 配信)
◆外務省に不正アクセス 個人情報 約3600件漏洩か
外務省が不正アクセスを受け個人情報が漏洩した可能性があると発表しました。
外務省によりますとおよそ3600件の氏名やメールアドレスなどの個人情報が漏洩した可能性があり、外務省職員以外の個人情報がおよそ900件含まれているということです。
機密性の高い情報は別のネットワークで管理されていて漏洩は確認されていないと説明しています。
外務省は、「現時点で悪用などの被害は確認されていない」としたうえで不審なメールなどに注意するよう呼びかけています。
(10月30日 配信)
◆バイナンスジャパン 暗号資産の出し入れを停止
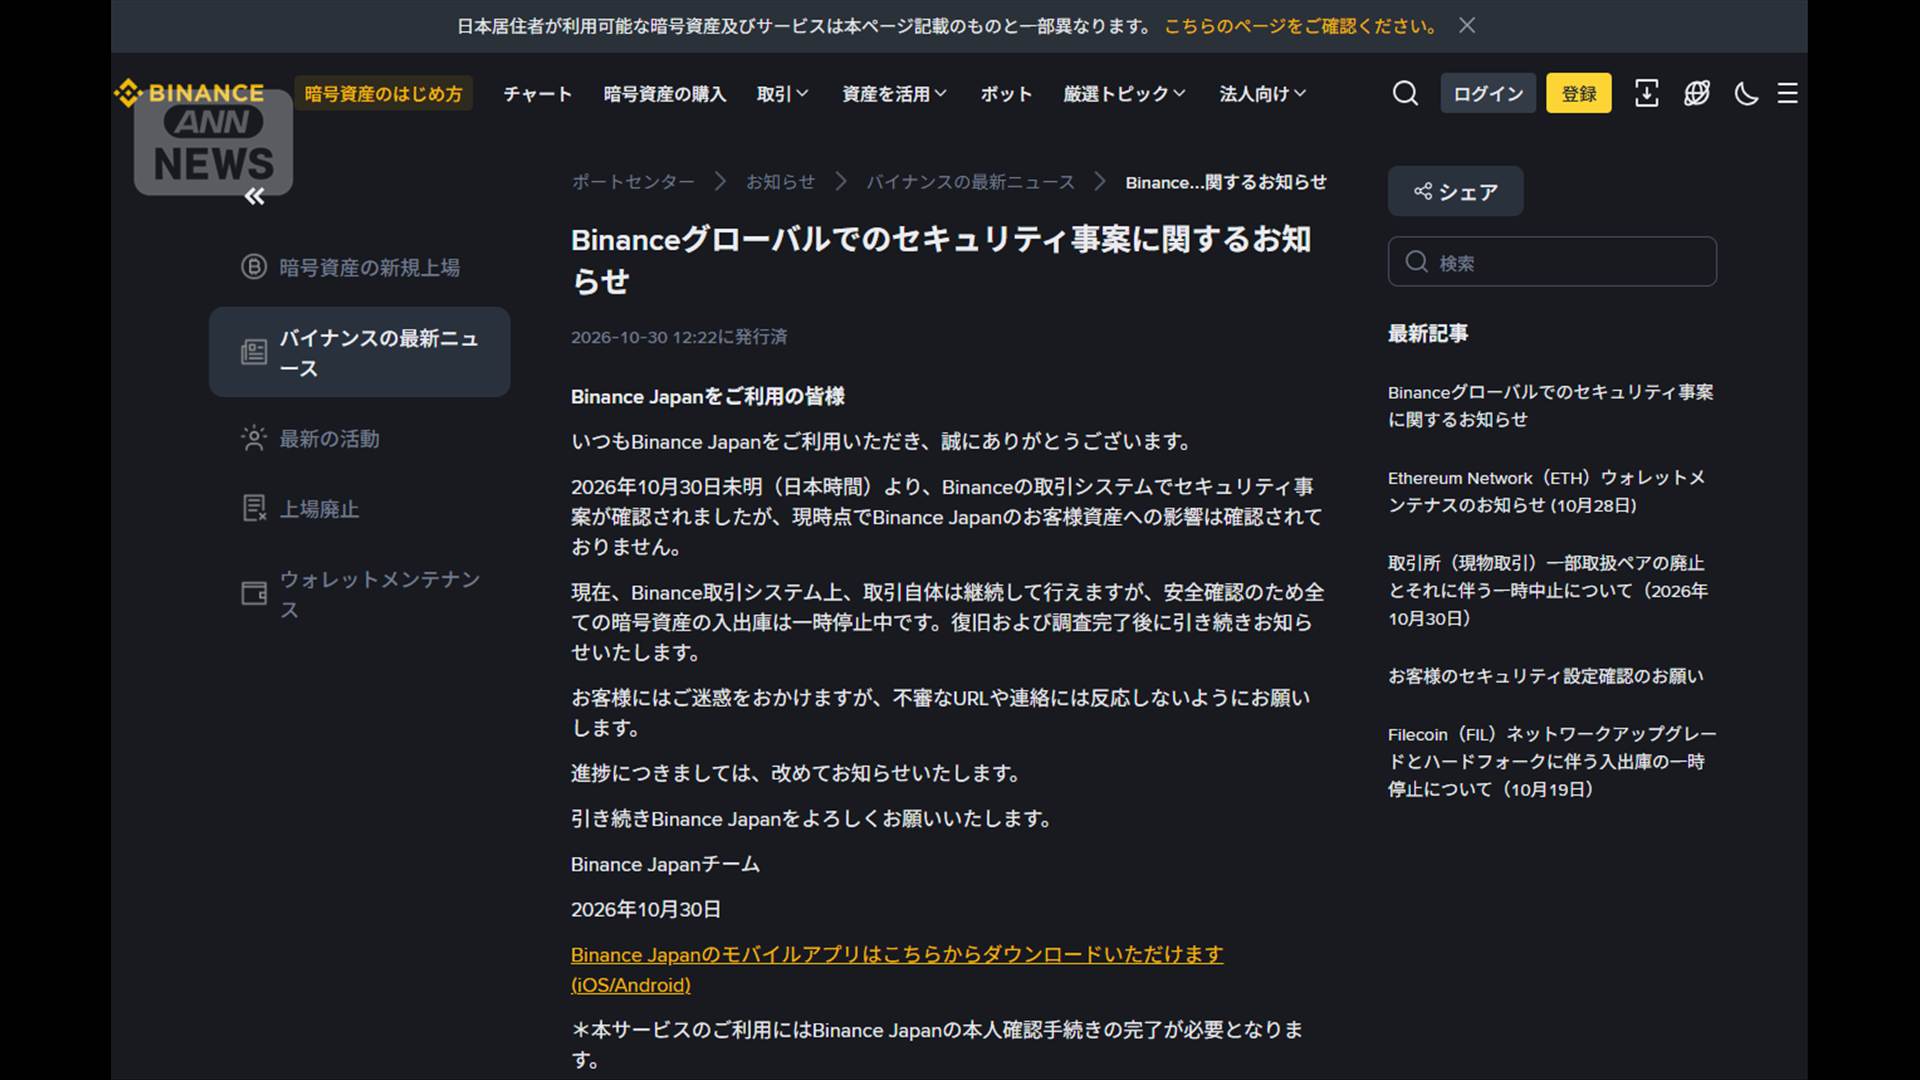
暗号資産取引所大手「バイナンス」への不正アクセスを受けて、「バイナンスジャパン」は、全ての暗号資産の出し入れを一時停止していると発表しました。
バイナンスは、29日、何者かがサーバーに不正にアクセスして出金取引を実行した可能性があると明らかにしました。
推定される被害額は、およそ63億ドル=日本円で1兆円にのぼるとしています。
これを受けてバイナンスジャパンは、日本時間30日の午後0時過ぎの時点で、バイナンスジャパンの利用者の資産に影響は確認されていないと明らかにしました。
そのうえで、不審なURLや連絡に反応しないよう呼びかけています。
また、子会社がバイナンスと取引関係にあるSBIホールディングスは、取引は限られているため、業績への影響はないと発表しました。
グループの国内の交換業者2社は、通常どおりサービスを続けているということです。
(10月30日 配信)
暗号資産取引所大手バイナンスに不正アクセス 約1兆円被害 北朝鮮のハッカー集団か
暗号資産取引所大手の「バイナンス」は、外部からシステムに不正な侵入があり、日本円でおよそ1兆円相当の暗号資産が被害を受けたと発表しました。
バイナンスは、29日、何者かがサーバーに不正にアクセスして出金取引を実行した可能性があると明らかにしました。
推定される被害額は、およそ63億ドル=日本円で1兆円にのぼるとしています。
ウォール・ストリート・ジャーナルは、複数のサイバーセキュリティー会社の見方として、不正アクセスしたのは、北朝鮮のハッカー集団の可能性があると報じています。
バイナンスは、SNSで、すべての損失を補償すると明らかにし、利用者の資金は安全だと強調しています。
バイナンスは利用者3億人を超える世界最大規模の暗号資産取引所です。
(10月30日 配信)
医療機関にセキュリティ強化を要請 厚労省
厚生労働省は医療機関が利用するシステムへのサイバー攻撃が相次いだことを受け、全国の医療機関などにセキュリティー強化を求める通知を出しました。
「多要素認証の利用状況の確認と利用の徹底、アクセスログの緊急確認、脆弱な認証設定をしているユーザーに対してパスワードリセットの要請を行うことなどの注意喚起を行いました」
診療予約や患者情報の管理、業務効率化などを行う医療機関向けのシステムで、サイバー攻撃による患者情報などの漏洩(ろうえい)が相次いでいます。
こうした状況を受け、厚労省は28日、全国の医療機関と医療情報システム事業者に不正ログインなどへの対策強化を求める通知を出しました。
医療機関にはパスワード管理の点検や多要素認証の利用などを、システム事業者には監視や防御機能の強化、適切なアカウント認証の徹底などを求めています。
また、不正ログインなどを確認した場合には速やかに報告してほしいとしてます。(10月30日配信)
グッドスマイルカンパニー
2800人分のクレジットカード情報漏洩か
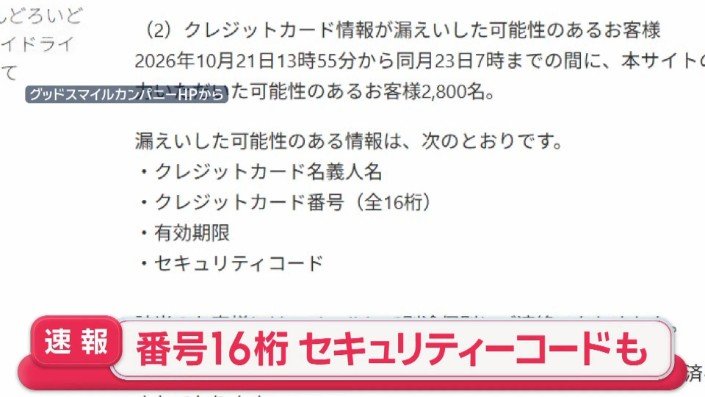
フィギュアなどの販売を手がけるグッドスマイルカンパニーは、公式通販サイトが不正アクセスを受け、2800人分のクレジットカード情報が漏洩したおそれがあると発表しました。
グッドスマイルカンパニーによりますと、漏洩した可能性のあるクレジットカード情報は、名義人の名前や16桁の番号すべて、セキュリティコードなど2800人分です。
決済ページに不正なプログラムが仕込まれ、今月21日午後1時55分から23日午前7時までの間に入力されたカード情報が漏洩した可能性があるとしています。
また、サイトに登録されていた40万枚あまりのカード番号の下4桁と有効期限に加え、7600人あまりの名前や住所、注文情報も漏洩した可能性があるということです。
グッドスマイルカンパニーは、不審なメールや電話のほか、カードの利用履歴を確認し、心当たりのない履歴があった場合は、速やかにカード会社まで連絡するよう呼びかけています。
(10月29日配信)
“トップガン人材”育成と確保が「喫緊の課題」
民間企業などへのサイバー攻撃が相次ぐ中、木原官房長官は攻撃に対抗する高度な専門人材、いわゆる「トップガン人材」の育成と確保が「喫緊の課題だ」と強調しました。
「日々刻々と深刻化していくサイバー空間の脅威、それに的確に対応・対処するためには、優秀なサイバー人材を育成・確保をしていくということは喫緊の課題であります」
政府は28日の国会で、国家サイバー統括室では、年収1500万円以上の待遇で職員を採用した実績はないと明らかにしました。
これについて木原長官は、専門的な知識や経験に応じて、一般の公務員を上回る給与水準で採用できる制度があると説明しました。
その上で、優秀な人材の確保には、給与だけでなく、勤務環境や仕事そのものの魅力を高めることも重要だと指摘し、引き続き能力に見合った処遇を行い、人材の育成と確保に努める考えを示しました。
(10月29日配信)
ANA 予約システム委託先に不正アクセス
ANAによりますと、今月20日、航空便予約システムの委託先でスペインに本社がある「Amadeus」から、不正アクセスを受けたと報告があったということです。
ANAの航空便などを予約した顧客の個人情報が参照された形跡があり、漏洩があったかどうか確認を進めています。
「Amadeus」への不正アクセスをめぐっては、日本航空が、およそ2000人分のパスポート情報を含むあわせて9万2000人分の個人情報が漏えいした可能性があると発表しています。
(10月29日配信)
経産省サイトに不正アクセス
経済産業省は28日、電力やガスの小売り事業者が取引などを報告するウェブサイトに、不正アクセスを受けたと発表しました。
のべ1100社の小売り事業者が利用していて、財務情報などが流出する恐れがあり、経産省は確認を進めています。
(10月29日配信)
ソニー生命 個人情報38万件が漏洩
ソニー生命では、契約者専用サイトなどのシステムへの不正アクセスで、氏名をはじめとした個人情報およそ38万件が漏洩しました。
保険代理店として取り扱っていたメディケア生命保険の契約者の情報です。マイナンバーやクレジットカード番号などの機密情報は含まれていないということです。
(10月29日配信)
JAL 約2000人分のパスポート番号など漏洩か
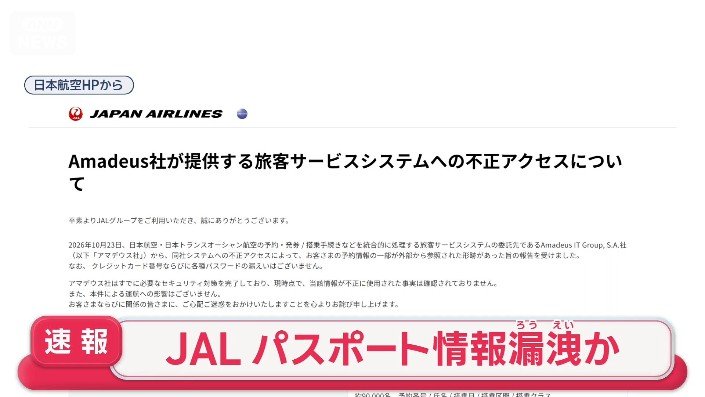
日本航空は、予約システムの委託先が不正アクセスを受け、およそ9万2000人分の個人情報などが漏洩した可能性があると発表しました。
およそ9万人分の予約番号や氏名などに加え、およそ2000人分についてはパスポート番号や国籍、連絡先の情報も流出した可能性があります。
クレジット番号やパスワードの漏洩はないとしています。
対象となるのは2023年8月10日からことし9月23日の間にJALグループ便の予約記録を持つ人の一部で、対象者には個別に連絡するとしています。
(10月28日配信)
警視庁が情報漏洩の手口や対策などを指導
警視庁サイバーセキュリティ対策本部は28日、小売業や外食チェーン14社に向けてセミナーを実施しました。
情報漏洩の原因として、更新・修正作業を放置していたことによる「脆弱性の悪用」や、盗まれたIDやパスワードを使った「認証情報の悪用」などが紹介されました。
また、情報漏洩の疑いがある際は、5日以内の初動対応、60日以内の調査・報告など、影響範囲を最小限に抑えるための手順も指導しました。
警視庁サイバーセキュリティ対策本部は「複雑な公的資料の情報などを、企業の方にできるだけわかりやすく説明し、被害防止につなげていきたい」としています。
(10月28日配信)
「ガンダム」ファン向け会員サービスで個人情報漏洩
「ガンダム」のファン向け会員サービスで、個人情報およそ35万件が漏洩しました。
バンダイナムコエンターテインメントなどによりますと、26日に「ガンダム」のファン向けのメール配信を委託していた会社から、不正アクセスの報告を受けたということです。
会員サービスに登録されていた34万6247件のメールアドレスなどが漏洩しましたが、氏名や住所、パスワード、クレジットカードの情報は含まれていません。
いまのところ不正利用などの被害は確認されていないとしていて、なりすましメールなどに注意するよう呼び掛けています。(28日)
GMO “個人情報公開”ユーザーに最大300万円の見舞金
GMOインターネットグループは不正アクセスの攻撃側から個人情報が公開された利用者に上限300万円の見舞金を支払うと発表しました。
また攻撃側に関する有力な情報には1億5000万円の懸賞金を創設するとしました。
GMOは、攻撃側によって公開された情報に利用者の情報が含まれていることを確認した場合、氏名など基本的なものには1万円など情報のレベルに応じて金額を3段階に分け、300万円を上限に見舞金を支払うということです。
また、不正アクセスの関与者の特定などにつながる情報を募る「懸賞金」を創設すると発表しました。
総額で100万ドル=日本円でおよそ1億5000万円で、あすから情報を受け付けるということです。
(27日20:30配信)
“利用者情報”公開に「断じて許されない」木原長官
GMOインターネットグループが攻撃者とみられる者が利用者とする情報を公開したと確認したことを受けて、木原官房長官は「断じて許されない」と非難しました。
「国民の財産等に被害が及ぶ恐れがあるものと認識しており、これを極めて深刻に受け止めております。このような卑劣な行為、断じて許されるものではありません」
木原長官はまた、各事業者に対し適切なセキュリティ対策の確認や被害に遭った際の警察などへの相談を求めました。
さらに、犯罪グループから金銭の要求があった場合、支払っても攻撃者が約束を履行する保証はなく、犯罪活動資金となる懸念もあるとして「警察などと連携し冷静かつ適切な対応が重要だ」と呼びかけました。
(27日17:03配信)
ECモール「ツクツク!!!」 クレカ情報大量漏洩
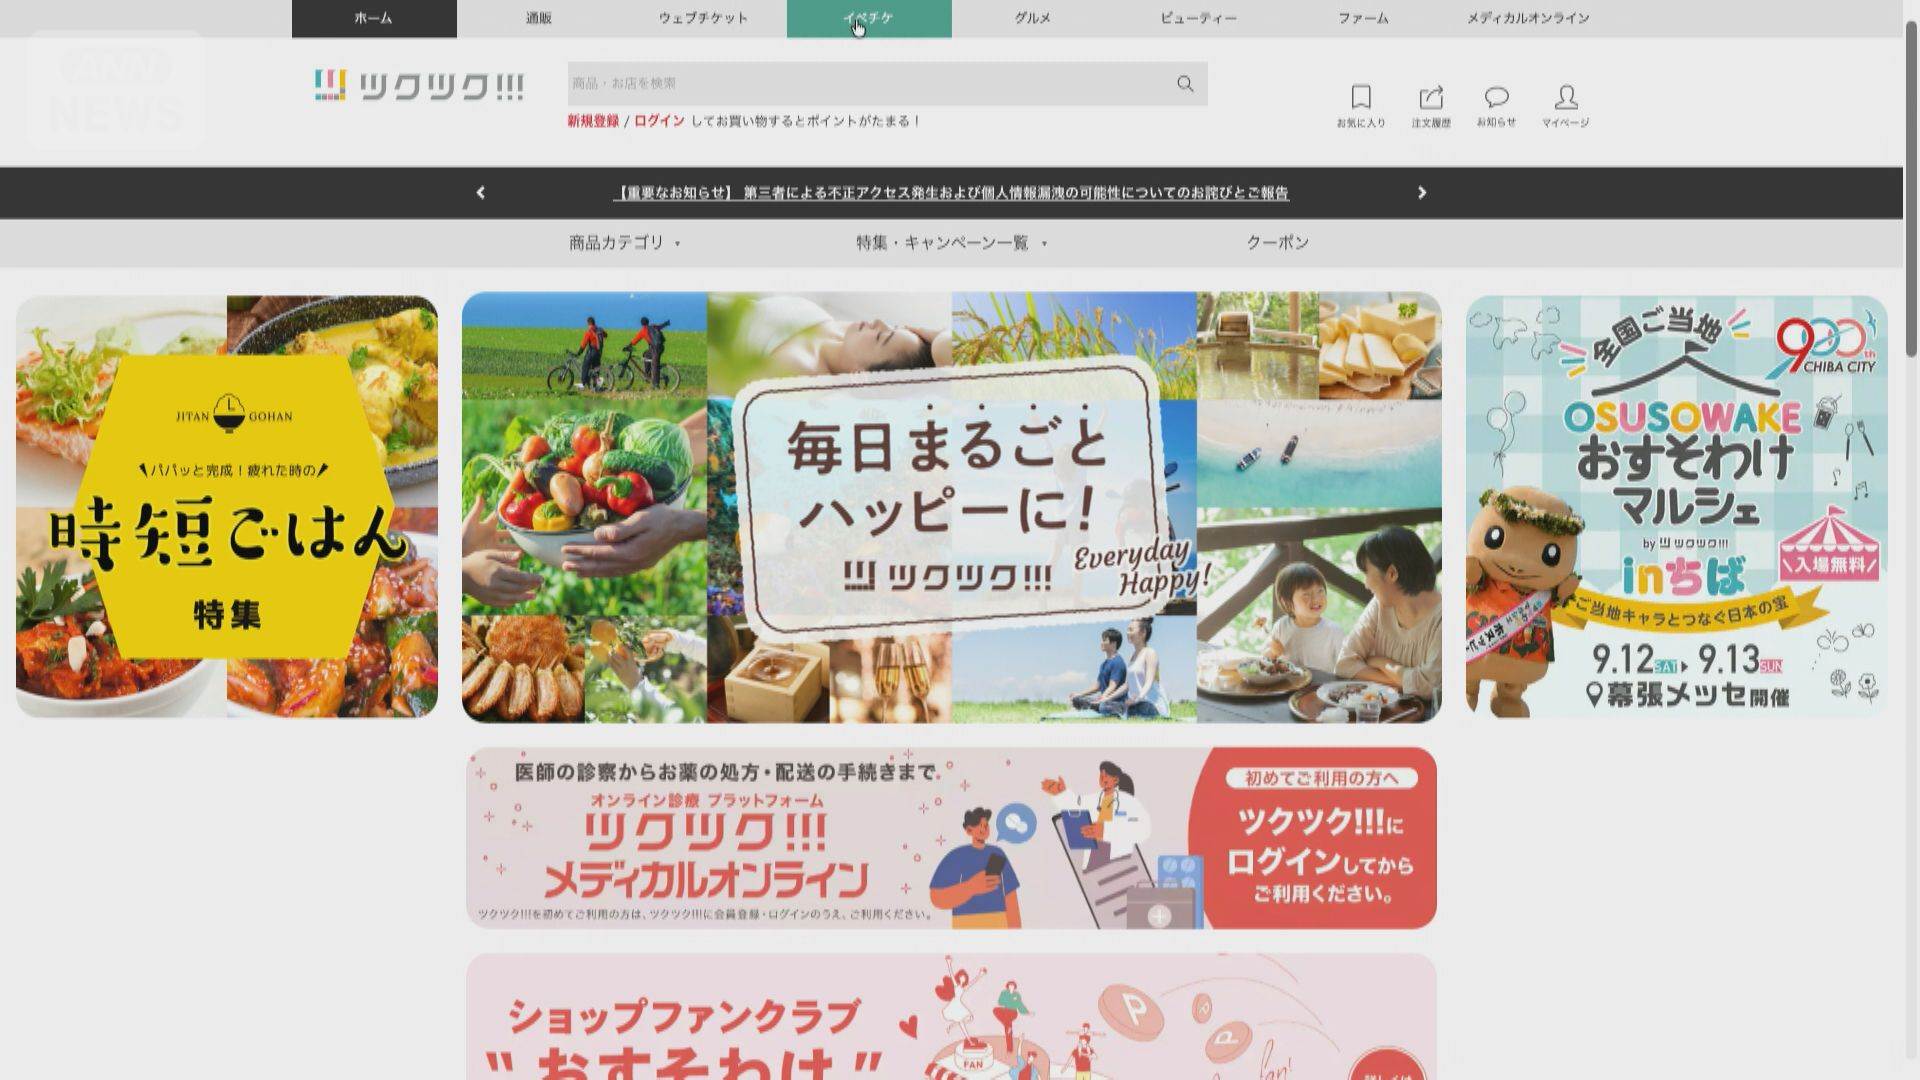
インターネット上のショッピングモール「ECモール」を運営する「TSUKUTSUKU(ツクツク)」は、セキュリティーコードを含むクレジットカード情報およそ2万件に漏洩の可能性があると発表しました。
発表によりますとECモール「ツクツク!!!」は、第三者による不正アクセスによって一部の利用者のクレジットカード情報が漏洩した可能性が極めて高いということです。
去年5月10日から去年9月9日の期間にECモールでクレジットカードを新規登録した利用者は、カードの名義や番号、セキュリティーコードなどに漏洩の可能性があるということです。
去年9月にカード会社から不正利用を検知したとの連絡があり発覚しました。
発表が1年以上遅れた理由については、利用者への案内方法やカード再発行に関する対応などについて「関係各所との確認・調整に想定以上の時間を要したため」と釈明しています。
利用者に対しては、クレジットカード会社とともに身に覚えのない請求がないかなど確認を呼びかけています。
(27日15:45配信)
GMO 攻撃者の情報公開確認 拡散しないよう呼びかけ
GMOインターネットグループは、攻撃者とみられる者がサービスの利用者のものと称する情報を公開したことを確認したと発表しました。
GMOによりますと、27日午後0時半に、攻撃者とみられる者が公開した情報を確認しました。
内容は確認中だとしたうえで、「事実と異なる内容が含まれるおそれがある」としています。
悪質な拡散に対しては、法的措置の準備をしているということです。
公開された情報に個人情報が含まれていると確認された利用者への見舞金は、一律のものと別途検討します。
GMOは、予告されていたランサムウェア攻撃は午後1時55分時点で確認していないとしています。
(27日15:30配信)
中小企業向け相談窓口を新設
企業にサイバー攻撃が相次いでいることを受け、政府は中小企業向けの相談窓口を新設したほか、プッシュ型の情報提供を始めています。
「無料のサイバーセキュリティー特別相談窓口を設置いたします。全国の中小(企業)・小規模事業者の個別のご相談にきめ細かく対応していく」
経済産業省は27日から、各都道府県にある「よろず支援拠点」などに無料の特別相談窓口を設置しました。
また、商工会議所や地方銀行などを通じて、中小企業に情報を提供します。
ホームページで公開されている「情報セキュリティ対策ガイドライン」には、5分で診断できるチェックシートもあります。
担当者は「どうしたらいいか分からないということも含めて窓口に相談してほしい」と呼び掛けています。
(27日13:59配信)
GMO攻撃者 利用者の個人情報公開か
GMOインターネットグループが提供するサービスへの不正アクセスをめぐり、攻撃者のものとみられるサイトに1人の個人情報が公開されました。
攻撃者はGMOに対し、27日の正午までに100万ドルを支払わなければ、サービスの利用者の個人情報を公開するなどと予告していました。
「声明」というタイトルで始まるサイトは、「我々は正午を期限として提示したがGMOは交渉に一切応じていない」としたうえで、「予告通り、個人情報を公開する」と書かれています。
公開された情報の真偽はわかっていませんが、特定の人物の氏名や住所などの個人情報が記されています。
さらに、今後も毎日正午に分析が完了した情報から順次公開するとし、100万ドルを支払えば「直ちに、そして永久に活動を停止する」としています。
GMOは「現時点でお伝えできることがない、調査中」とコメントしています。
専門家は攻撃者のものとみられるサイトを閲覧しないよう注意をよびかけています。
(27日13:46配信)
ユミルリンクに不正アクセス
JR3社の顧客情報も漏洩の恐れ
メール配信サービスを運営する「ユミルリンク」は、一部システムへの不正アクセスを確認したとして約900万件の情報が漏洩した可能性があると19日に公表していました。
その後調査を進めたところ、メールアドレスを中心にのべ5162万件余りの個人情報が漏洩した恐れがあると明らかにしました。
また、他にも氏名や都道府県、生年月日などが含まれている可能性があります。
現時点で、漏洩した情報が不特定多数に公開されたり不正に利用されたりした事実は確認されていないとしています。
ユミルリンクは現在も調査を進めていて、今後さらに件数が拡大する恐れがあるとしています。
ユミルリンクから漏洩した可能性のある情報のなかには、JR東海、JR西日本、JR九州が運営する予約サービスの顧客情報も含まれているということが分かっています。
(27日01:48配信)
サイバー攻撃 政府が緊急対策パッケージとりまとめへ
相次ぐサイバー攻撃への対応を協議する政府の関係閣僚会議が初めて開かれ、高市総理大臣は、来週中をめどに緊急対策をとりまとめる方針を明らかにしました。
「来週中をめどに、政府としての緊急対策パッケージを取りまとめます。各大臣は必要な対策について財政措置を含め、早急に検討・調整を進めてください」
26日の会議には、高市総理や木原官房長官、古川サイバー安全保障担当大臣らが出席しました。
この中で高市総理は、大規模な情報漏洩などの被害が相次ぎ、漏洩した情報が悪用される不安も高まっているとして、「早急に対策を強化していく必要がある」と指摘しました。
そのうえで、実態を解明したサイバー攻撃に対しては、「アクセス無害化措置」も含め、あらゆる対処手段を戦略的に選択し、実行する考えを示しました。
また、同盟国などと連携し攻撃主体の特定を国際社会と一体となって進めるよう求めました。
一方、被害企業への支援では、警察などの相談対応を充実させるほか、民間機関や地方自治体との連携も強化し、どこに相談しても必要な支援を受けられる体制を整えるよう求めました。
さらに、AIも活用しながら模擬的なサイバー攻撃を行い、システムの脆弱性を発見する取り組みや、政府機関のシステムの安全性を検証する取り組みを前倒しで進めるよう指示しました。
(26日 18:59 配信)
GMO熊谷社長「当初、5000万ドル要求された」
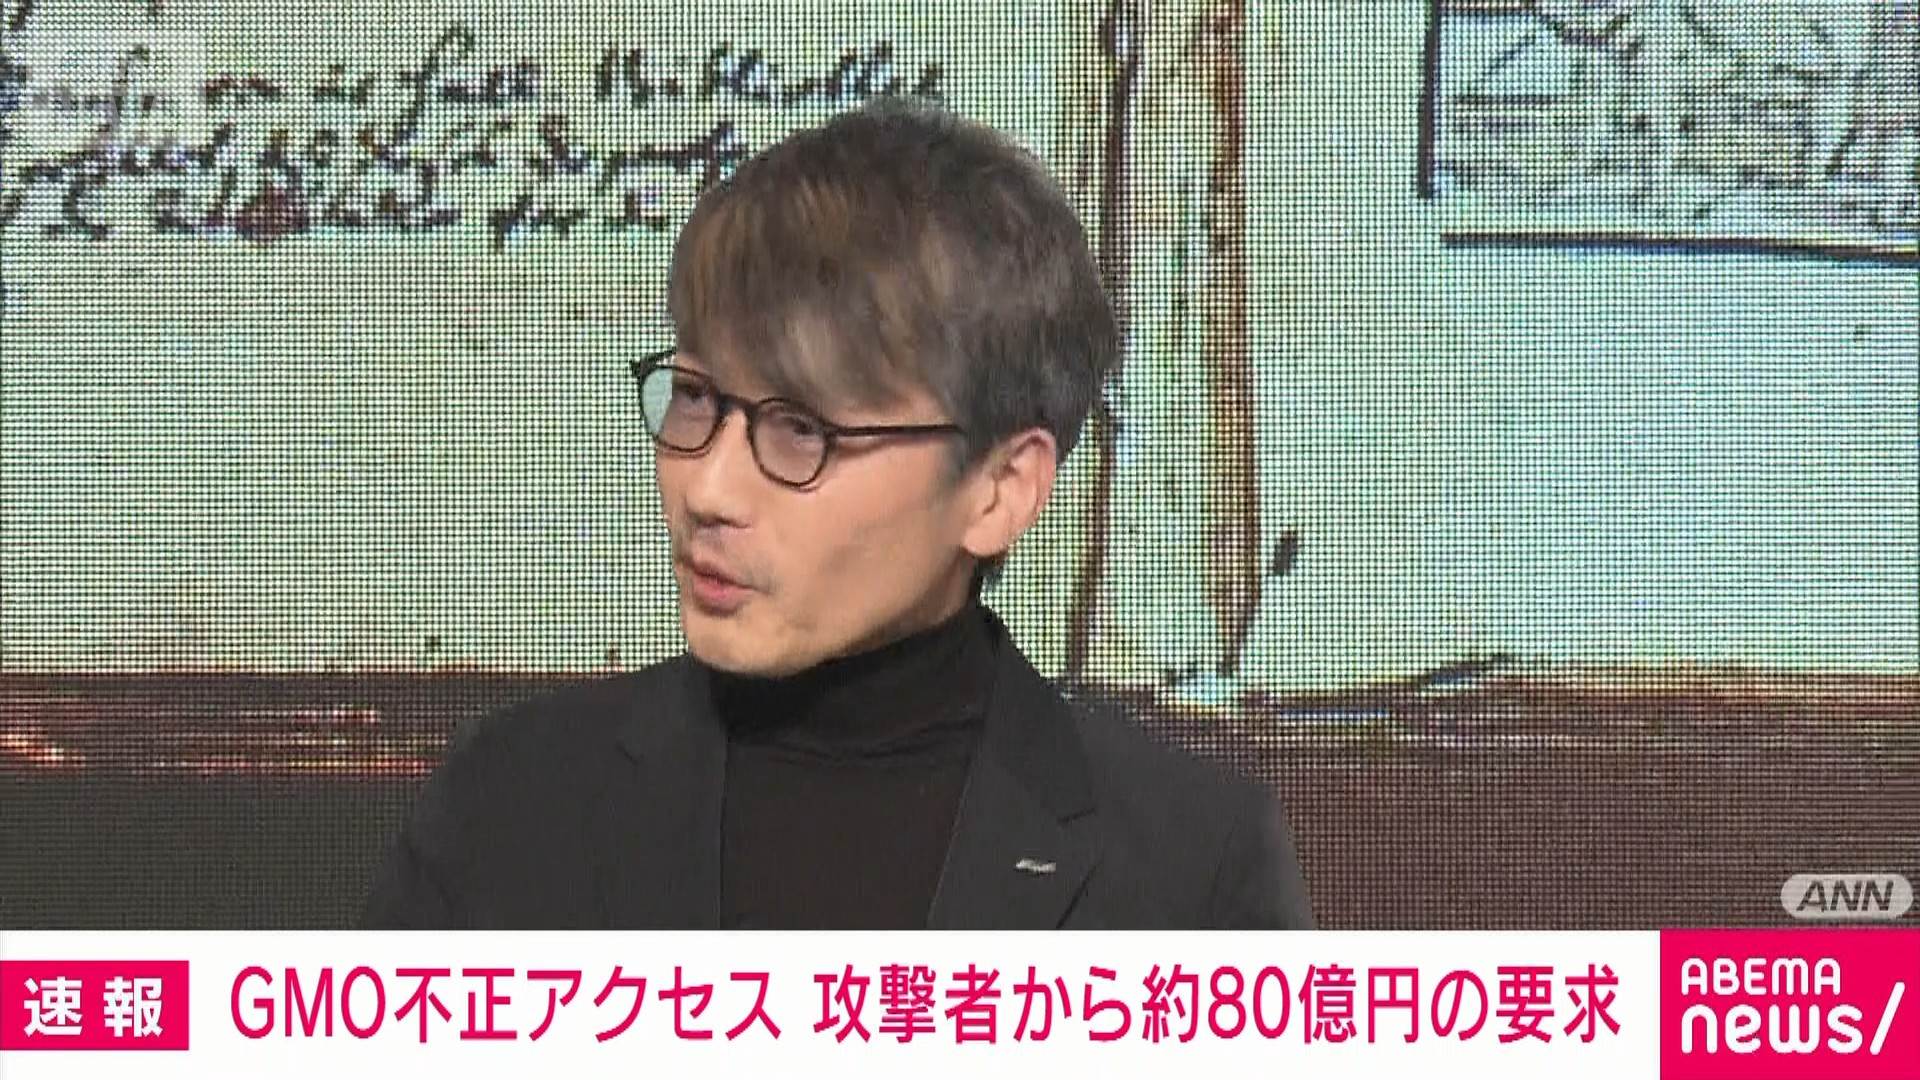
GMOインターネットグループの熊谷正寿社長は自身のブログを更新し、当初21日午後5時までに不正アクセスの攻撃者側から5000万ドル、日本円にしておよそ80億円を要求されていたと明らかにしました。
GMOはこれまで金額については明かさず、要求を受けたことは認めたうえで「要求には応じない」としています。
一方、攻撃側は、27日正午を期限として100万ドル(およそ1億5000万円)を支払うよう求めている可能性があります。
(26日18:45配信)
「タイムズカー」集団訴訟へ
見舞金3000円「低すぎる」
カーシェアリングサービス「タイムズカー」で会員の免許証などの情報が漏洩した問題で、サービスを展開する「パーク24」などに対し、被害者らが損害賠償を求めて集団で裁判を起こす方針を固めました。
「タイムズカー」を巡っては先月、運転免許証の画像などの個人情報が漏洩し、23日に、サービスを展開する「パーク24」は被害者らに見舞金として3000円を支払うと発表していました。
こうしたなか、被害者側の弁護を担当する牧野裕貴弁護士が26日に都内で会見し、適正な金額の損害賠償を求めて「パーク24」などに対し集団で裁判を起こすことを明らかにしました。
牧野弁護士は会見で、見舞金の金額について「被害者にかかるリスクや労力に対して低すぎる」と指摘し、免許証の画像が漏洩した人には5万円、それ以外の情報が漏洩した人には3万円の損害賠償を求める方針です。
牧野弁護士が開設した被害者のサイトの登録者は26日時点で10万人を超えています。
「パーク24」は個別のコメントは差し控えるとしたうえで、「今後もお客様への対応に真摯に取り組んで参ります」としています。
(26日16:32配信)
GMOに100万ドル要求か 攻撃側 27日正午までに
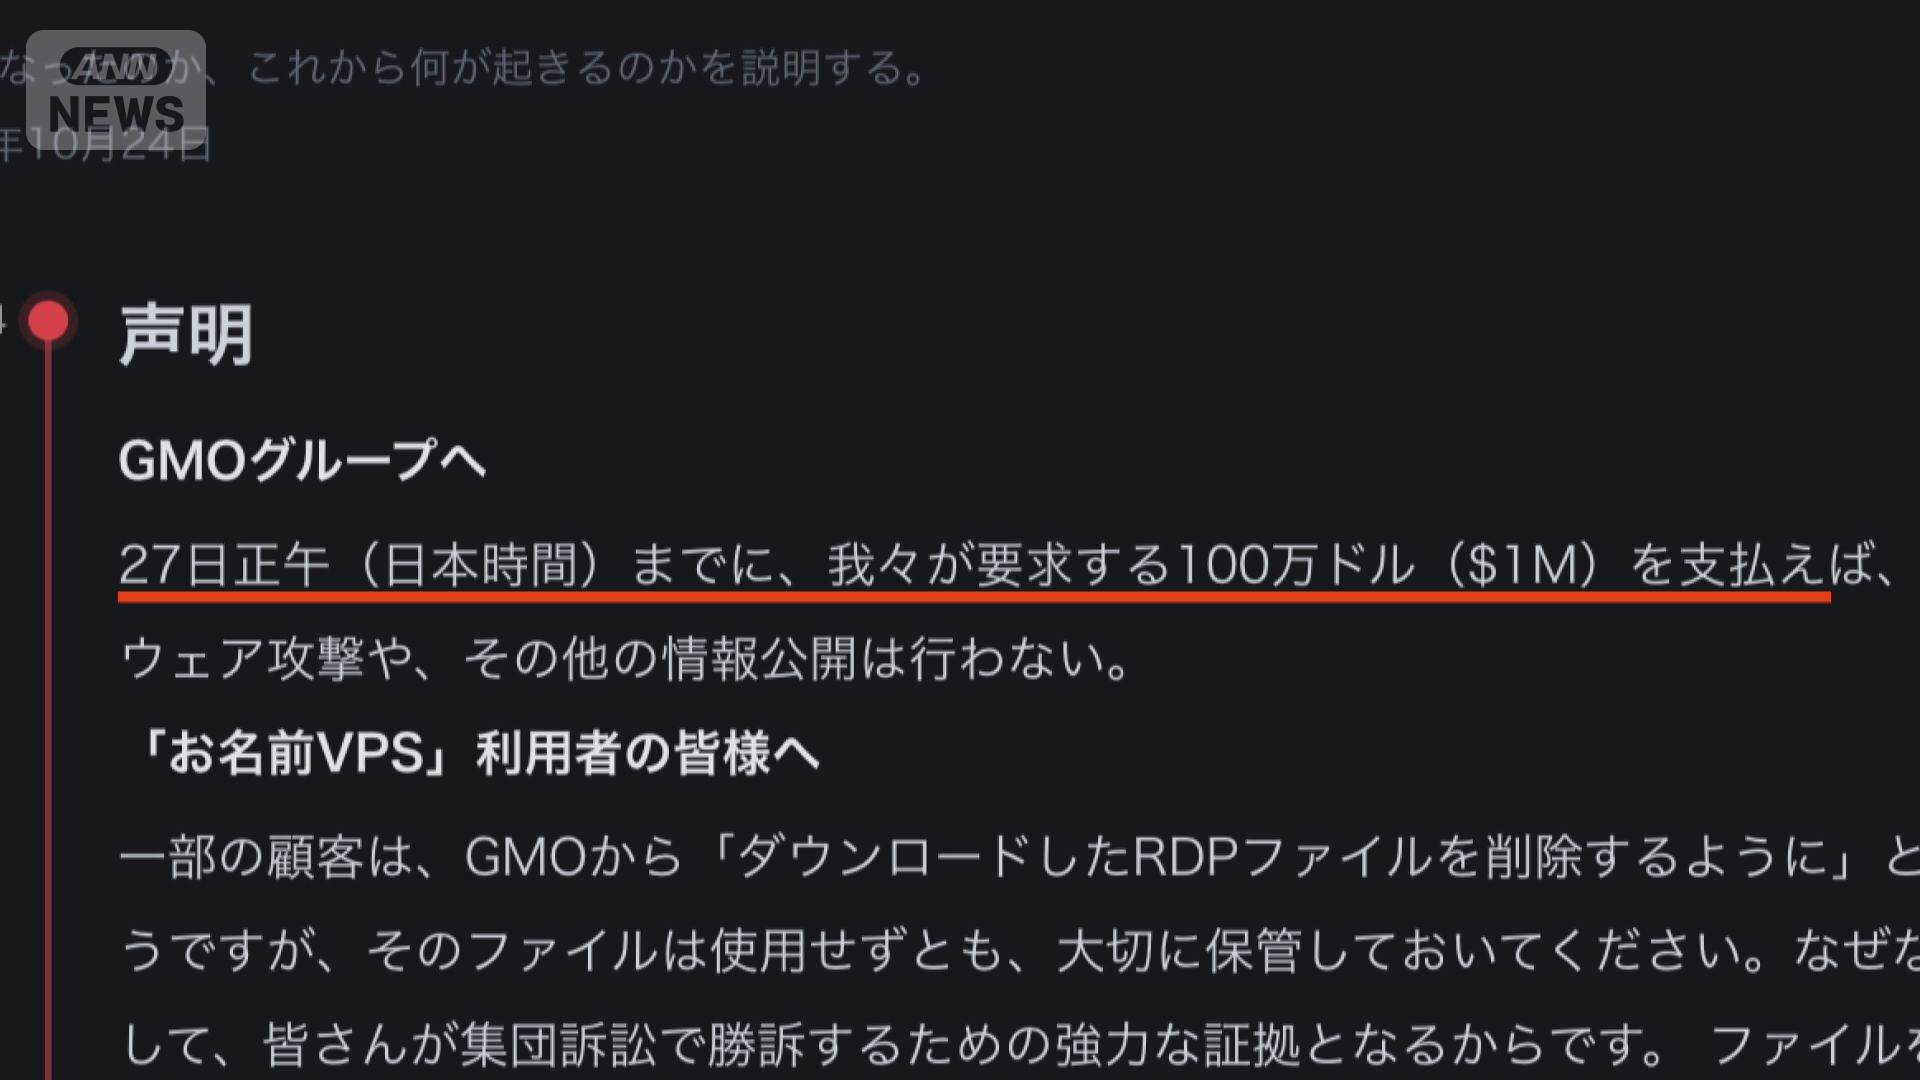
GMOに対して攻撃側は、日本時間の27日正午までに100万ドル(1億5000万円余り)を支払うよう求めているとみられることが専門家の調査で分かりました。
サイバーセキュリティ会社「S&J」が攻撃側が公開したとみられるサイトを分析したところ、利用者のパソコンデータのすべてにアクセスできたと主張しているということです。
また、通常の認証などを回避して内部に侵入できる「バックドア」を設置していて、今後もこれらのデータにアクセスできるとしています。
攻撃側は、27日正午までに100万ドルを支払うよう求め、支払われなければこれらのデータを公開または暗号化して壊すと脅迫しているということです。
GMOは金額は明らかにしていませんが、金銭の要求などは認めたうえで「攻撃者からの要求には応じません」としています。
(26日12:07配信)
GMO会長、緊急要請の狙い説明
GMOインターネットグループの熊谷正寿会長兼社長は25日、サイバー攻撃に先手を打って被害を防ぐ「能動的サイバー防御」の適用を政府に緊急要請した狙いについて説明しました。
「実質的な国民生活への影響に照らして適用可能性を検討してほしい」「今、実効的な防衛体制を確立できなければ、次は皆様の預金口座が脅かされることになります。法に真の命を吹き込むのは条文の形式ではなく、現場で国民を守ろうとする覚悟と官民の結束です」(※25日のブログから)
また、サーバーが不正アクセスを受けた問題で謝罪しました。
(26日09:00配信)
GMO、不正取引の被害補償へ
政府に「能動的サイバー防御」要請
GMOインターネットグループは、FXの取引に使うサーバーが不正アクセスを受けた問題で顧客の意思によらない取引が行われた場合は、損失を補償すると発表しました。
GMOインターネットグループは、FXの自動取引に使うサーバー(「お名前.comデスクトップクラウド」)で、一部の利用者のログイン情報などが外部に流出しました。
利用者からはFXの取引口座で不正な操作が行われ、金銭的な被害が出ているとの訴えが複数上がっていました。
GMOは24日、取引やアクセスの記録などを確認し、不正アクセスによる取引と認めた場合は損失を補償する方針を明らかにしました。
これとは別に、金銭的被害の有無にかかわらず、サービスの利用者にお見舞金として5000円を支払います。
また、攻撃者とみられる人物から金銭の要求を受けていることも明らかにしました。
応じない場合は、顧客情報を公開するなど脅迫行為を受けていますが、「取得された情報の削除や不正利用の防止が保証されるものではない」として要求には応じないとしています。
GMOは警察などに相談しているほか、被害の拡大防止に向け、能動的サイバー防御に関する措置の実施を含め、政府への要請を進めるということです。
(24日14:45配信)
「頭が真っ白に」知らぬ間にFX取引され損失
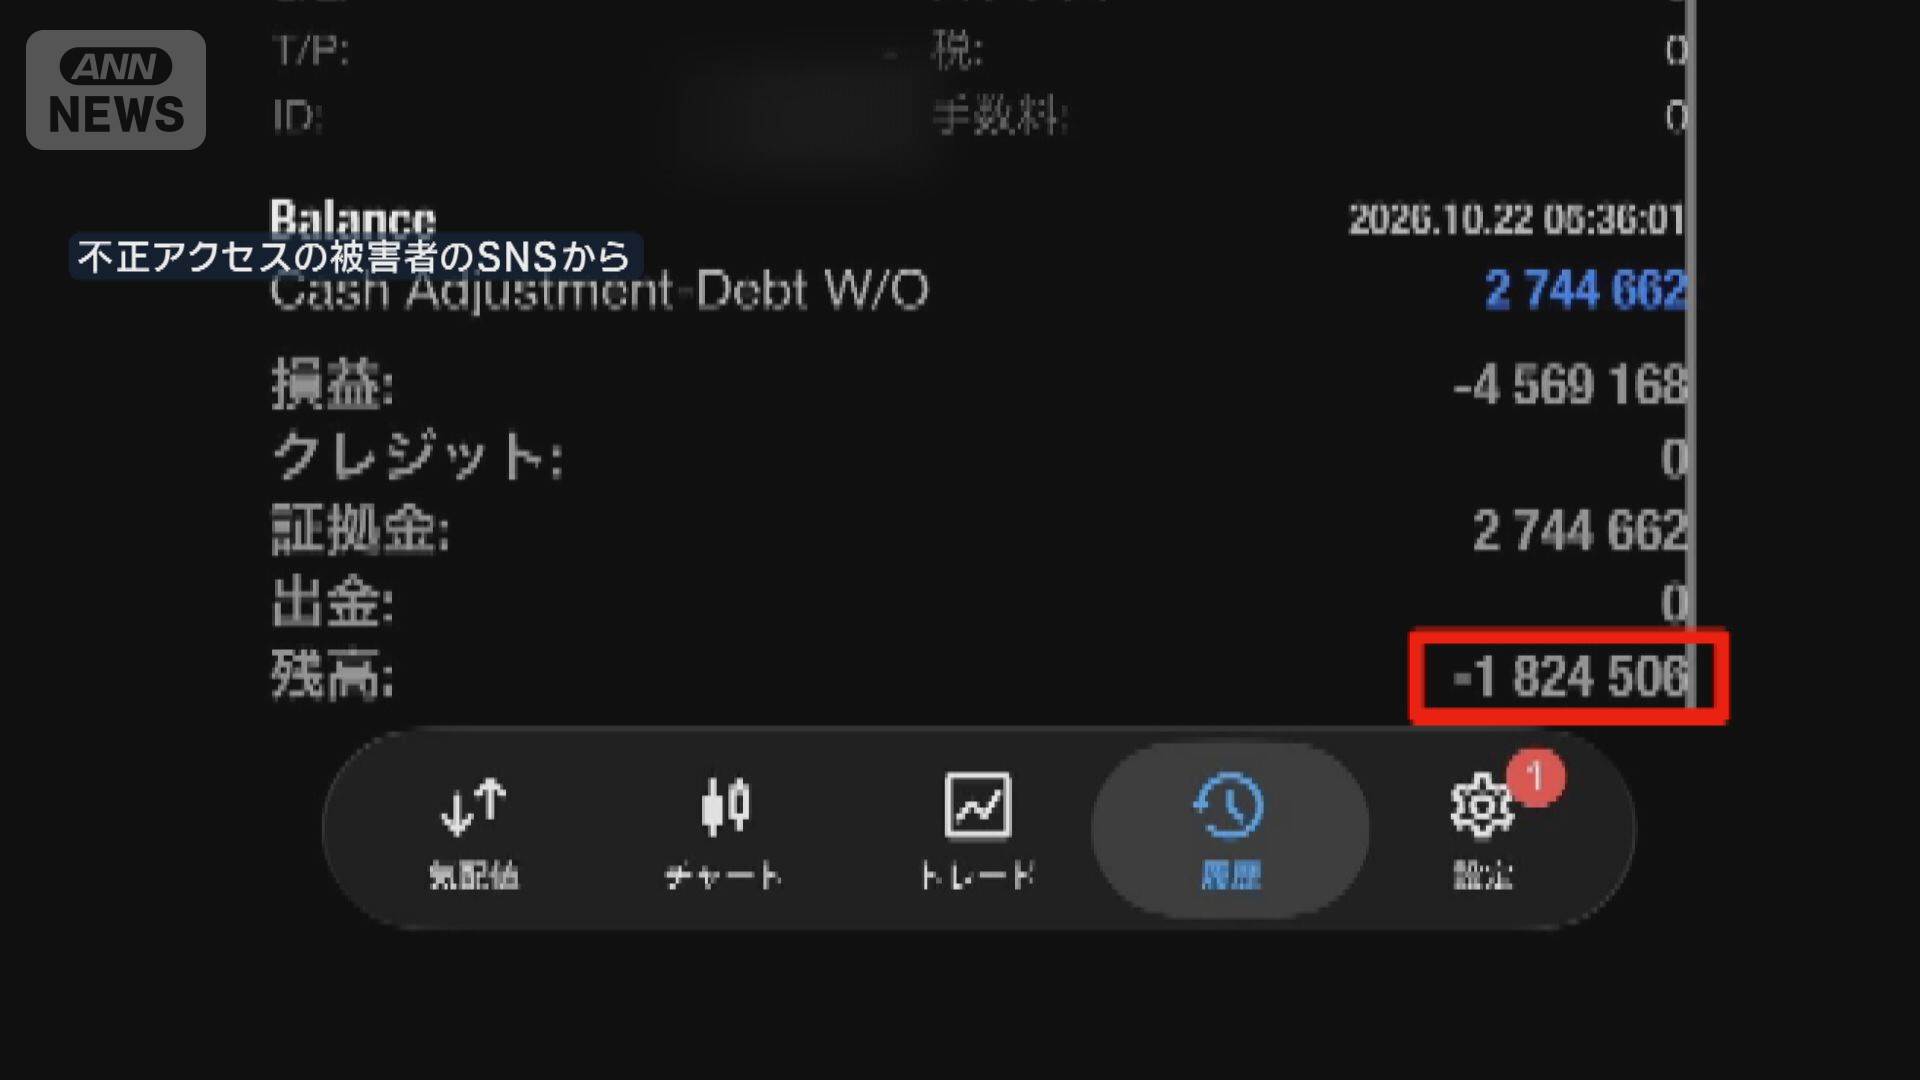
GMOインターネットグループのサーバーが不正アクセスを受けた問題で、利用者からはFXの口座で勝手に取引が行われていたと被害を訴える声が上がっています。
「(頭の中が)真っ白になりましたよね。180万円ほど失ったという形ですね」
この利用者はFXの口座が乗っ取られ、知らない間に取引が行われていました。
その後、ハッカーを名乗る者から「GMO側が交渉に応じなかったため」として、口座の残高を消していると主張するメールが直接届いたということです。
「(ハッカーから送られてきた破壊済み口座の一覧には)8000万円とか4000万、3000万の人もいました」
GMOは、流出した可能性のあるパスワードでログインしているサービスがある場合はすべて切断するよう呼び掛けています。
また、金銭的な被害について「確認できるものがなく、詳細については調査中」としています。
(24日 12:23配信)
チームみらいがサイバー攻撃に緊急提言
民間企業などへのサイバー攻撃が相次ぐなか、チームみらいは情報漏洩から国民を守るための提言を取りまとめ、古川デジタル大臣に手渡しました。
「今見えている被害というのは氷山の一角であり、攻撃の度合いというものもまだ序の口だという認識をしています。今後放っておけばより状況悪化してしまうので、それに先んじてしっかりと対応していかないといけない、まさに緊急事態だという認識を持ったうえで取り組んでいく必要がある」
提言では、「AIの急速な進歩によりサイバー攻撃能力が誰にでも手に入るような状況になりつつある」として、政府に対し迅速な対応を求めました。
具体的にはサイバー防御にAIを活用できる体制を整備したうえでデジタル庁など公的機関の「報酬、勤務形態を見直し専用人材を増強する」こと、サイバー攻撃の実態を把握するため国が権限を持って原因などを調べる「サイバー版事故調査委員会」を創設することなどが盛り込まれています。
今後、超党派でも勉強会を開くなど他党に呼び掛けていく考えです。
(23日20:15配信)
アルカディア 会見で謝罪
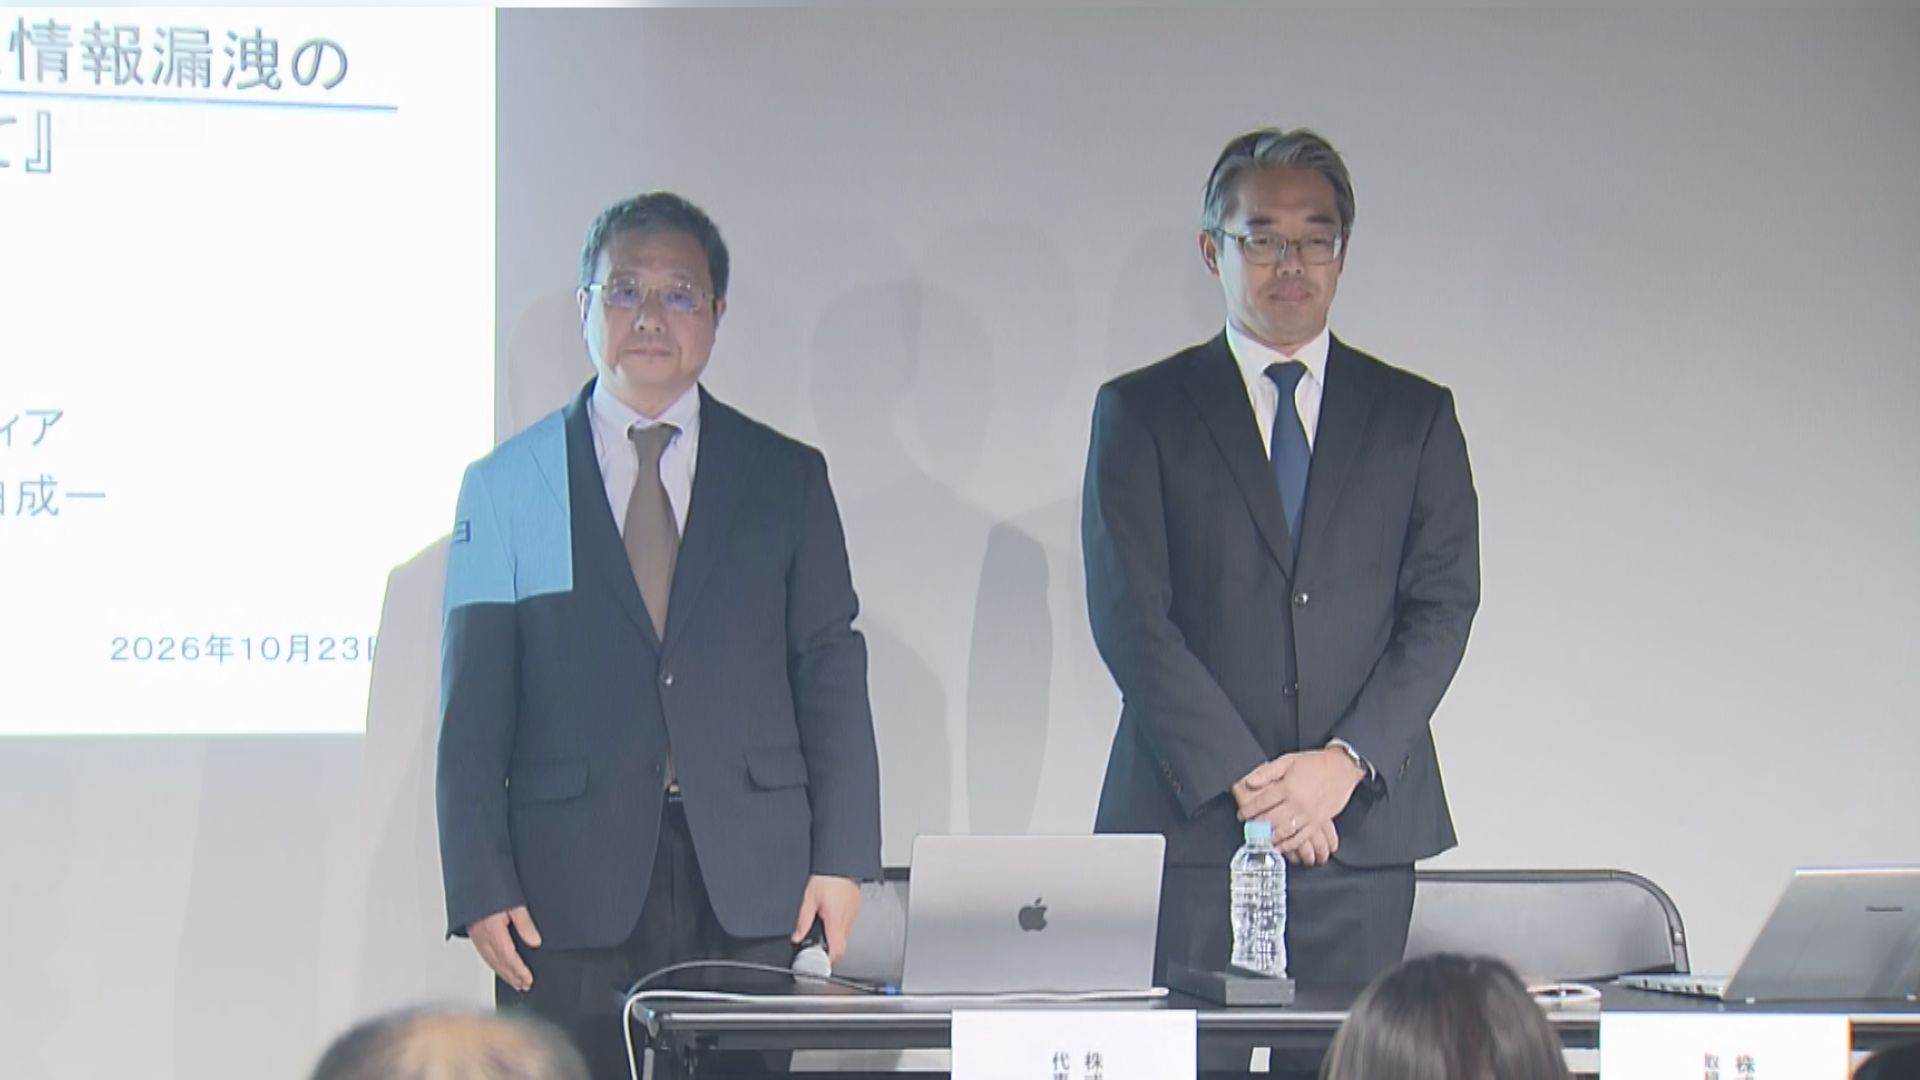
「多大なるご迷惑とご心配をおかけしていますことを深くおわび申し上げます」
自治体への防災情報の配信などを手掛ける「アルカディア」の天白社長は、不正アクセスの影響で情報配信ができなくなったことなどについて深く反省していると謝罪しました。
すでに、すべてのサービスが復旧しているとしつつも、現在も攻撃は継続していることから状況次第では再び停止する可能性もあり得るとしています。
(23日18:50配信)
パーク24が1人3000円の「見舞金」
カーシェアリングサービス「タイムズカー」を展開する「パーク24」によりますと、先月、外部からの不正アクセスを受けた結果、会員の氏名や住所といった個人情報が662万件余りが漏洩したということです。
その後の外部の専門家による詳しい調査の結果、このうち、免許証などの画像情報についてはおよそ146万件の漏洩が確認されたほか、さらに89万件余りについても漏洩の疑いがあるということです。
画像情報は暗号化された状態で保管していたとしています。
この事態を受けて会社側は、漏洩が確認されたおよそ146万件の会員などを対象に、3000円のお見舞金を支払うと発表しました。
パーク24は「漏洩した情報の内容や想定されるリスクを踏まえてお見舞金の対象者を決定した」と説明しています。
会社は、お見舞金を含めた対応費用として55億円の特別損失を計上します。
(23日 18:08配信)
佐川急便で最大5323万件の個人情報が流出か
佐川急便は個人情報が重複を含めておよそ5300万件流出した可能性があると発表しました。
先月30日に発生した「お荷物問い合わせサービス」への不正アクセスで、氏名や住所などを含む個人情報が最大でおよそ5323万件流出した可能性があるということです。
重複も含まれていて、現在も調査を続けているということです。
佐川急便は23日から「お荷物問い合わせサービス」を再開し、今後不審なメールなどに注意するよう呼び掛けています。
(23日 17:13配信)
高市総理「国民の不安これまでと格段に違う」
「『サイバー有事前夜』と書いていただいていますように、色々と差し迫った状況にありますし、国民の皆様の不安もこれまでとは格段に違う深刻な状況になっていると思っております」
高市総理は、国家サイバー統括室を司令塔としてセキュリティーの強化に取り組むとしたうえで、「官邸主導の必要な体制を整備し関係省庁に対策を加速させていく」と述べました。
自民党の提言では「サイバー対処本部」を立ち上げて、官邸主導で対策に取り組むことなどを求めています。
さらに、AI(人工知能)が自動的にシステムの脆弱性を突いて攻撃を仕掛ける「飽和攻撃」への対策を講じる必要性なども指摘しています。(23日16:33配信)
「オフホワイトハッカー」チーム立ち上げへ
相次ぐ不正アクセスを受け、経済産業省は「オフホワイトハッカー」と呼ばれる技術者の専門チームを来月立ち上げると発表しました。
「高性能AIを防御側にも活用し、模擬的な攻撃でシステムの弱点を確かめる試験、いわゆる『ペネトレーションテスト』を徹底的に行うということをやるしかない」
赤沢大臣は、「攻撃者以上の攻撃を行い、システムの脆弱性を見つける『オフホワイトハッカー』を集めて、来月中に情報処理推進機構(IPA)にチームを立ち上げる」としています。
また、プログラミング言語のPHPに脆弱性が見つかったことに伴い、経産省が所管する日本貿易保険、高圧ガス保安協会などでもホームページが見られなくなっています。(23日11:21配信)
GMOサーバーから情報流出 FX口座で不正操作か
利用者に確認呼びかけ
GMOインターネットグループによりますと、不正アクセスを受けたのはFXの自動取引に使うサーバーで、一部の利用者のログイン情報などが外部に流出しました。
利用者からの報告では、FXの取引口座で不正な操作が行われていたということです。
影響を受けた可能性があるサーバーは2万6739件です。
GMOはサーバーを停止するとともに、セキュリティー専門会社と調査を進め、被害の確認と拡大の防止に取り組んでいます。
この事態を受け熊谷社長はX上で謝罪し、利用者にパスワードの変更や取引履歴と残高の確認を呼び掛けています。
(23日5:56配信)
デジタル庁HPの問い合わせ内容漏洩か
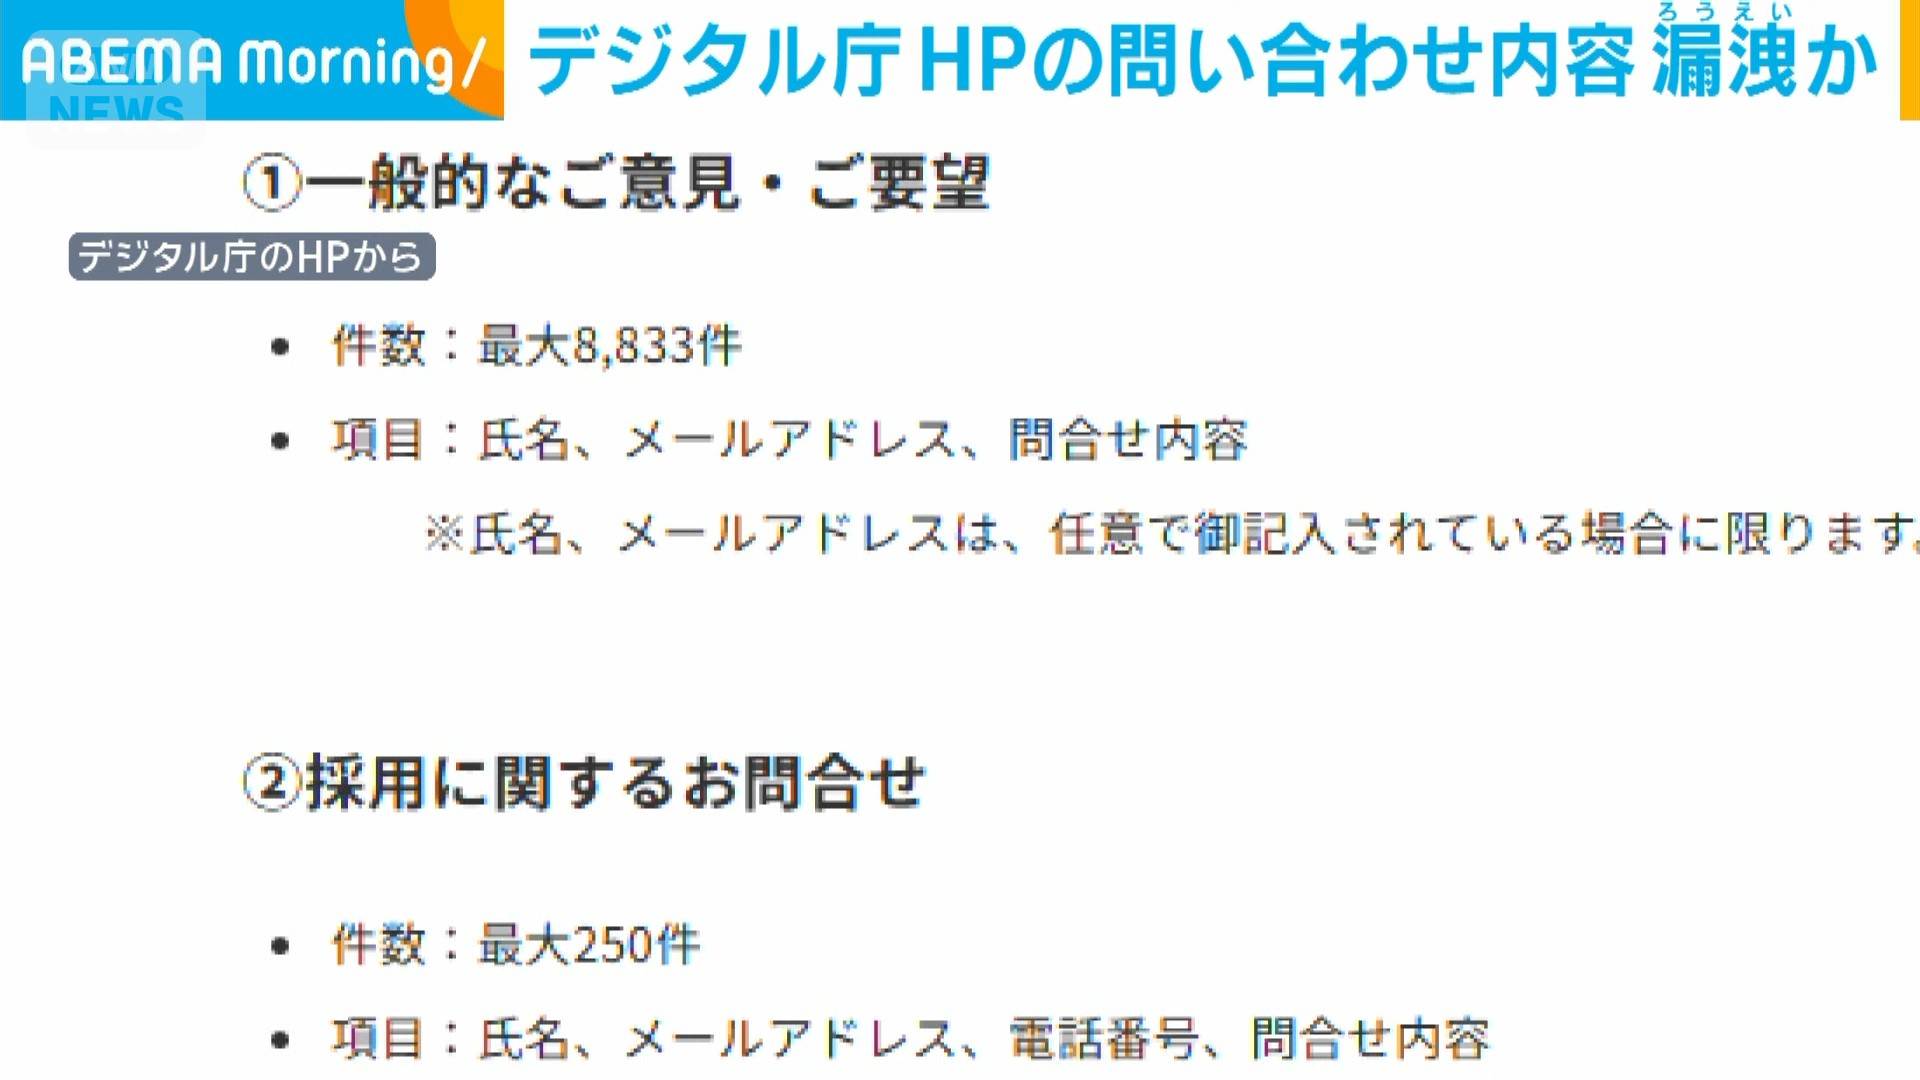
デジタル庁は22日夜、ホームページの問い合わせフォームに入力された内容など最大1万3000件余りが外部に流出した可能性があると発表しました。
デジタル庁によりますと、流出した可能性があるのは2021年5月から2023年3月までの間にホームページの問い合わせフォームに入力された「一般的なご意見・ご要望」最大8833件、「接種証明書アプリに関する問い合わせ」最大3661件など合わせて1万3000件以上です。
各フォームに入力された氏名やメールアドレス、問い合わせ内容などの情報が漏洩した可能性があるということです。
デジタル庁はホームページの運営の一部にウェブサイト制作ツールを手掛けるStudio社のサービスを利用していて、スタジオ社は今月16日に不正アクセスを受けたと公表していました。
デジタル庁は不審なメールなどに注意を呼び掛けています。
(22日23:07配信)
「カプコン」1177万件のメアド情報などが漏洩
会員IDに不正アクセス
カプコンによりますと、不正アクセスによってオンライン会員サービスに登録されたおよそ1177万件のメールアドレスや、ログイン日時などの情報が漏洩したということです。
このうち43件では、生年月日やニックネームなども漏洩したほか、196件では、パスワードが勝手に変更されていたということです。
なお、クレジットカードの情報は漏洩していない、としています。(22日18:31配信)
警視庁がインフラ企業と緊急会議
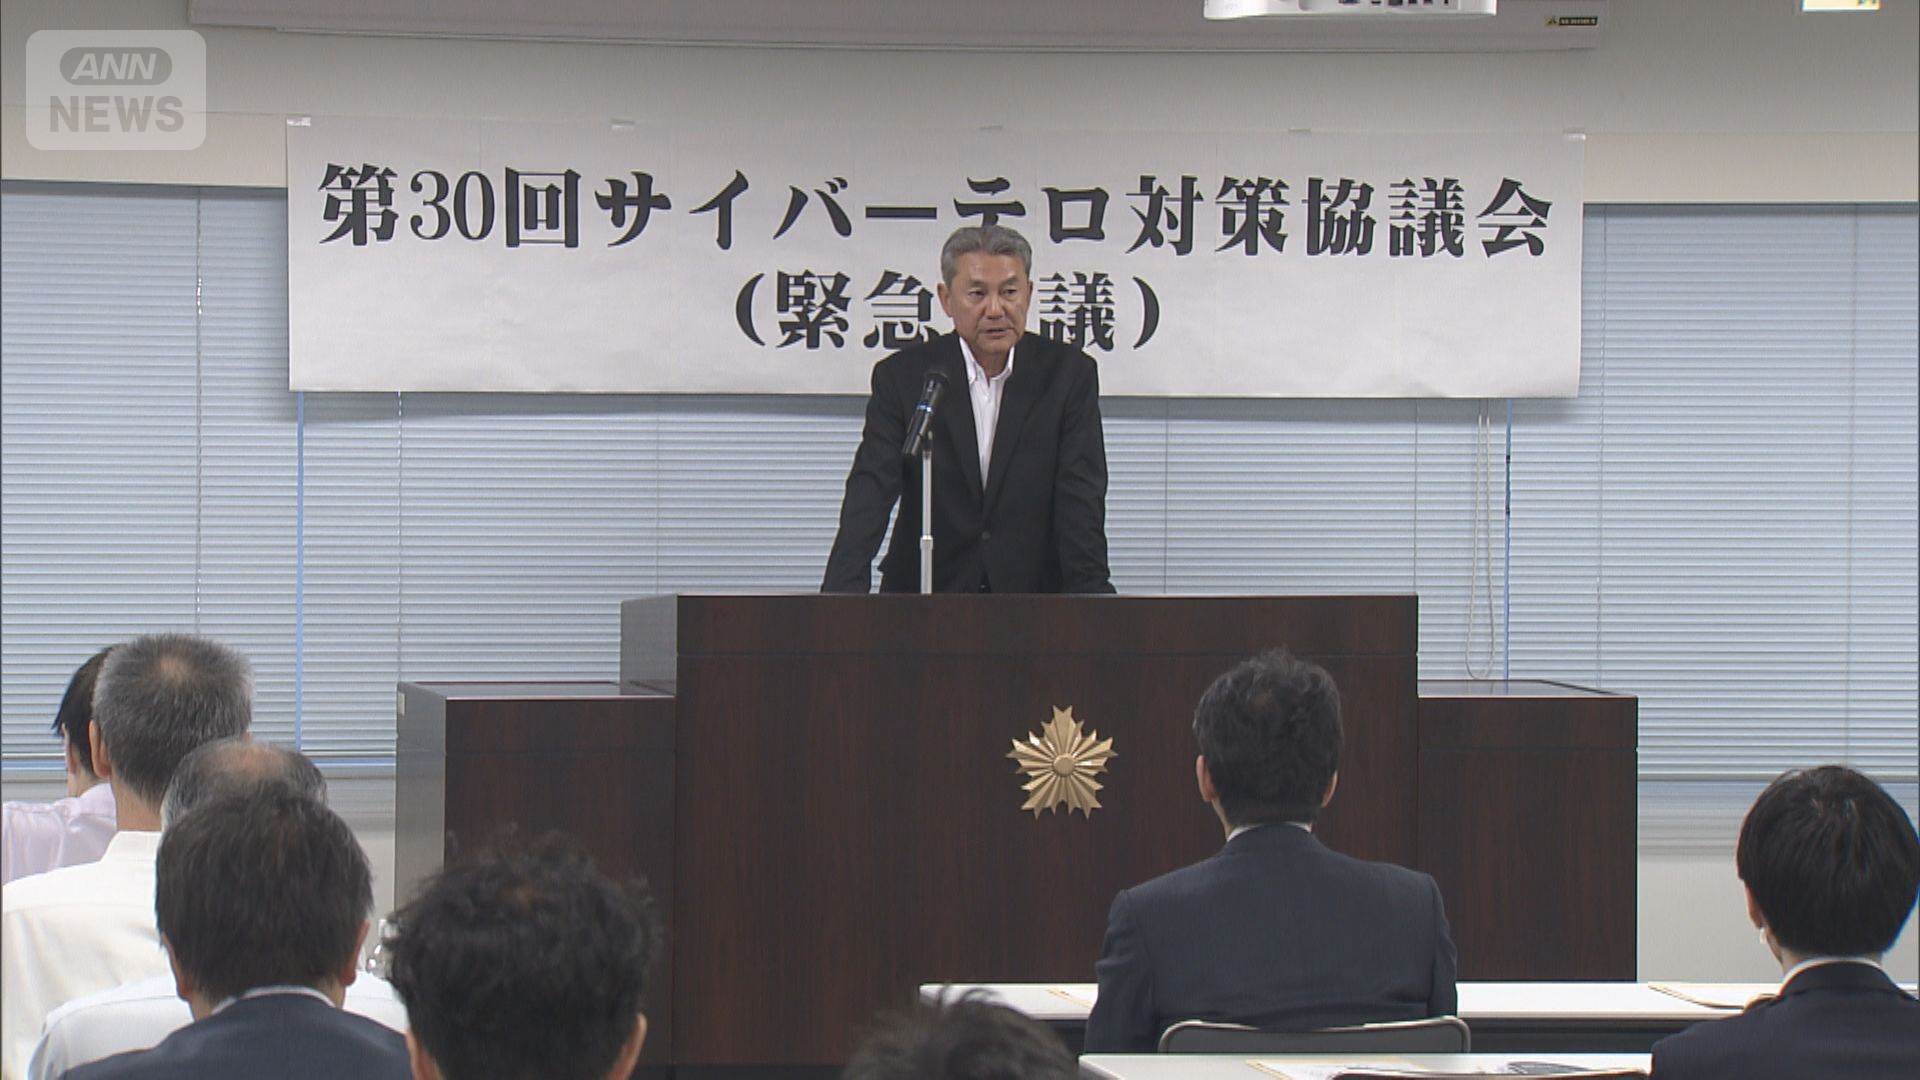
相次ぐサイバー攻撃を受け、警視庁は金融や鉄道などの重要インフラ企業と対策について話し合う緊急会議を行いました。
「警視庁におきましては、サイバー攻撃による被害の未然防止、拡大防止に向け、今後も皆様と適時適切な情報共有、情報発信に努めて参ります」
警視庁が開催した緊急会議には、鉄道や金融、通信などの重要インフラ事業者59社が参加しました。
各企業のサイバーセキュリティ担当者と不正アクセスへの対策が議論され、脆弱性が指摘された「PHP」についても修正版を使用するよう呼び掛けました。
国内外からの不審なアクセスの認知件数は、今年に入り1万3000件以上に上っています。
(22日14:07配信)
日産と三菱自動車の中古車サイト停止
リクルートへの不正アクセス被害が影響か
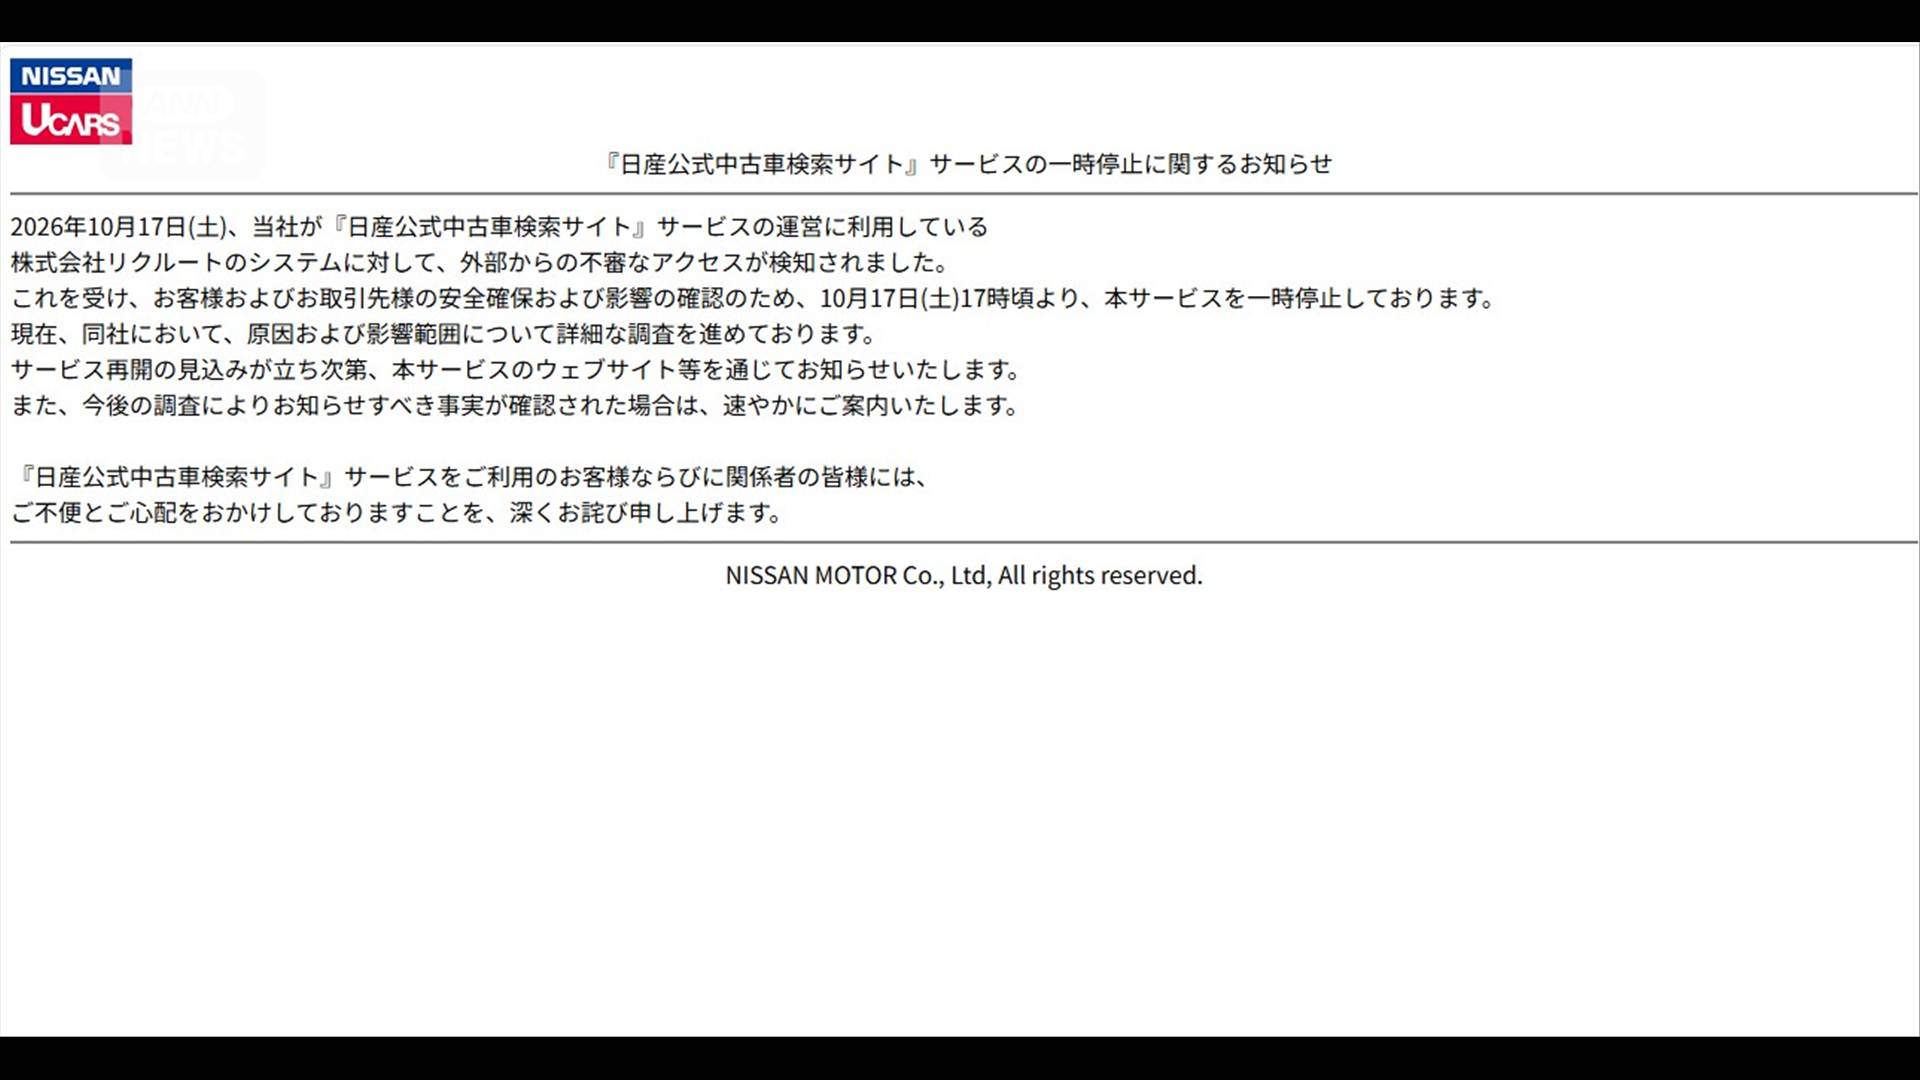
リクルートが運営する中古車情報サイトが不正アクセスを受けた影響で、関連するシステムを使用する日産自動車と三菱自動車の中古車サイトも一時的に停止しています。
日産と三菱自動車によりますと、17日の夕方から、それぞれの公式の中古車情報サイトが利用できなくなっています。
原因は、不正アクセスを受けたリクルートが運営する中古車情報サイトのシステムを使っているためで、復旧のめどは立っていないということです。
また、マツダの中古車検索サイトでも車両情報の更新ができなくなる不具合が発生しているということです。
いずれも不正アクセスを受けたリクルートの提供する中古車情報サイトのシステムを使っていたことが原因だとしていて、復旧のめどは立っていないということです。
(21日15:25配信)
金融庁が岩井コスモ証券に原因分析求める
「金融庁において、同社に対し原因分析と再発防止策の策定などを求めているところです」
岩井コスモ証券は20日、売買管理システムがサイバー攻撃を受け、顧客の意図しない売買注文が出されたことを公表しました。
これについて木原長官は、会社が対応し、被害を受けた顧客の口座はすでに不正取引前の状態に戻す措置が取られたと説明しました。
また金融庁が9日、金融業界に対し、サイバーセキュリティ対策の点検と強化を要請したとしています。
そのうえで、政府として攻撃手法などの情報を集約・分析し、関係省庁が連携して被害の防止に取り組む考えを示しました。
(21日14:20配信)
マネックス証券 委託先に不正アクセスか
一部の証券口座開設を停止
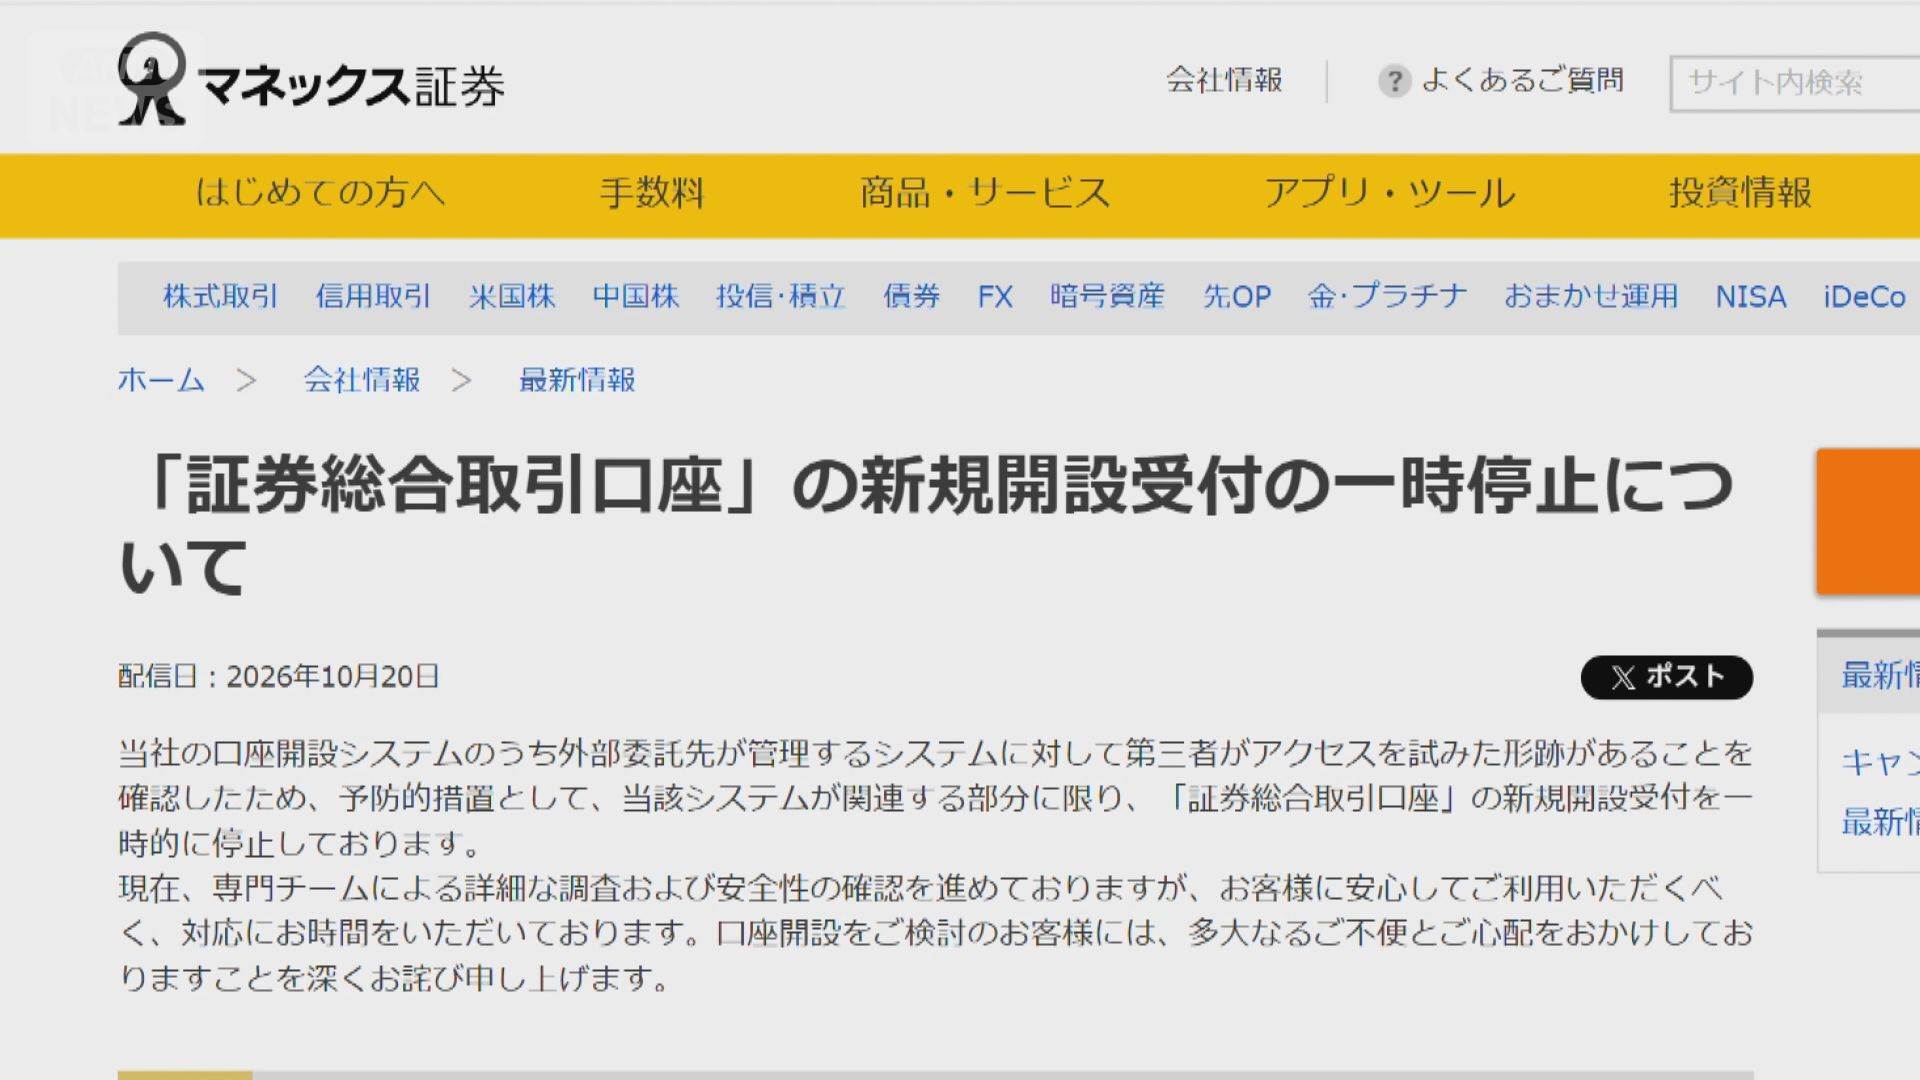
インターネット証券大手のマネックス証券は、業務を委託する外部のシステムが不正アクセスを受けた可能性があるため、一部の証券口座の新規の開設の受け付けを停止したと発表しました。
マネックス証券によりますと、18日夜に委託先から「第三者がアクセスを試みた形跡がある」という連絡を受け、19日からウェブサイトやアプリで申し込む「証券総合取引口座」の開設を停止しています。
あくまで予防的な措置で、すでに口座を持つ人への影響はないということです。
委託先が実際に不正アクセスを受けたかや、情報が漏洩したかなどは調査中です。
委託先への不正アクセスを巡っては、岩井コスモ証券で顧客の意図しない売買注文が勝手に行われるなど影響が広がっています。
(21日12:12配信)
「カーセンサーnet」最大約370万件の個人情報が流出か
リクルートは、第三者の不正アクセスにより、運営する中古車情報サイト「カーセンサーnet」の利用者など、最大およそ370万件の個人情報が流出した可能性があると発表しました。
リクルートによりますと、流出した可能性があるのは、「カーセンサーnet」の利用者や、中古車販売店向けサービス「CーMATCH(シーマッチ)」を利用する販売店など合わせて370万9551件です。
氏名や住所、電話番号や問い合わせ内容などが含まれている可能性があるとしています。原因や影響の範囲は調査中です。
リクルートは、17日にサイトのシステムに対して不審なアクセスを検知し、サービスを一時停止しています。(21日 11:00配信)
自民党がサイバー攻撃対策を緊急提言へ
企業への不正アクセスが相次ぐなか、自民党はサイバー攻撃への対策を取りまとめました。
「重要インフラのサービスとかが止まったり、会社のサービスが止まったりすることにもなりかねないので、官邸主導で対応していただき、サイバー対処能力を高めていただくのと同時に、国民の不安を払拭をしてもらいたい」
「サイバー有事前夜」と題した提言案は、AI(人工知能)が自動的にシステムの脆弱性を突いて攻撃を仕掛ける「飽和攻撃」への対策を講じる必要性を指摘しています。
また、政府機関で民間の高度人材を採用できるよう新たな人事や給与制度を創設することも盛り込まれる見通しです。
提言は22日に党内手続きを行ったうえで週内にも官邸側に手渡すことにしています。
(21日 6:00配信)
岩井コスモ証券 顧客の意図しない売買成立
岩井コスモ証券は不正アクセスによって顧客の意図しない売買注文が行われ、その一部が成立していたと発表しました。
岩井コスモ証券は16日、インターネット取引のシステム運用などを委託している外部企業への不正アクセスにより、顧客約4600人分の氏名などの個人情報が外部に漏洩したと発表していました。
その後、さらに調べた結果、不正アクセスがあった14日に売買管理システムへの攻撃が発生していたということです。
7つの口座で顧客の意図しない売買注文が発注され、そのうち5つの口座で取引成立を確認したとしています。
対象の顧客については、すでに取引前の状態に戻す措置を完了していて、顧客の負担は生じていないということです。
また、新たに364人の顧客の情報漏洩が判明し、あわせておよそ5000人の情報が漏洩したことも明らかにしました。
(20日 23:10配信)
「ふるさとチョイス」で会員情報が外部に流出
大手ふるさと納税仲介サイト「ふるさとチョイス」を運営するトラストバンクは、不正アクセスによって個人情報およそ445万件が外部に流出したと発表しました。
トラストバンクは、17日に「ふるさとチョイス」に不正アクセスの疑いが検知されたため、19日午後から関連するサービスを一時的に停止しています。現在、復旧のめどは立っていません。
その後の調査で、現時点で「ふるさとチョイス」会員の個人情報445万4097件の外部流出が確認されたということです。
流出した情報には、氏名や住所、メールアドレス、電話番号などのほか、寄附控除の試算額が含まれているため、そこから会員の年収がある程度逆算される恐れがあります。
また、件数や流出した情報の内容ついては、調査によって変動する可能性があるとしていて、今後さらに拡大する恐れもあります。
21日に、所轄の警察署へ被害を申告する予定で、「関係機関による調査・捜査にも全面的に協力してまいります」とコメントしています。
(20日 20:50配信)
福岡県警1万人超の個人情報が流出か
福岡県警で、1万人を超える個人情報流出の可能性があることが分かりました。
福岡県警によりますと、県警では災害時に警察官らを招集するシステムを利用するため、2020年から防災メールなどを提供する「アルカディア」と契約していました。
アルカディア側から13日に連絡があり、システムに登録していた警察官や職員などおよそ1万1000人の名前や所属、私用のメールアドレスが流出した可能性があることが判明したということです。
これまでのところ、情報が悪用されたなどの被害は確認されていません。
県警は現在、このシステムの使用を中断しています。
(20日 19:16配信)
関東4県の警察職員3万6600人分の個人情報流出か
IT関連会社「アルカディア」が不正アクセスを受けた影響で、関東4県の警察職員約3万6600人分の個人情報が流出した可能性があることが分かりました。
各県警によりますと、13日、アルカディアから警察官や職員の個官情報が流出した可能性があると連絡がありました。
それぞれ安否確認システムの運用を委託していたということです。
神奈川県警では約1万6000人分、埼玉県警では約1万3000人分、栃木県警は約3900人分、群馬県警でも約3700人分のメールアドレスなどが流出したとみられています。
これまでに個人情報の不正利用は確認されていません。
(20日17:45配信)
古川デジタル大臣「詳細な分析 進めている」
(Q.相次ぐ企業へのサイバー攻撃について、民間のサイバーセキュリティ機関などがAIを使った痕跡を確認したとの分析結果も出しているが、政府の調査で攻撃の背景として分かったことは?また企業に注意喚起以上の新たな対策については)
「民間のサイバーセキュリティの機関の報告書等において、攻撃者がAIを利用してサイバー攻撃を実施していたとの痕跡を確認したと発表したことは承知しております。
国家サイバー統括室としても、関係省庁等からの情報収集に加えて、被害企業からの直接のヒアリングを行っているほか、攻撃へのAIの利用の分析結果、こうしたものを示している専門機関の分析結果も踏まえまして、AIの悪用の可能性や具体的な利用の状況、それぞれの事案の背景や、それから相互の関連性などについて詳細な分析を進めているところでございます。
政府では、サイバー攻撃の手法とか、脆弱性に関する情報の集約・分析を通じて得られた結果を活用いたしまして、引き続き注意喚起を行うとともに、企業が具体的な対策を講じられるように、専門機関と連携をして必要な情報提供を行い、被害の未然な防止、拡大防止に取り組んでいきたいというように考えております」
(20日17:07)
日本郵政の公式サイトで“なりすまし”不正アクセス
日本郵政は、“なりすまし”による不正ログインで、公式サイトの会員情報が閲覧された可能性があると発表しました。
ログインには、外部で取得されたIDやパスワードが使われていたということです。
日本郵政によりますと、不正アクセスを受けたのは、郵便局などでポイントを貯めることができる「ゆうゆうポイント」の公式サイトです。
第三者が外部に流出したIDやパスワードを使い、サイトの利用者になりすましてログインしたとしています。
サイトに登録されているおよそ2020万件の会員情報のうち、249件の会員情報が閲覧された可能性があるということです。情報には、氏名や住所、勤め先や家族状況などが含まれます。
日本郵政は、現時点で自社のシステムからの情報漏洩は確認されていないとして、他のサービスと同一のパスワードを設定している場合は、変更するなどの注意を呼びかけています。
(20日 12:40配信)
不正アクセスの一部に中国系AIの使用
セキュリティ会社が調査
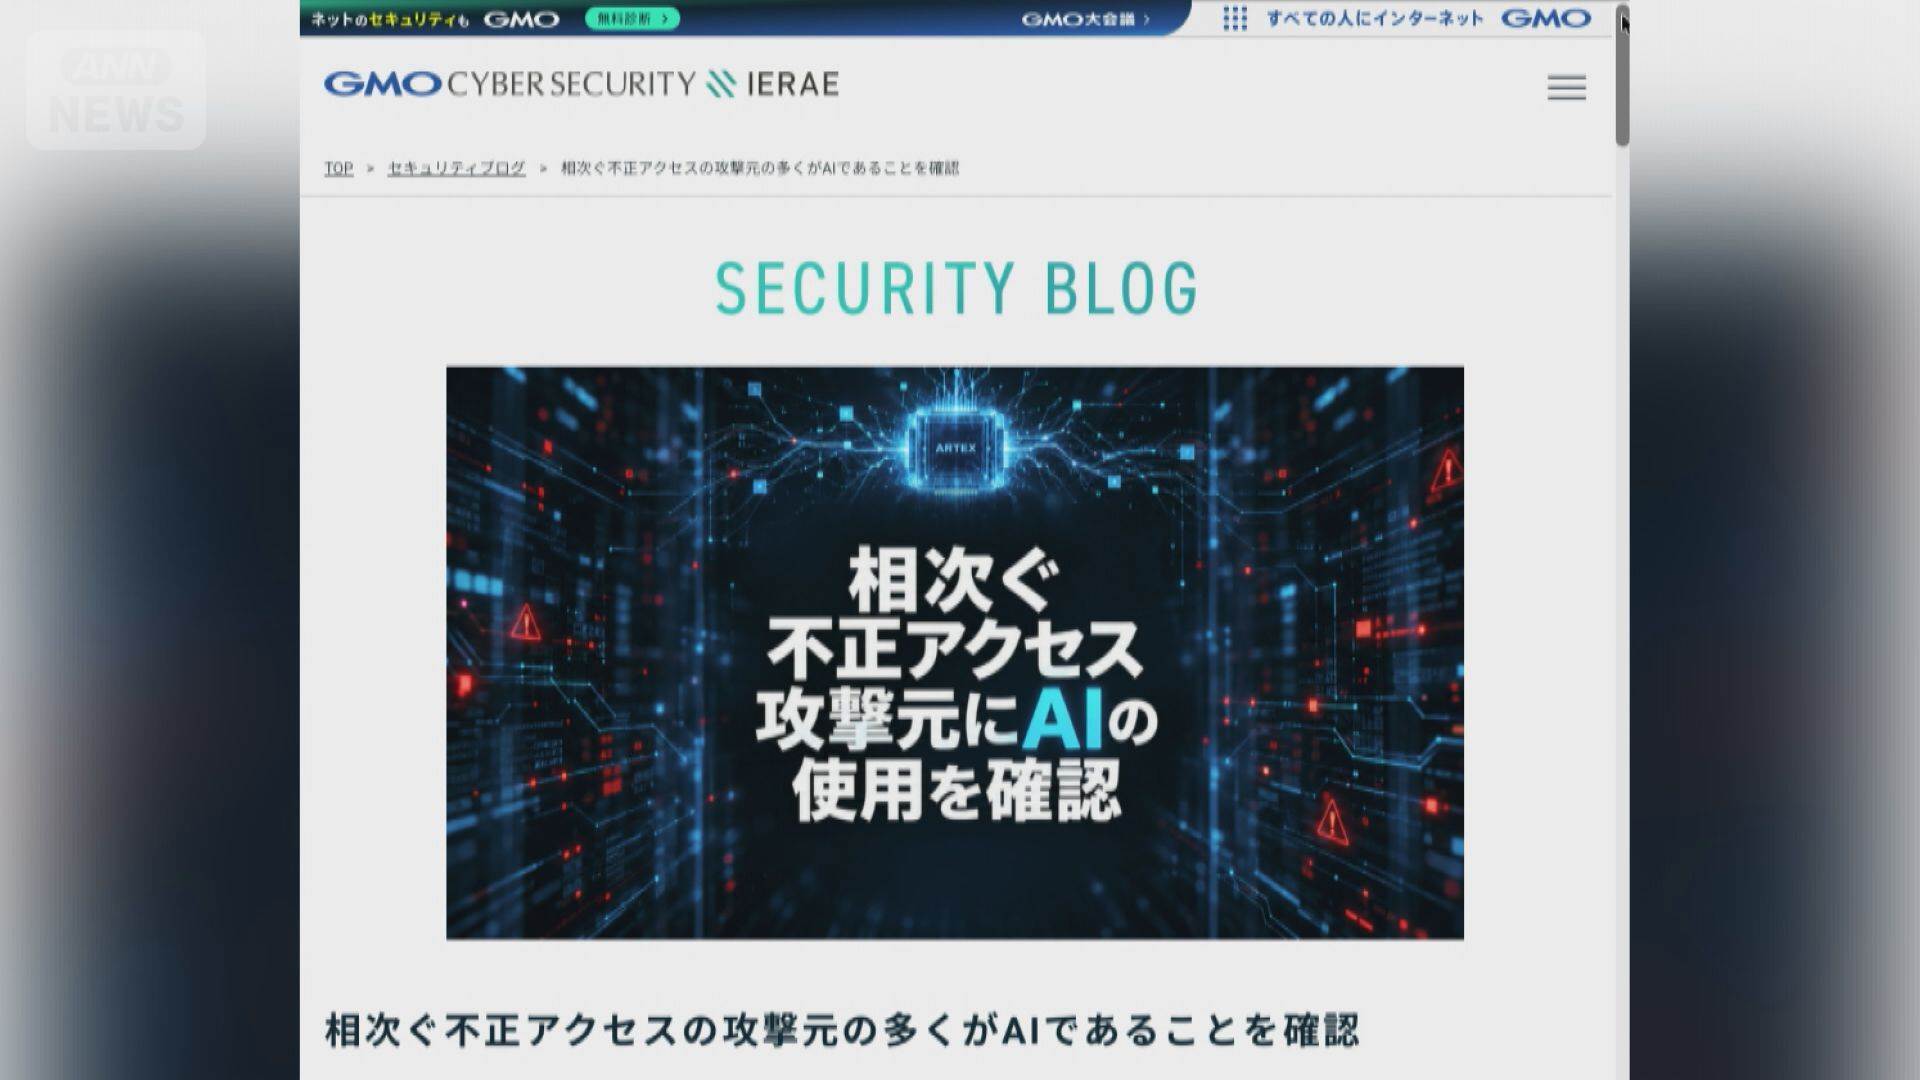
国内で相次ぐ不正アクセスの一部で、中国で開発されたAIが使われていることを確認したという調査結果が発表されました。
「GMOインターネットグループ」傘下のセキュリティ会社は、日本企業を狙った不正アクセスの一部について攻撃元を調査したところ、中国のエンジニアが開発した自律型AIツール、「ARTEX(アルテックス)」が使われていることを確認しました。
また調査では、日本企業を狙ったAIを使用した攻撃用の機器が、6台発見されました。
それぞれ小売りや教育、金融、物流などの業種ごとに分かれて攻撃していて、標的と確認された企業のうち8社は、9月から10月にすでに情報漏洩に関するリリースを出しているということです。
調査では、国と業種を絞った攻撃活動を行っていると考察しています。
(20日12:00配信)
3割の大企業が「情報漏洩」を経験
外部からの不正アクセスによる被害が相次ぐなか、およそ3割の大企業が情報漏洩やその可能性がある事案が発生したことがあると答えました。
帝国データバンクが全国1328社に情報漏洩、またはその可能性がある事案の発生状況を尋ねたところ、16.2%の企業が「発生したことがある」と答えました。なかでも大企業は30.2%と、中小企業の14.3%を大きく上回りました。
内容は、メールの誤送信などの人為的なミスや、サイバー攻撃による被害などがみられたとしています。
一方、69.1%の企業は「全く発生したことがない」と答え、14.8%の企業は「分からない」と回答しました。なかには「データ処理に関する専門家がいない。漏洩があったかなかったか分からない」「気付いていないだけかもしれない」という声もあったということです。
帝国データバンクは、大企業は取り扱う情報も多く不正アクセスなどを検知する体制が整備されていると分析したうえで、そのサプライチェーンに組み込まれる企業では、費用面や人材面の制約が課題になっていると指摘しています。
(20日10:30配信)
JETRO 743件の個人情報漏洩を確認
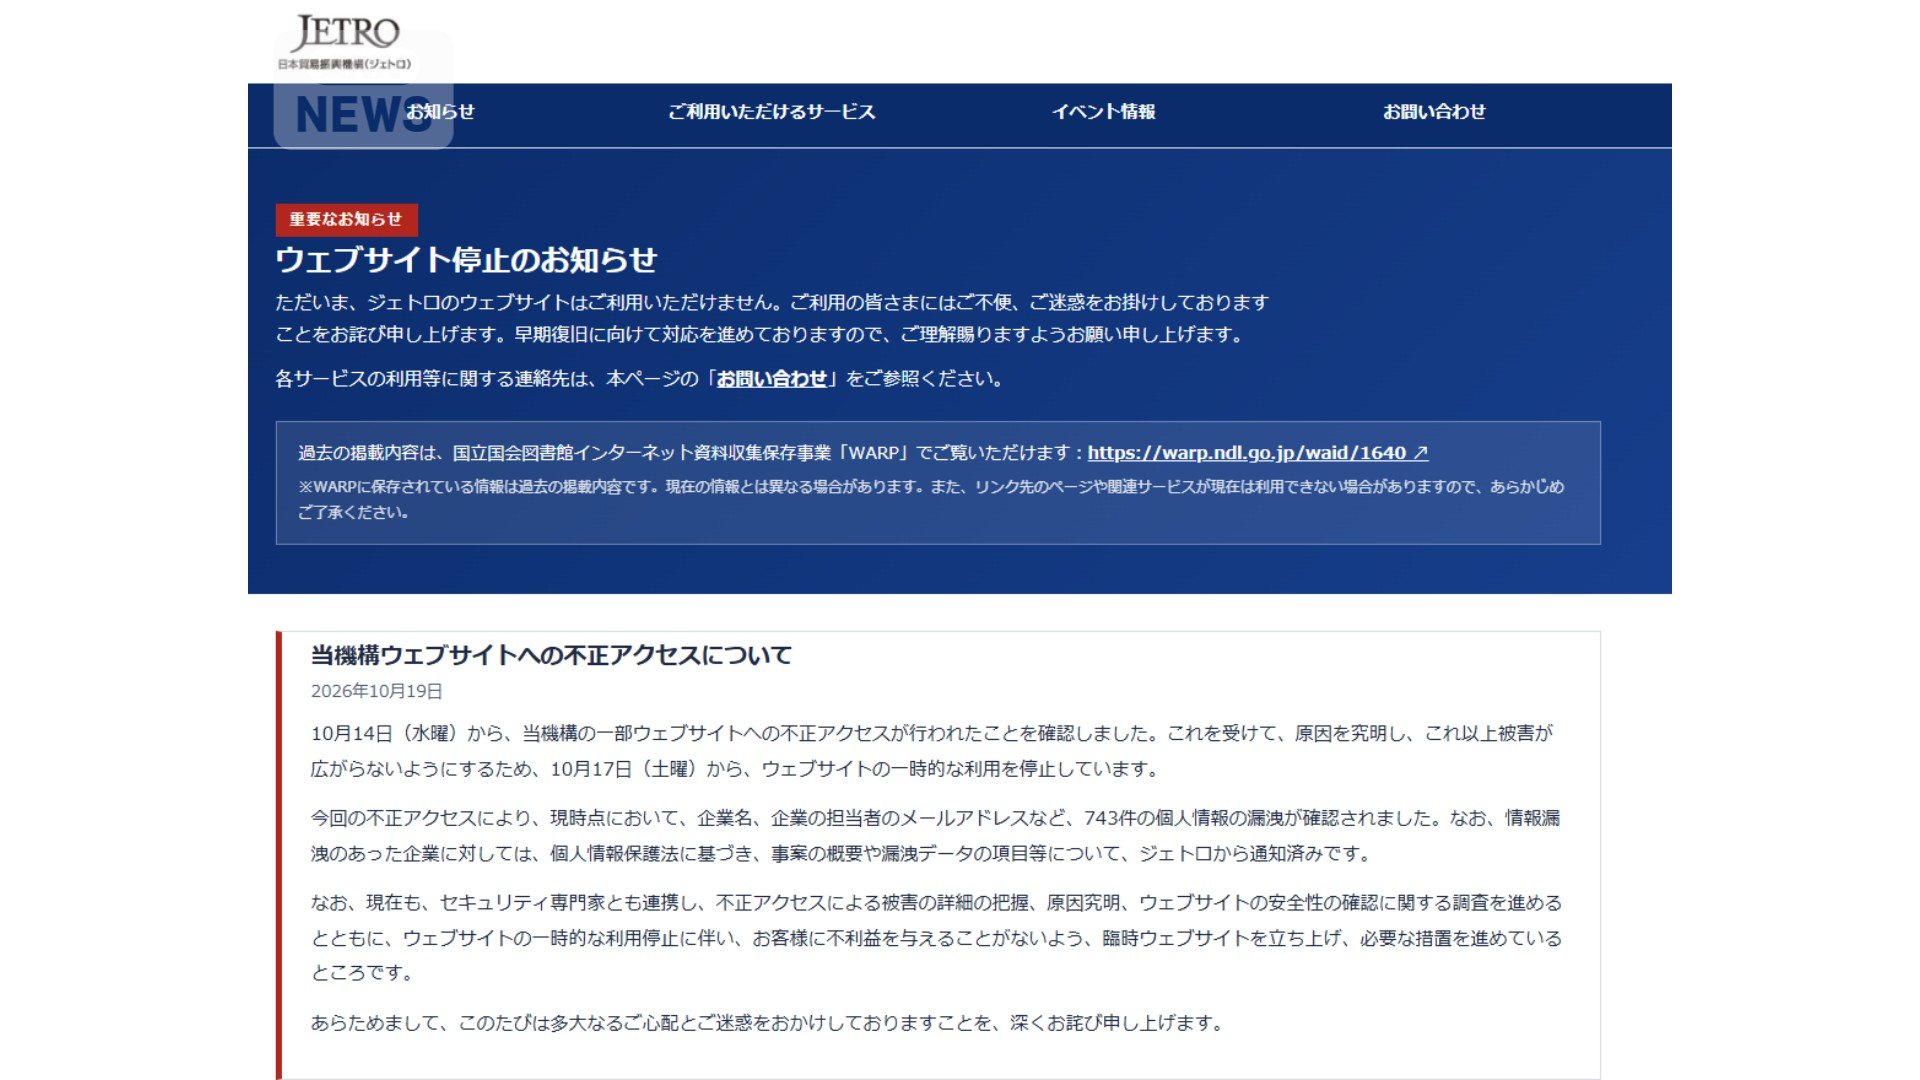
日本企業の海外進出の支援などを行うJETRO(日本貿易振興機構)によりますと、漏洩が確認されたのは、企業名や企業の担当者のメールアドレスなど743件です。
JETROは14日に外部からの不正なアクセスを受け、17日からサイトの一時的な利用を停止しています。被害の詳細や原因などは調査中だということです。
サイトでは、各国の政治や経済などの調査レポートの掲載や、海外展開を支援する事業への申し込みの受付などが行われていました。(20日 08:45配信)
「ふるさとチョイス」不正アクセスでサービス一時停止
トラストバンクは19日、ふるさとチョイスに不正アクセスの疑いが検知されたため、被害拡大の防止や安全確保を最優先として関連するサービスを一時停止したとしています。
午後9時半時点でふるさとチョイスはホームページやアプリなどでサービスが利用できない状態となっています。
今後の対応については「調査結果を踏まえ、改めてお知らせいたします」としています。(19日 21:55配信)
メール配信サービス「ユミルリンク」
個人情報延べ900万件漏洩か
メール配信サービスを運営する「ユミルリンク」はサーバーシステムへの不正アクセスによってメールアドレスを含む個人情報約900万件に漏洩の恐れがあると発表しました。
ユミルリンクによりますと、16日未明に担当者が一部システムへの不正アクセスを確認したということです。
ユミルリンクの管理する合計5つのシステムに対して不正アクセスやデータの出力が確認されたとしていて、メールアドレスを含む約900万件の個人情報に漏洩の可能性があると試算しています。
脆弱性のあるプログラムの修正や再発防止策を講じるとともに捜査機関への届け出を行ったということです。(19日 21:40配信)
阪急阪神百貨店に不正アクセス 顧客情報126万件漏洩か
阪急阪神百貨店に不正アクセスがあり、顧客情報およそ126万件が漏洩した可能性が出ています。
今月16日以降、阪急阪神百貨店が運営する予約サイトなどに第三者による不正アクセスがありました。
漏洩した可能性がある個人情報は氏名やメールアドレスのほか、電話番号や住所などおよそ126万件に及びます。
現時点で、不正利用や二次被害は確認されていないということです。身に覚えのない連絡や不審なURLには注意するよう呼び掛けています。(19日18:48配信)
中古車情報サイト「カーセンサー」がサービス停止
システムに不審なアクセス
中古車情報サイト「カーセンサーnet」が、外部から不審なアクセスを受けたとして、サービスを停止しています。
サイトを運営するリクルートの発表によりますと、17日、サイトのシステムに対して、外部から不審なアクセスを検知したとしています。
これを受けて、顧客や取引先の安全確保や影響を確認するためだとして、17日午後5時ごろから、webサイトやアプリのサービスを一時停止しています。
現在、原因や影響の範囲を調べていて、サービスの再開については、見込みが立ち次第、ウェブサイトなどで知らせるということです。(19日13:30配信)
JETRO HPの公開を一時的に停止
日本企業の海外進出の支援などを行うJETRO(日本貿易振興機構)は、ホームページが不正アクセスを受けたため、公開を一時的に停止していると発表しました。
JETROによりますと、14日に外部からの不正なアクセスを受け、17日からホームページの公開を停止しています。
情報が漏洩しているかや、不正アクセスを受けた場所、気付いた時期や経緯、原因などは調査中で、復旧のめども立っていないということです。
ホームページ上では、各国の政治や経済などの調査レポートの掲載や、海外展開を支援する事業への申し込みの受付などが行われていました。
JETROは、「いち早く原因を究明し、別の方法で対応できるよう、早急に体制を整える」としています。(19日13:30配信)
「Skyticket」クレカ情報も流出
旅行予約サイト「スカイチケット」の運営会社が、不正アクセスによって6000人余りのクレジットカードの情報が流出していたことを明らかにしました。
運営会社「アドベンチャー」は、2017年2月から2018年6月の間に有料会員の会費の支払いでクレジットカードを登録または利用した一部の会員、最大で6140人のクレジットカード情報が流出したと明らかにしました。
流出したのはクレジットカード番号のほか名義、有効期限で、セキュリティーコードは含まれていないということです。
アドベンチャーは9日、不正アクセスを受けて、名前や電話番号などおよそ1400万件が流出したことを明らかにしていましたが、「クレジットカード情報は流出していない」と発表していました。
その後の調査の結果、過去に自社のサーバでカード情報を保管していた時期があり、そこに残されていた記録が流出したことが分かったということです。(17日13:51配信)
通販サイトの利用客など約2300万人分の個人情報流出
ネット通販サイトの運営を支援するサービス「ショップサーブ」の運営会社によりますと、5月から8月にかけて自社のサーバーへの不正アクセスによって、サービスを利用する通販サイトの利用客などおよそ2335万6000人分の情報が外部に送信されていました。
氏名や住所のほか、クレジットカードの名義情報やカード番号の一部などが含まれています。
運営会社は8月に不正アクセスの被害を公表し、調査を進めていました。
今月16日の時点で「二次被害の報告は確認されていない」としています。
通販サイトの利用客などおよそ2300万人分の個人情報が流出したということです。(16日 18:55配信)
タイムズカー 免許証画像の保存ルールを変更
不正アクセスによって利用者の免許証の画像情報が漏洩したカーシェアリングサービス「タイムズカー」は、今後画像情報を保存しないルールに変更すると発表しました。
カーシェアリングサービス「タイムズカー」を展開する「パーク24」は先月外部からの不正アクセスによって会員などの個人情報が最大660万件漏洩しました。
この中には免許証などの画像情報およそ160万件が含まれるということです。
これを受けてパーク24は画像情報の保存ルールを見直し、今後は会員登録の完了後すぐに削除するほか、現在保存している画像情報も今月末までに削除すると発表しました。
これまでは会員期間中に加えて、退会後7年間は画像情報を保存していました。
パーク24は現時点で漏洩した情報が悪用された事実は確認されていないとしていますが、専門機関による漏洩状況の調査結果や対応方針を23日に改めて発表するとしています。(16日18:30配信)
日経新聞にまた不正アクセス 個人情報約183万件流出
日経新聞は、また不正アクセスによって個人情報およそ183万件が漏洩したと発表しました。
日本経済新聞社によりますと、10月7日未明から朝にかけて、システム開発に利用する外部のクラウドサービスが不正アクセスを受け、およそ183万件の個人情報が漏洩したということです。
このうちおよそ168万件は単独では個人を特定できない情報だとしていますが、残るおよそ15万件は氏名やメールアドレス、住所や電話番号などが含まれている可能性があるとしています。
日経新聞は4日にも、社員の業務用ソフトが不正なログインを受け、取材先などに不審なメールおよそ9000件が送信された事案や、社員が使っているクラウドサービスへの不正アクセスによって社員や取引先の個人情報流出を公表したばかりでした。
(16日 17:09配信)
ヤマト運輸 約531万件の個人情報流出
ヤマト運輸は先月28日に受けた不正アクセスによって、およそ531万件の個人情報が不正に持ち出されたとの調査結果を発表しました。
ヤマト運輸は28日、商品を受け取った後にコンビニなどで代金を支払うことができる「クロネコ代金後払いサービス」への不正アクセスによって、個人情報が流出した恐れがあると発表していました。
その後ヤマト運輸が調査した結果、2018年10月から先月28日にかけてサービスを利用していた客の氏名や住所、電話番号、商品明細などおよそ531万件の個人情報が不正に持ち出されていたということです。
持ち出された情報にクレジットカードやパスワードの情報は含まれておらず、これまでに2次被害は確認されていないとしています。
ヤマト運輸は不審な電話や郵便物を受けた際に、慎重な対応をするよう注意を呼び掛けています。
(16日 16:00配信)
「ポケトーク」企業で2200万件超の情報漏洩か
パスワードも流出の恐れ
翻訳機のポケトークやセキュリティーソフトなどを手掛ける企業が不正アクセスを受け、2200万件以上の個人情報が流出した可能性があります。
不正アクセスを受けたのは、AI(人工知能)翻訳機の「ポケトーク」やパソコン向けのウイルス対策ソフトなどを手掛ける「ソースネクスト」です。
発表によりますと、今月9日に会社が管理するサーバーに不正アクセスがあり、会員の個人情報が第三者に取得されたということです。
流出した可能性がある情報はおよそ2252万件に上り、名前や住所、それにメールアドレスやパスワードが含まれています。
会社名や役職といった情報も漏洩した恐れがあるということです。
クレジットカードの情報は対象に含まれていないとしています。
ソースネクストは会員に対してパスワードの再設定を行うとともに、不審なメールが届いても開かないように呼び掛けています。
会社側は、すでに緊急措置を講じ、封じ込めの対応は完了したと説明しています。
(15日 20:51配信)
消費者庁が注意喚起
消費者庁は、全国で相次いでいる不正アクセスによる個人情報の流出について、消費者センターなどにも多くの相談が寄せられていると明らかにしました。
「非常に件数が増えている中で不安に思われることがあったら188(消費者ホットライン)にご相談をいただければ」
消費者庁によりますと、全国の消費生活センターなどに不正アクセスに関する相談が、今月12日までにおよそ180件寄せられたということです。
最も多い相談は、氏名や住所などの流出に関する不安で、実際に個人情報を不正利用されたという相談もあったといいます。
また、「個人情報が漏洩としたというメールが届いたが、詐欺ではないか」といった相談も寄せられているということです。
消費者庁は、不正アクセスの被害にあわないためにパスワードの使いまわしを避けるよう呼びかけています。(15日19:11配信)
連続不正アクセス事案 AI利用で攻撃
相次ぐ不正アクセスによる個人情報の流出について、AIによる攻撃が確認されました。
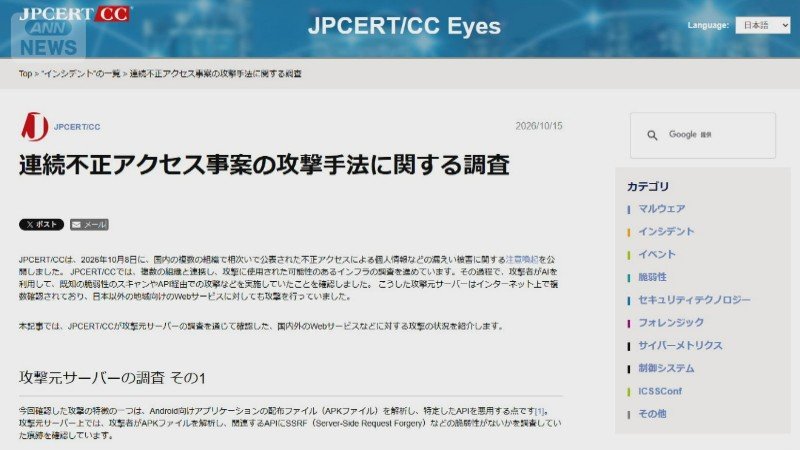
情報セキュリティーが専門の民間団体「JPCERT(ジェーピーサート)コーディネーションセンター」は最近、相次いで起きた不正アクセスの攻撃元となったサーバーを調査しました。
その結果、攻撃先のデータを解析して弱点を調べたり、AIを利用して攻撃を自動化したりした痕跡が確認されたということです。
日本以外の地域に向けたウェブサービスに対しても、攻撃が行われていたとしています。
具体的に、どの企業への攻撃でAIが使用されたかは明らかにしていません。
急増する不正アクセスをめぐっては、情報セキュリティーの専門家の間で、攻撃にAIが利用されているとの観測が広がっていました。
JPCERTコーディネーションセンターは「引き続き関係者と連携し、これらの攻撃への対応を進めていく」として、攻撃元のIPアドレスといった情報の提供を呼び掛けています。(15日18:50配信)
バーガーキング 会員情報約1118万件の流出を確認
バーガーキングの運営会社によりますと、公式アプリの会員情報を管理するシステムが今月2日から7日にかけて不正アクセスを受け、会員IDや氏名、メールアドレス、電話番号などのおよそ1118万件の会員情報が漏洩したということです。
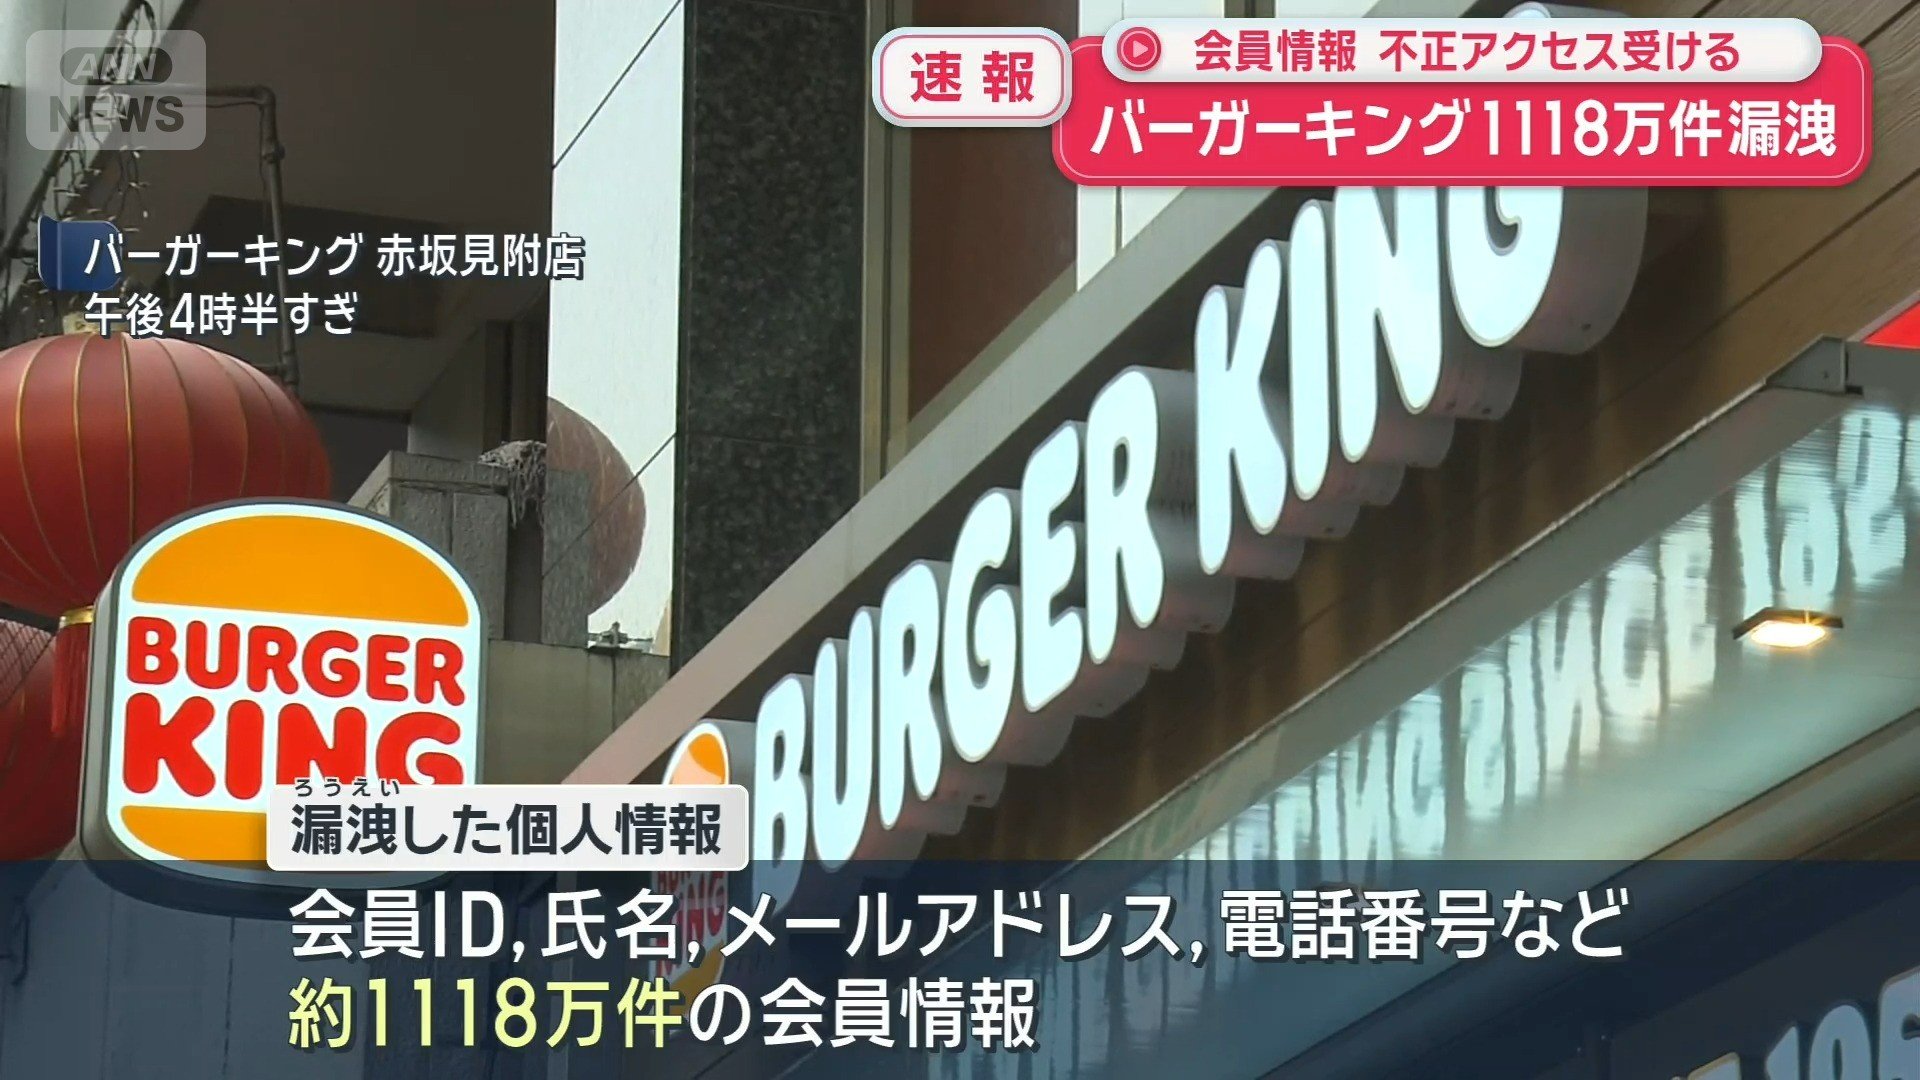
一方、現時点でパスワード情報の漏洩や、不正利用などの二次被害は確認されていないとしています。
運営会社は、不審なメールや電話などに注意してほしいと呼び掛けています。(15日17:01)
「アルカディア」別システムでも漏洩か
全国の111自治体などで影響
大阪府箕面市にあるアルカディアは、防災情報などを提供するシステムへの不正アクセスで300万件以上の個人情報が漏洩した可能性があると公表しています。
アルカディアはその後の調査で、自治体の消防職員や消防団が利用する別の防災システムにも不正アクセスの形跡が確認されたと明らかにしました。
メールアドレスや電話番号など約12万件の個人情報が漏洩した恐れがあるとしています。
また総務省によりますと、14日午後5時時点で全国の111の自治体などで影響が出ているということです。(15日05:53配信)
「ゆめタウン」など展開のイズミで情報漏洩か
「ゆめタウン」などを展開する「イズミ」によりますと、漏洩の可能性があるのはネットショッピングや配送サービスの会員の氏名とメールアドレス最大40万件です。
メールマガジンの配信を委託している「IDCフロンティア」のクラウドサービスの一部が不正アクセスを受けたということです。
現時点で住所や電話番号、クレジットカード番号などの個人情報については漏洩の可能性はないとしています。(14日18:00配信)
ニッスイ 来週中に全面復旧へ
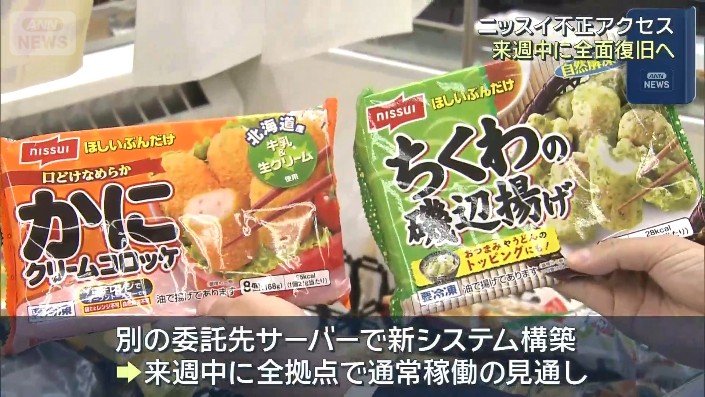
不正アクセスの影響で、商品の入荷や出荷ができなくなっていた冷凍食品大手のニッスイは、来週中には通常通り再開できる見通しになったと発表しました。
ニッスイのグループ会社「日水物流」では、委託先のクラウドサービス「IDCフロンティア」が第三者からの不正アクセスを受けたことでシステム障害が発生していました。
7日から商品の入荷や出荷ができない状態になり、9日には一部を再開していましたが、全面復旧には至っていませんでした。
今回、別の委託先のサーバーを使って新たなシステムを構築することで、来週中には全国のすべての拠点で通常稼働できる見通しが立ったということです。
また、不正アクセスを受けたサーバーに、ニッスイグループが管理する個人情報や顧客情報は含まれていないとしています。
(14日 14:13配信)
「アエナ」で流出か 81万人超 クレカ一部情報も
化粧品や食品などを扱う格安小売店の「アエナ」は、不正アクセスによって、アプリ会員の情報最大およそ81万人分が外部に流出した可能性があると発表しました。
「アエナ」によりますと、流出した可能性があるのは、運営するネット通販用アプリの会員最大81万7215人分の情報です。
氏名や住所、生年月日や電話番号のほか、クレジットカード番号の下4桁やカードの名義情報などが含まれています。
13日午前6時ごろに会員ページが不正に閲覧されていると判明したということで、ネット通販サイトへのアクセスを遮断し、再発防止策を講じているとしています。
現時点で、会員情報の悪用や二次被害は確認されていないとしています。(14日14:05配信)
「アルカディア」に不正アクセス
全国の自治体で“防災メール”サービス停止も
自治体向けに防災メールなどを提供する大阪府箕面市のIT関連会社「アルカディア」への不正アクセスで、全国の自治体にメールサービス停止などの影響が出ています。
アルカディアによりますと11日、自治体向けに防災情報や気象情報などを提供するシステムに、第三者による不正アクセスがありました。
個人情報は、メールアドレスが最大でおよそ313万件、電話番号がおよそ10万件、漏洩した可能性があるということです。
アルカディアは全国の自治体や官公庁などと2000件以上の契約をしているとみられ、13日夜の時点で情報漏洩の可能性がある自治体は50以上に上っていました。
ANNの調べでは、近畿2府4県と徳島で14日午前11時時点で30以上の自治体がメール配信のサービスを停止するなど、この問題の影響を受けています。(14日12:10配信)
複数自治体で個人情報漏洩か
複数の自治体が不正アクセスによって個人情報が漏洩した可能性があると発表しました。
横須賀市によりますと、「防災情報メール」などの運営を委託している会社が不正アクセスを受けました。
最大で約6万人のメールアドレスや氏名、電話番号などの個人情報が漏洩した可能性があるということです。
神奈川県内では座間市や綾瀬市、秦野市でも同様のサービスに被害が出ていて、さいたま市では3万4000件以上のメールアドレスが漏洩した可能性があるということです。
大分県でも防災メール登録者のメールアドレス2万7667件と、県職員などの名前や所属など1万269件が漏洩した可能性があるということです。県は現在、配信システムの新規登録とアクセスを停止しています。
いずれも11日にシステムの運用などを委託している大阪の企業「アルカディア」のサーバーに、第三者から不正アクセスがあったことが確認され、発覚しました。
また、山口県下関市でも市の防災メールを配信しているシステムが不正アクセスを受け、個人情報が漏洩した可能性があるということです。
市の防災メールには約1万5000件のメールアドレスが登録されていて、市は13日からサービスを停止しています。(14日05:53配信)
「緊急情報配信サービス」で個人情報漏洩の可能性
神奈川・座間市
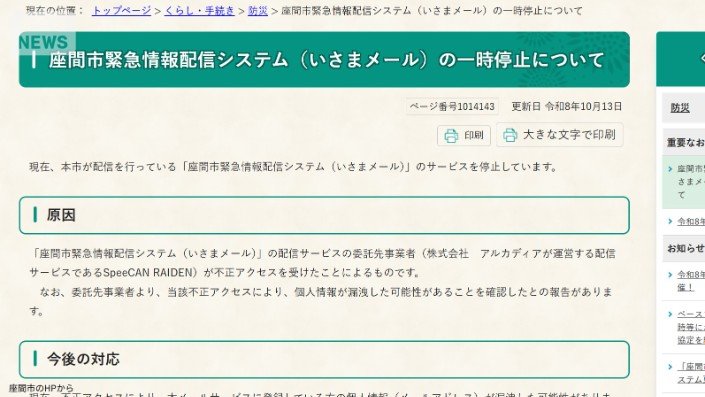
神奈川県座間市は、市が発信している緊急情報配信サービスの運営会社に不正アクセスがあり、約1万1000人の個人情報が漏洩した可能性があると発表しました。
座間市によりますと、「座間市緊急情報配信システム」の運営を委託している「アルカディア」が不正アクセスを受けました。
登録されていたメールアドレスのほか、業務を担当している市職員の氏名など、約1万1000人の個人情報が漏洩した可能性があるということです。
現時点までに、情報の不正利用は確認されていないとしています。
アルカディアの不正アクセスを巡っては、神奈川県内では綾瀬市や横須賀市でも同様のサービスに被害が出ていて、個人情報が流出した可能性があることが分かっています。(13日19:09配信)
JR東海の通販サイトで情報漏洩か
SB子会社の不正アクセス被害受け
JR東海はソフトバンク子会社で発生した不正アクセスに伴い、運営する通販サイトに登録されていた約1万5000人分の氏名や住所などが漏洩した可能性があると発表しました。
JR東海によりますと、漏洩した可能性があるのは通販サイト「JR東海MARKET」と「いいもの探訪」に登録されていた個人情報合わせて1万5000人分だということです。
氏名や住所、電話番号のほか、メールアドレスなども含まれるということですが、クレジットカード番号やログインパスワードなどは漏洩していないとしています。
JR東海はクラウドサービスの提供を受けているソフトバンク子会社のIDCフロンティアが不正アクセスを受けたことに伴うものだと説明しています。(13日18:12配信)
「防災情報メール」などの個人情報漏洩の可能性
神奈川・横須賀市
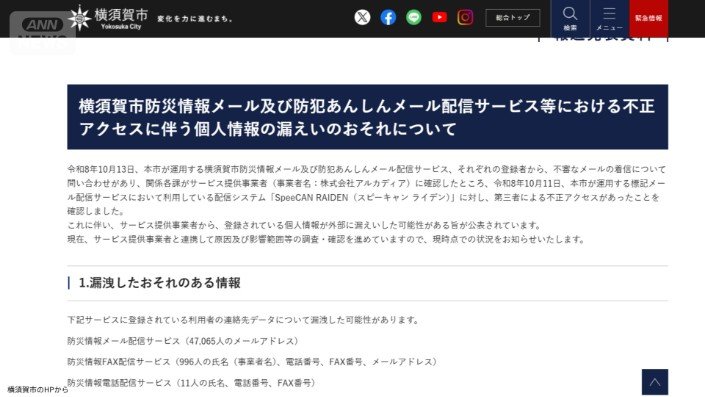
神奈川県横須賀市は市が発信している防災情報メールなどの運営会社に不正アクセスがあり、最大で約6万人の個人情報などが漏洩した可能性があると発表しました。
横須賀市によりますと、「防災情報メール」や「防災あんしんメール」の運営を委託している「アルカディア」が不正アクセスを受けました。
最大で約6万人のメールアドレスや氏名、電話番号などの個人情報が漏洩した可能性があるということです。
すでにカード会社を名乗り、利用内容の確認を要求する不審なメールが漏洩した可能性があるメールアドレスに送られていることを確認しているということです。
市は身に覚えのない不審なメールを受信した場合には、添付ファイルは開かずに速やかに削除するよう呼び掛けています。(13日18:06配信)
最大650万件の個人情報漏洩か
「銀のさら」などの運営会社でシステム障害
宅配ずしサービスなどを運営する企業の親会社であるライドオンエクスプレスホールディングスは「銀のさら」「釜寅」「すし上等」の公式サイト及び公式アプリの登録情報が最大約650万件漏洩した可能性があると発表しました。
氏名や住所、電話番号やメールアドレスなどで、家族や届け先の氏名などを入力している場合は、その情報も漏洩した可能性があるということです。
クレジットカード情報は保有していないため、対象には含まれないとしています。運営会社では今月5日以降に利用するサーバーへの不正アクセスを検知しました。7日からシステム障害が発生し、今も3ブランドの公式サイトとアプリは使えない状態です。(13日17:08配信)
「安全・安心メール」の個人情報漏洩の可能性
神奈川・綾瀬市
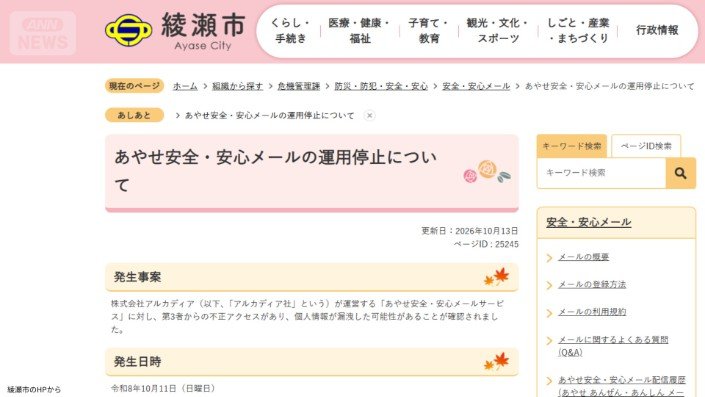
神奈川県綾瀬市は市が発信している安全・安心メールサービスの運営会社に不正アクセスがあり、約1万1000人の個人情報などが漏洩した可能性があると発表しました。
綾瀬市によりますと、「あやせ安全・安心メールサービス」の運営を委託している「アルカディア」が不正アクセスを受け、利用者の登録情報が漏洩した可能性があるということです。
漏洩した可能性があるのはメールアドレスや地区など約1万1000件の個人情報です。
現時点までに情報が不正利用された事実は確認されていないとしています。
アルカディアはメールサービスを緊急停止し、調査を実施中としています。(13日16:52配信)
「サイバー攻撃受けた場合は報告を」厚労省が通知
サイバー攻撃による情報漏洩が相次ぐなか、厚生労働省は、被害を受けた場合に報告を求める通知を出しました。
「厚生労働省においても、所管の関係団体事業者に対し迅速な脆弱性対策を徹底することなどの注意喚起を行うとともに、サイバー攻撃による被害を受けた場合には報告をするように求めているところであります」
厚労省は9日、全国の医療機関や高齢者施設、人材サービス事業者などに向け、サイバー攻撃への注意喚起と被害を受けた場合の報告を求める通知を出しました。
また、対象の事業者を確認したところ、「ディップ株式会社」での最大388万件のメールアドレスの流出を確認したということです。
厚労省は、この事案を除き、今月に入りこれまでに所管の事業者などからの被害の報告はないとしたうえで、「関係省庁と連携して脆弱性の対策を徹底するともに被害の迅速な把握に努めたい」としています。(13日11:30配信)
宿泊予約「手間いらず」の情報445万人分が流出か
ホテルなど宿泊施設の予約管理システムを提供する企業が不正アクセスを受け、最大445万人分の情報が流出した恐れがあります。
不正アクセスを受けたのは宿泊予約管理システムを提供する「手間いらず」です。
発表によりますと、システムを使って宿泊施設を予約した人のうち、最大で約445万人分の氏名や電話番号のほか、泊まった施設の名称や宿泊日程、料金などが流出した恐れがあります。
クレジットカードの情報は含まれていないとしています。
先月21日、システムを使う複数の施設から「利用者に不審なメッセージが送信されている」と連絡があり、発覚したということです。(10日09:00配信)
都が緊急対策会議を開催
ランサムウェアによるサイバー攻撃や情報漏洩が相次いでいることを受け、東京都が緊急の対策会議を開きました。
会議は都の各局の部長級職員や関係機関の職員65人が参加しました。
都では小平市で利用するクラウドサービスがランサムウェアによるサイバー攻撃を受けて、ホームページが閲覧できない状態になり、復旧のめどは立っていません。
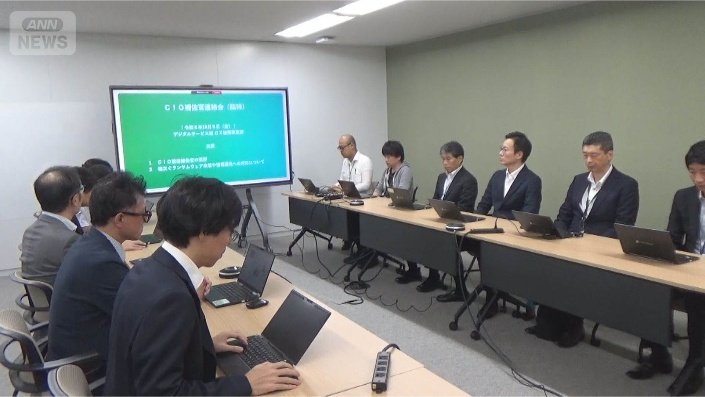
会議では改めて、各局が使用する情報システムのセキュリティー対策に万全を期すよう連携強化を図ったほか、サイバー攻撃を受けた際の対応の手順を確認するなどしました。
一方、小池都知事も9日の定例会見で、「全庁システムを常時監視していて、人員を増強するよう指示を出した。システムに脆弱性があれば対応していく」と対策の強化を図ったことを明らかにしました。(10日09:00配信)
「NewsPicks」 クレジットカード番号の一部など漏洩か
インターネットで経済ニュースを配信する「NewsPicks」でも不正アクセスがありました。氏名や住所などに加えてクレジットカード番号の一部も外部に漏れた可能性があるとしています。
漏洩の可能性があるのは8日までに「NewsPicks」が提供するサービスを利用した客の氏名5万9000件、住所3万1000件、メールアドレス32万3000件などに加えて、36万2000件のクレジットカード番号の下4桁などです。
運営会社の「ユーザベース」は現時点でパスワードの漏洩は確認されていないとしています。
原因や影響の範囲については引き続き調査中で、漏洩した可能性のある顧客には9日から順次、個別に案内をするということです。
「ユーザベース」はメールや電話などでパスワードやクレジットカード情報を求められても入力しないよう、注意を呼び掛けています。
(9日18:00配信)
「Skyticket」で約1464万件が情報漏洩
一部パスワードも
旅行予約サイト「Skyticket」を運営する「アドベンチャー」は不正アクセスでおよそ1464万件の個人情報が流出したと発表しました。一部にはパスワード情報も含まれるということです。
「アドベンチャー」は複数の経路で不正アクセスを確認しているとしています。
サーバーへの不正アクセスで漏洩したのは、「Skyticket」の顧客の氏名、生年月日、メールアドレスなど約1464万件などです。このうち、約413万件ではログインパスワードも流出したということです。
現時点でパスポート番号の漏洩は確認されていません。
この他にも、業務管理システムへの不正アクセスがあり、返金先の口座番号や名義などの情報も漏洩した可能性があるとしています。
会員1人のアカウントへの不正ログインも確認しているということです。
「アドベンチャー」は顧客にパスワードの変更を求めるほか、対象者には順次、メールで案内をしています。(9日16:30配信)
「サイバー空間の有事」自民党がサイバー防御の会合開催
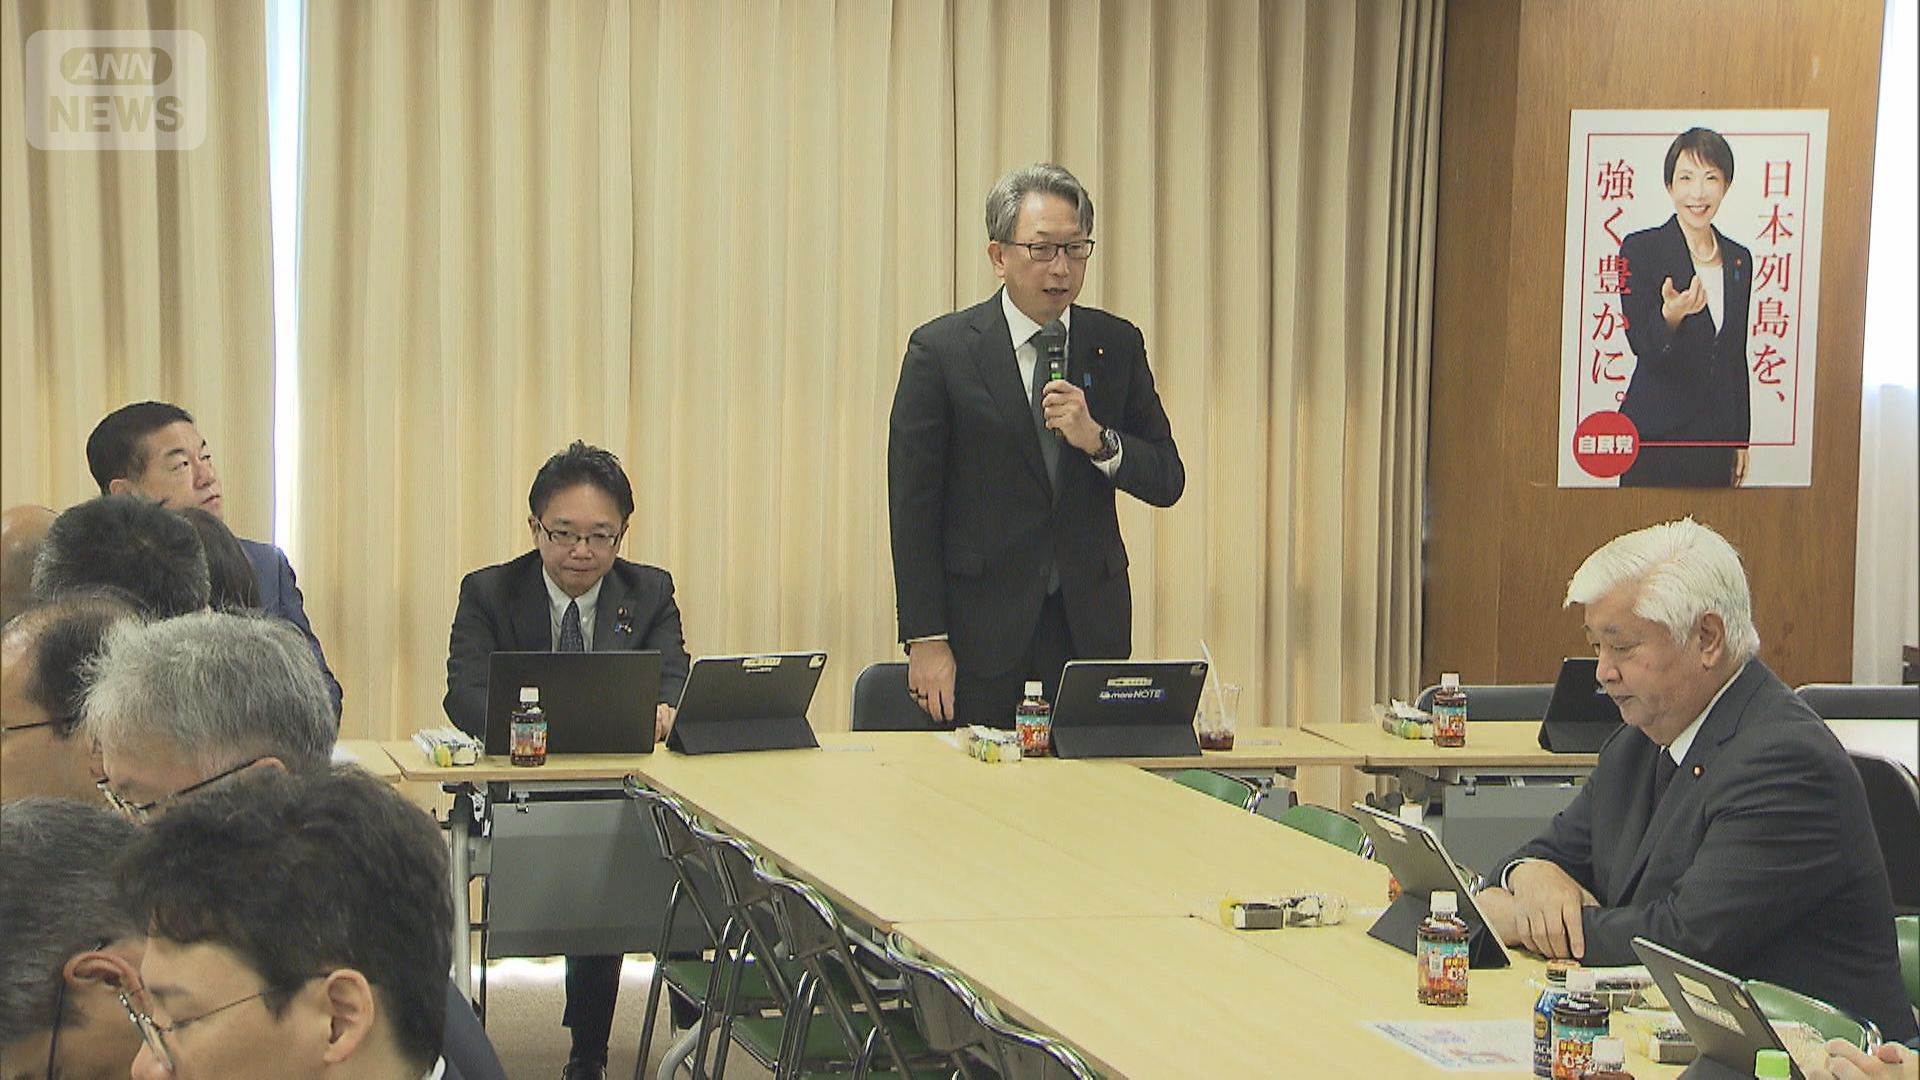
企業への不正アクセスで個人情報の漏洩が相次ぐなか、自民党はサイバー攻撃への対応などを議論する会合を開き、政府に対し民間との情報共有の強化などを求めました。
「サイバー空間の有事と言っていいと思います。サイバー空間の非常事態と言ってもいいと思いますので、これに対して政府を挙げて取り組む必要があると思います」
会合では内閣官房の国家サイバー統括室や、経済産業省などが政府の対応状況について説明をしました。
今月施行された「能動的サイバー防御」の関連法では、電気・ガスや金融、医療などの基幹インフラ事業者に対し、サイバー攻撃を受けた場合、政府への報告を義務付けています。
平本部長は、政府が主に対策を講じてきた基幹インフラ事業者だけではなく幅広い異業種の企業が攻撃対象になっていると指摘しました。
また、仮にシステムに侵入されても、それを検知し被害を抑える手法の導入などを求めました。(10月9日 16:00配信)
JR東グループ「えきねっと」「大人の休日倶楽部」
会員情報600万件余りが漏洩か
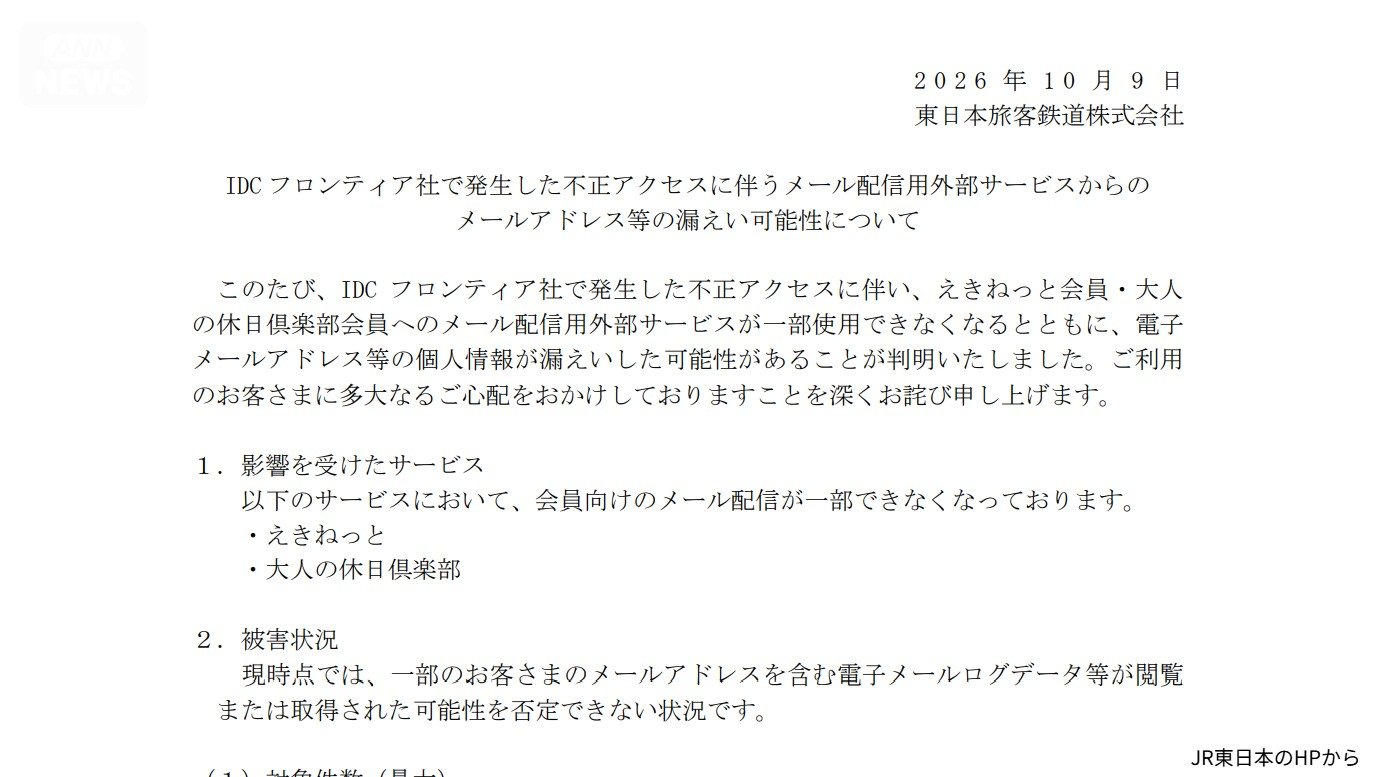
JR東日本は、インターネット上で座席の予約などが行えるサービス「えきねっと」などの会員情報最大200万件余りが漏洩した可能性があると発表しました。
JR東日本によりますと、漏洩した可能性があるのは、「えきねっと」に登録されている個人情報およそ167万件と、中高年層を対象にしたサービス「大人の休日倶楽部」の会員の個人情報およそ39万件です。
メールアドレスのほか、「大人の休日倶楽部」では生年月日やクレジットカードの有効期限なども含まれるということです。
どちらも氏名や住所、クレジットカード番号などは含まれていないとしています。
また、グループ会社のビューカードは、クレジットカ―ド利用者の会員サイト「VIEW’s NET」の登録者のうち、およそ403万件のメールアドレスが漏洩した可能性があると発表しました。氏名や住所、クレジットカード番号などの情報は漏洩していないとしています。
2社とも、クラウドサービスの提供を受けているソフトバンク子会社のIDCフロンティアが不正アクセスを受けたことに伴うものだと説明しています。(9日15:00配信)
政府が注意喚起 委託先との情報管理にも言及
不正アクセスによる個人情報の流出が相次いでいることを受けて、政府は企業などに向けて注意喚起しました。
「分野を問わず、事業者、団体等を狙ったサイバー攻撃により、個人情報等漏洩する事案が相次いでおり、その対策が急務となっております」
NCO(国家サイバー統括室)は、個人情報を扱う企業などに向けた注意喚起の文書を公表しました。
企業が自社だけでなく、データを預ける委託先とともに情報の取り扱いを定期的に点検することや、委託先に預ける情報は最小限にすることなどを求めました。
一方、金融庁は金融機関などに対して、サイバーセキュリティー対策を点検し、必要な措置を講じるよう求めました。
また、一部で本人確認書類の画像データが漏洩しているとして、本人確認手続きの厳格化を求めました。
本人確認の方法については、来年4月から確認書類の画像送信を廃止し、不正対策として極めて効果が高いICチップ情報の読み取りに一本化されるため、4月を待たずに対応を進めてほしいと呼び掛けました。(9日14:40配信)
ニッスイ 入出荷を一部再開 委託先の不正アクセス
不正アクセスの影響で商品の入荷や出荷ができなくなっていた冷凍食品大手のニッスイは、9日午後から一部再開すると発表しました。
ニッスイのグループ会社「日水物流」は、クラウドサービスの提供を受けているソフトバンク系の「IDCフロンティア」が不正アクセスを受けたことでシステム障害が発生し、7日から商品の入荷や出荷ができない状態が続いていました。
ニッスイによりますと、「最低限の機能を新たに再構築できた」として、9日午後1時から一部で商品の入出荷を順次再開します。
全面復旧のめどは立っておらず、「引き続き早期の通常体制への回復を目指します」としています。
また、被害を受けたサーバーには、ニッスイグループが管理する個人情報や顧客情報は含まれていないことを確認したと明らかにしました。(9日14:00配信)
ソフトバンク子会社「データ復元困難」の見通し
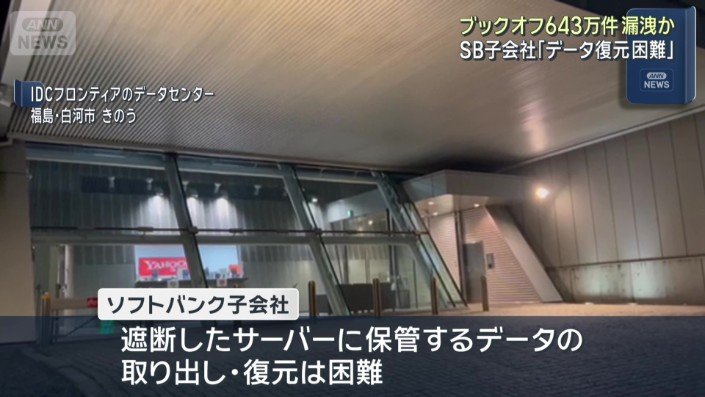
7日にサイバー攻撃を受けたソフトバンクの子会社は8日、遮断したサーバーに保管されているデータの取り出しや復元が難しいという見通しを示しました。
サービスを利用する企業や自治体に影響が続くなか、NTTドコモはサイトの閲覧を制限する子ども向けの機能が使えなくなっていると発表しました。(9日12:00配信)
ブックオフ 最大643万件の会員情報が漏洩か
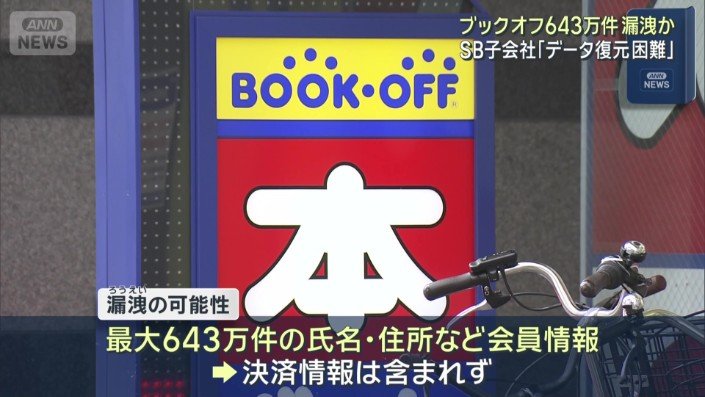
中古品販売大手のブックオフは、子会社のシステムへの不正アクセスにより、最大でおよそ643万件の会員情報が漏洩した可能性があると発表しました。
ブックオフグループホールディングスによりますと、不正アクセスは6日に、会員情報を管理する子会社のシステムにありました。
調査の結果、会員情報が外部から取得されたことが分かったということです。
漏洩した可能性があるのは最大643万件の会員情報で、氏名や生年月日、住所、電話番号、メールアドレス、会員番号などです。
クレジットカードなどの決済情報は含まれていないということです。
また、現時点で情報が公開されたり、悪用されたりした事実は確認されていないとしています。
(10月9日 10:50配信)
茨城県と茨城県警のHP閲覧不可に
茨城県と茨城県警のホームページがサーバーの不具合で閲覧できない状態が続いています。復旧のめどは立っていないということです。
7日午前8時ごろ、茨城県にソフトバンクから「午前4時ごろに東日本にあるデータセンター内のサーバーの電源が落ちた」と連絡がありました。
県が確認したところ、午前4時ごろから県と茨城県警のホームページのクラウドサービスに不具合があり、閲覧できなくなっていたということです。
県は7日午後8時時点で復旧のめどは立っていないとしています。
免許更新など申請の手続きについては別のサーバーを使っているため影響はないということです。
県は8日以降、具体的な対応を検討するとしています。
ソフトバンクによりますと、子会社の「IDCフロンティア」のクラウドサービスの障害の影響だということです。
「IDCフロンティア」は第三者からのランサムウェア攻撃を受けて約500の企業や自治体のホームページに影響が出ていて、調査を進めているとしています。
(10月8日 00:30配信)
ローソン 215万件超の個人情報流出を確認
コンビニ大手のローソンは会員サービスに不正アクセスがあり、200万件以上の個人情報が流出したと発表しました。
ローソンによりますと、不正アクセスを受けたのは会員向けサービスの「ローソンID」と「ローソンアプリ予約」です。
9月中旬に会員アプリのシステムが不正アクセスを受け、会員の個人情報約215万5000件以上が流出したことが確認されたということです。
氏名やメールアドレスのほか、住所や電話番号、クレジットカード番号の一部などが含まれています。現在までのところ、不正利用は確認されていません。
今月7日、社内のシステム部門による定期的な調査で不正アクセスが判明したとしています。
ローソンはアプリ予約の機能を一時停止していて、個人情報が漏洩(ろうえい)した対象者には順次、個別にメールで連絡するとしています。
(10月8日 21:00配信)
第一興商 カラオケ事業の個人情報872万件が漏洩か
カラオケ事業を手掛ける第一興商は、客や従業員の氏名、電話番号など約872万件の個人情報が外部に漏洩した恐れがあると発表しました。
第一興商によりますと、個人情報の取扱いを委託している会社のパソコン1台が不正なプログラムに感染していたことが分かったということです。
漏洩した恐れがあるのはビッグエコーなどの店舗で会員登録や予約を行った客の情報約863万件と従業員の情報約9万3000件です。
氏名や生年月日、メールアドレス、電話番号などが含まれていますが、パスワードは含まれていないということです。
現時点で実際に漏洩した事実や不正利用は確認されていないとしています。
(10月8日20:40配信)
木原長官 官民連携の対策強化「急務だ」と強調
「国家サイバー統括室から新たな注意喚起を今後速やかに発出する予定としており、各事業者の皆様にはこうした注意喚起等を踏まえた対策を講じていただくようにお願いをいたします」
政府は8日、高度化、巧妙化するサイバー攻撃への対策を強化するため、古川デジタル大臣のもとで関係省庁会議を開きました。
会議では、国家サイバー統括室を中心にサイバー攻撃に関する情報を整理、分析し、今後、新たな注意喚起を速やかに行うことを決めました。
木原長官は、度重なる個人情報の漏洩で「国民が不安に感じている」として、官民連携の対策強化が「急務だ」と強調しました。
また、サイバー攻撃の背景やそれぞれの関連性については、「明らかではない」と述べ、情報収集による実態把握に努めているとしました。
9月下旬以降、外部からの不正アクセスによる個人情報の漏洩の発表が大手企業で相次いでいます。これを受け、政府が関係省庁会議を開きました。
(10月8日 18:39配信)
国家サイバー統括室に情報集約 デジタル大臣が決定
「大変、危急の状況となっております。政府一丸となって対策を進める必要がある。どうか引き続きのご協力をお願いします」
不正アクセスによる個人情報の流出が相次いでいることから、政府は各省庁でサイバーセキュリティーを担当する幹部職員らの会議を開きました。
不正アクセスなどの情報は国家サイバー統括室(NCO)に集約することを決めました。
流出した情報の悪用を防ぐため、企業などにデータの適切な管理や不必要な情報の削除を求める方針も確認しました。(8日19:03配信)
SB子会社「IDCフロンティア」に不正アクセス 物流にも影響
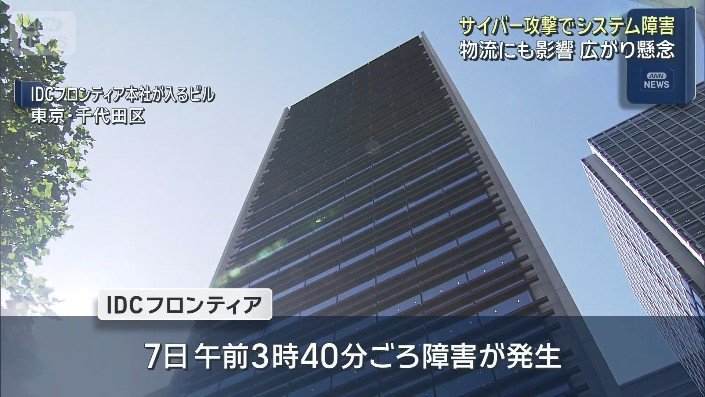
ソフトバンク子会社のIDCフロンティアは、データを暗号化して身代金を要求する「ランサムウェア」の攻撃を受けたと発表しました。
クラウドサービスを提供するおよそ500の企業や自治体が影響を受けています。
IDCフロンティアによりますと、障害は7日午前3時40分頃に発生しました。
福島県にあるデータセンターが運用するクラウドサービスの一部のシステムが「ランサムウェア」によるサイバー攻撃を受けたということです。
ネットワークを遮断して障害が起きたシステムをとめているため、495の企業や自治体がサービスを利用できない状態だとしています。
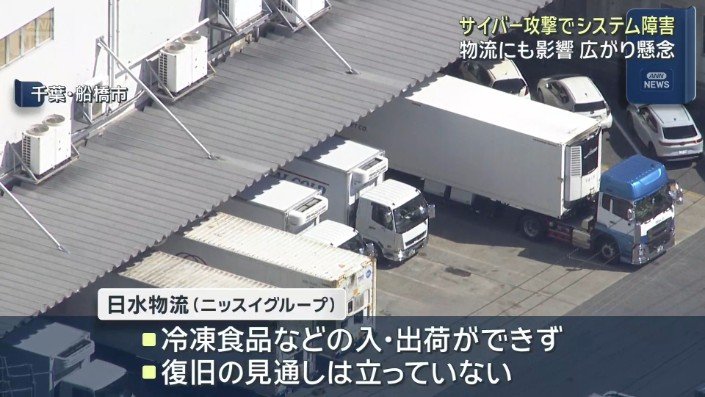
このうち食品大手ニッスイのグループ会社では、取り扱う冷凍食品などの入荷や出荷ができない状況です。
復旧の見通しは立っていないとしていて、今後の影響の広がりが懸念されます。
(10月8日 12:00配信)
損保ジャパンなど5社の委託先に不正アクセスか
個人情報のべ71万件超が漏洩の可能性
大手の損害保険会社・損害保険ジャパンは、一部業務を委託している「スカラコミュニケーションズ」が不正アクセスをうけ、顧客情報が漏洩した可能性があると発表しました。
漏洩した可能性があるのは、氏名や電話番号、住所などおよそ6万件の個人情報です。銀行の口座やクレジットカード番号など機微な情報は含まれていないとしています。
現時点までに、情報が不正利用された事実は確認されていないとしています。
不正アクセスをうけた「スカラコミュニケーションズ」をめぐっては、大和証券やシチズン時計など最大で5社の個人情報のべ71万3126件が流出した可能性があることが分かっています。(10月7日18:03配信)
HIS子会社に不正アクセス
最大620人余りのパスポート情報と一部画像が漏洩か
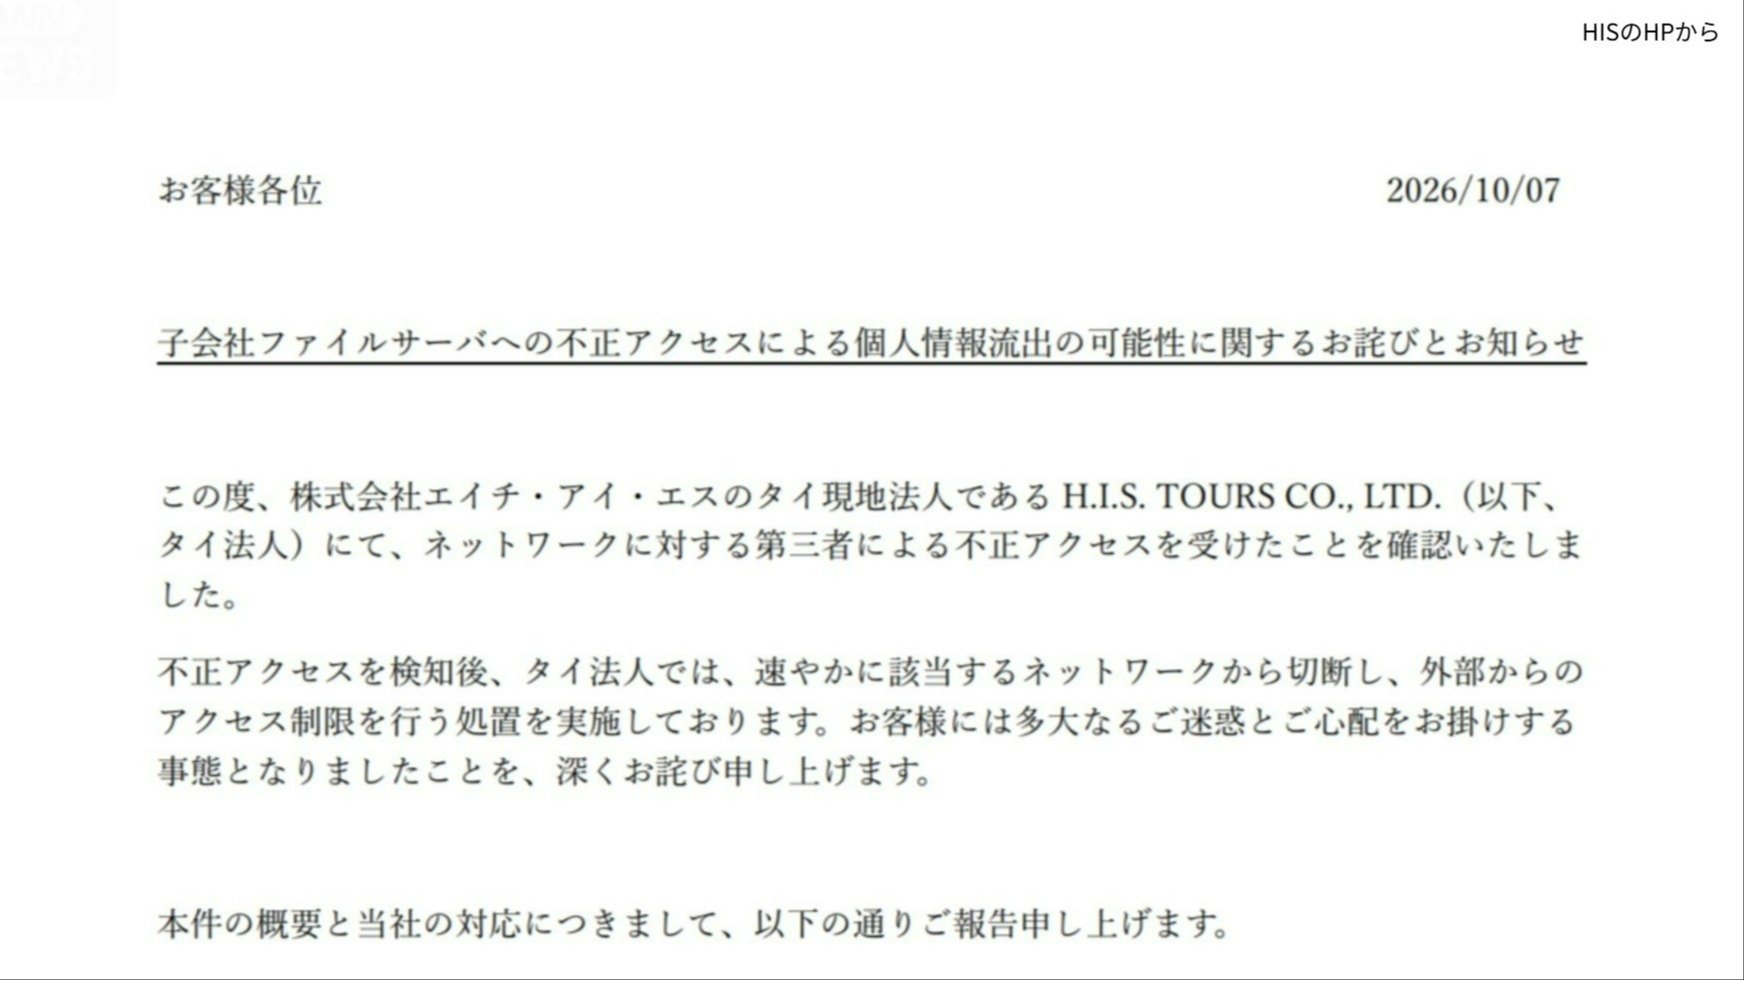
エイチ・アイ・エスによりますと、去年12月、タイにある子会社のファイルサーバーに不正アクセスがあり、保存していたデータの一部が引き出された可能性があるということです。
エイチ・アイ・エスを利用してタイを訪れた最大627人分のパスポート情報が含まれていたといい、このうち、一部の人については、パスポートの画像も漏洩した可能性があるとしています。
現時点までに、これらの情報が悪用された事実は確認されていないということで、会社はセキュリティの強化に取り組むとしています。(7日15:10配信)
タイムズカー情報漏洩で山形県が免許証再交付受付
カーシェアリングサービス「タイムズカー」の個人情報漏洩問題を受け、山形県公安委員会は運転免許証の再交付を受け付けています。
先月25日、カーシェアリングサービス「タイムズカー」を展開する「パーク24」によりますと、ウェブシステムに外部からの不正アクセスを検知し、その後、個人情報が最大で660万件漏洩したことが分かりました。
これを受け、山形県公安委員会は先月28日から、情報が漏洩した可能性がある人を対象に免許証の再交付申請に応じています。
問題発覚後、県警には3件の相談が寄せられていて、再交付の申請は「山形県総合交通安全センター」などで受け付けています。
(10月7日12:00配信)
古川デジタル大臣「自分の情報は自分で守る意識を」
企業への不正アクセスで個人情報の流出が相次いでいることを受け、古川俊治デジタル大臣は個人でも対策する必要があると訴えました。
「情報がひとたび流出すると、なりすましや不正送金、詐欺等の二次被害につながる恐れ。サイバー攻撃は企業や組織だけの問題ではありません。国民一人ひとりの対策が、被害防止につながる」
古川大臣は「自分の情報は自分で守るという意識を持って、被害防止に向けた取り組みに協力してほしい」と話しました。
個人情報を悪用されないために「パスワードの使い回しをやめる」「多要素認証を利用する」「不審なメールやSNSに注意する」よう呼び掛けました。
(10月7日放送分より)
スカラコミュニケーションズに不正アクセス
最大5社の情報71万件余りが情報漏洩か
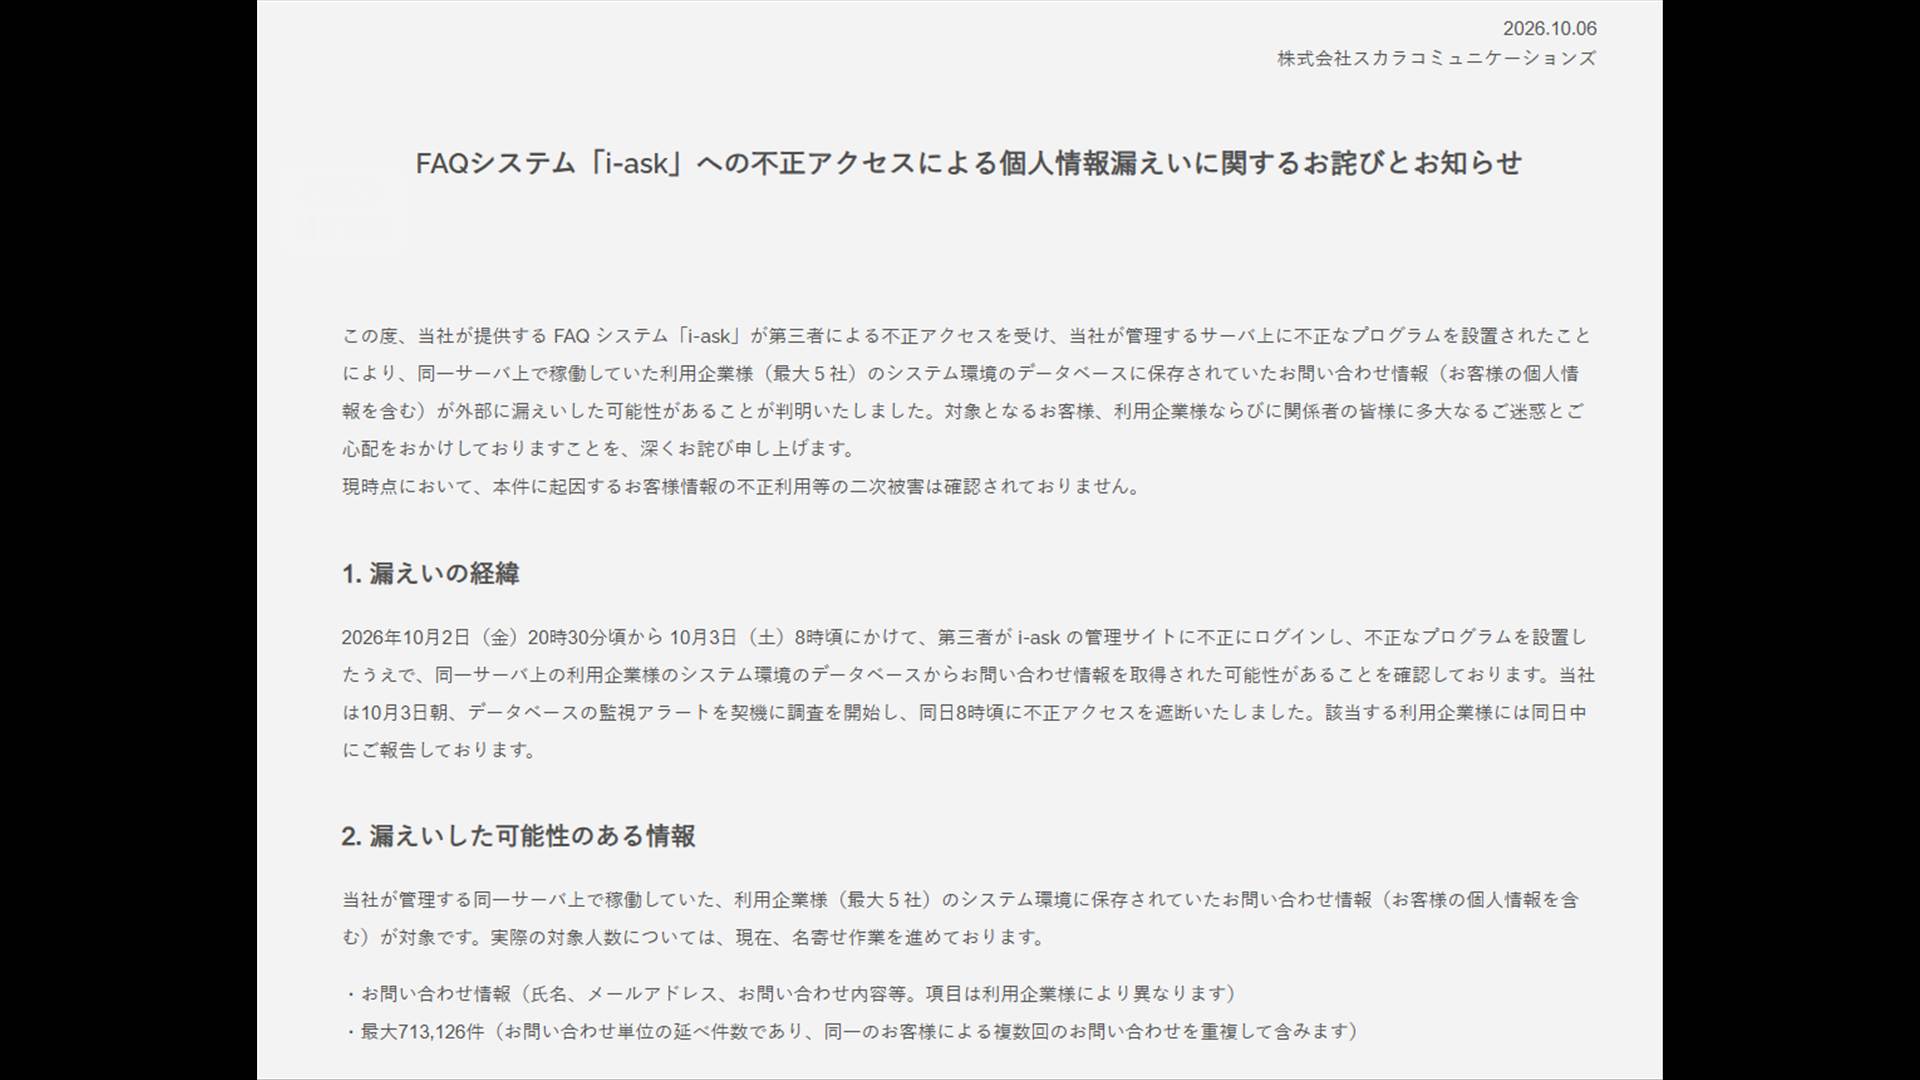
企業向けに問い合わせ受付システムを提供するスカラコミュニケーションズは不正アクセスを受け、最大5社の情報71万件余りが漏洩した可能性があると発表しました。
シチズン時計と大和証券はウェブサイトの問い合わせ受付業務を委託するスカラコミュニケーションズが不正アクセスを受け、個人情報などが流出した可能性があると明らかにしています。
スカラコミュニケーションズによりますと、2日夜から3日朝にかけて、提供するシステムが不正にログインされ、不正なプログラムによって同じサーバー上にある利用企業の情報を取得された可能性があるということです。
最大で5社の個人情報など延べ71万3126件が流出した可能性があり、実際の対象人数は調査中だとしています。(6日19:45配信)
木原官房長官「大変深刻」「全体像の把握に努めている」
「さまざまな事業者や団体、または企業を狙って、さまざまな手口でサイバー攻撃が行われ、情報流出事案も続発をしておりまして、その点大変深刻に受け止めております」
木原長官は、相次ぐ情報流出事案の「関連性があるかは明らかではない」としたうえで、政府としてサイバー攻撃の手口や傾向を分析し、「被害の全体像の把握に努めている」と説明しました。
また、政府として、海外の捜査機関などと連携した被害防止策を実施していると述べました。
個人情報の悪用などを防ぐため、多要素認証の利用やパスワードの使いまわしを避けるなどの対策を講じるよう呼びかけました。
さらに、企業などがサイバー攻撃を受けた場合には、初動対応のアドバイスなど支援を行っているため、速やかに警察などに通報や相談するよう求めました。
(10月6日17:33配信)
シチズン時計 問い合わせシステムへの不正アクセス
10万人分の個人情報が漏洩か
シチズン時計は、ウェブサイト内の問い合わせシステムへの不正アクセスにより、およそ10万人分の個人情報が漏洩した可能性があると発表しました。
シチズン時計によりますと、不正アクセスを受けたのは、ブランドのウェブサイトの問い合わせ受け付け業務を委託する「スカラコミュニケーションズ」社です。
2日の夜から3日の朝にかけて不正アクセスを受け、およそ10万人分の氏名や住所、電話番号のほか、銀行口座やクレジットカードの情報などが流出した可能性があるとしています。
現時点で二次被害は確認されていないとしています。
シチズンは、関係者を装った不審なメールや電話などに注意を呼び掛けています。
(10月6日17:08配信)
JR東日本が定例会見
JR東日本の喜勢陽一社長が6日午後、定例会見で質問に応じました。
「(Q.サイバー攻撃や不正アクセスなどへの対策について)
もちろんですね、鉄道というインフラを担っている事業者でありますので、そうしたサイバーセキュリティというのは非常に大きな、むしろ我々にとって最大の課題であるという風に位置付けております。
運行システムそのものは非常にクローズしたシステムでありますので、外から入るということは基本的にはできないような構造になっています。
ただ、この世界に「絶対」ということはありませんから、常にセキュリティレベルは上げていくということで、事柄の性質上、具体的なことは申し上げられませんけれども、私どものグループ会社にJR東日本情報システム株式会社という通信・システムの会社があります。
そうしたところと連携をしながら、外部の専門知見も入れながら、サイバーセキュリティについては常に精度を高めるという取り組みをしております。
また、DDoS攻撃などについても、速やかに状況を把握して速やかに対応を打てるような仕組みも(運行システムとは別で)構築をしているところであります。
ただ、これはまさに攻撃する側とのいたちごっこみたいなところがありますから、常に専門家と一緒にセキュリティレベルを上げる取り組みを継続的に行っております。
その中で、やはりこれから大切になってくるのは、官民がしっかり連携するということだという風に思います。
今もその官民連携には参画させていただいておりますけれども、我々民間事業者だけでは把握できないような情報などもぜひ連携させていただいて把握するなど、システムをしっかりと構築するとともに、周囲に何か様々な動きがあればそうしたものを早めに取得させていただき、対応策を立てたいということで、今、関係省庁との間でも連携をお願いしているところであります。
これはいかに入ってこないようにするのかということですが、もう一つ大切なのは「入ってきた時にどうするのか」ということも合わせて考えなければいけない、というのがこの問題のもう一つの側面だという風に思います。
そうした意味でも『何かあった時にどうするのか』という対応についても、今、専門家のみなさんと意見を交わしながら、一定程度のものは出来ているんですけども、世の中で起こっている様々な事情も踏まえて、常にリニューアルして精度を高める取り組みをしているところでございます。
事柄の性質上、抽象的な話になってしまいましたけれども、基幹インフラの事業者としてしっかりと取り組んでいるということはご理解いただけたらと思います」
(10月6日17:14配信)
不正アクセス 経済同友会トップが警鐘
経済同友会の山口代表幹事は、サイバー攻撃による企業からの情報漏洩が相次いでいることについて、「セキュリティー対策は『投資』としてますます必要になる」と訴えました。
「セキュリティーの対策については各企業『コスト』という感じではなくて、経費の『投資』としてこれからますます必要になってくる領域だと思います」
山口代表幹事は、サイバー攻撃にAIが使われるケースは、去年より56%増加しているとの調査結果を明らかにし、「AIの影の部分が顕著に現れてきた」と指摘しました。
各企業は、システムの脆弱性を放置しないなどの対策が必要だとした上で、サイバー攻撃で対象となった企業や日本しか持っていない情報が公開されれば、さらに大きな影響が出ると警鐘を鳴らしました。
(10月6日13:50配信)
大起水産 公式アプリシステムに不正アクセス
17万5千人分の個人情報が漏洩か
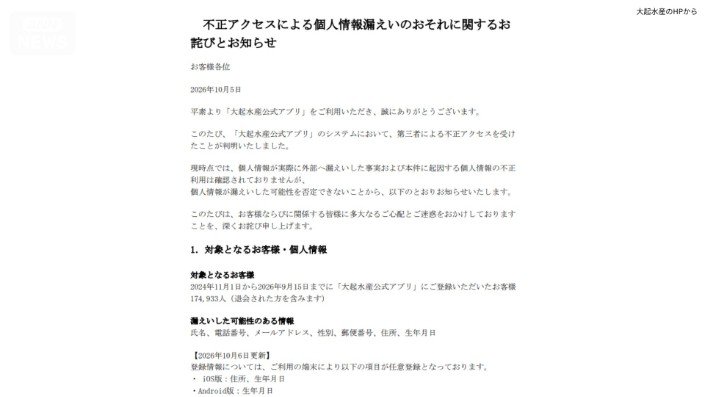
回転寿司チェーンなどを運営する「大起水産」は公式アプリのシステムが第三者による不正アクセスを受け、およそ17万5000人分の個人情報が漏洩した可能性があると発表しました。
対象となるのは2024年11月から今年9月15日までに「大起水産公式アプリ」に登録した17万4933人で、すでに退会した人も含みます。
漏洩した可能性があるのは、氏名や電話番号、メールアドレス、性別、住所、生年月日です。
パスワードは別のサーバーで管理されていて漏洩した可能性のある情報には含まれていないとしています。
大起水産によりますと、現時点で個人情報が実際に外部へ漏洩した事実や、不正利用は確認されていないということです。
一方、漏洩した可能性は否定できないとして、対象者には順次メールで連絡しています。
大起水産は、先月15日に不正アクセスを確認し、外部からのアクセスを防ぐ対策を実施したほか、現在も専門会社による調査を進めています。
(10月6日13:14配信)
ミスターマックスのサーバーに不正アクセス
174万人分の個人情報が流出
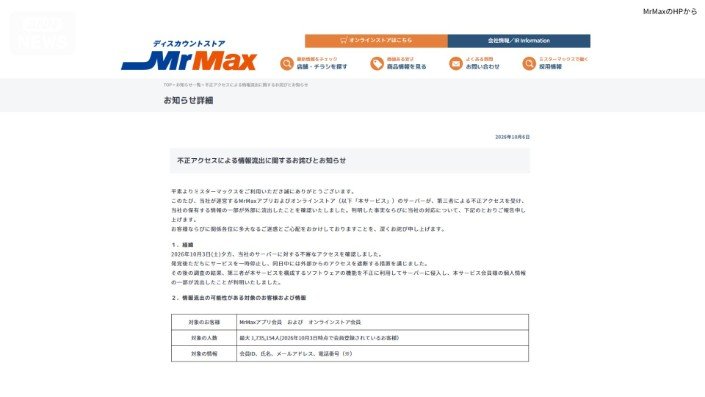
ディスカウントストアを展開するミスターマックスは、サーバーに不正アクセスがあり、最大でおよそ174万人分の個人情報が流出したと発表しました。
ミスターマックスホールディングスによりますと、今月3日、ミスターマックスのサーバーに不審なアクセスがあり、調査した結果、第三者が不正にサーバーに侵入し、個人情報が流出したことが判明したということです。
流出した個人情報は、ミスターマックスのアプリとオンラインストア会員の氏名や電話番号、メールアドレスで、最大でおよそ174万人分に上る可能性があります。
クレジットカード情報やパスワードなどは流出しておらず、ミスターマックスホールディングスは「流出した情報を悪用した被害は確認していない」としていますが、今後「フィッシングメール」などが届く可能性があるとして、注意を呼び掛けています。
(10月6日13:13配信)
赤沢経産大臣が閣議後会見
赤沢経済産業大臣が6日午前、閣議後会見で質問に応じました。
「(Q.企業への不正アクセスが相次いでいることについて、大臣の受け止めと今後の経産省の対策は)それからもう1点ですが、最近国内企業がサイバー攻撃を受け、複数の個人情報漏洩事案が発生していると承知をしております。
サイバー攻撃のリスクへの備えは、技術情報の流出防止や事業活動の継続といった経済安全保障の観点からも重要でございます。
企業各社におかれては、基本的な対策として、組織のトップが責任を持って必要なリソースを確保し、対応を主導するということがまず一番大事だと思います。
加えて、脆弱性情報の早期把握と対応、さらには内部システムのあらゆる挙動を常に確認する、いわゆるゼロトラストへの移行などを進めていただきたいと考えております。
特に、当省所管の重要インフラ事業者に対しては、本年5月、私から直接、各業界のトップに対して要請を行うなど、経営者レベルも含めた注意喚起・フォローアップを継続的に実施しているところでございます。
また経済産業省としては、サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)の実現や人材育成など、産業界全体の対策強化にも取り組んでおります。
NCO(国家サイバー統括室)とも連携をし、引き続きサイバーセキュリティの確保に取り組んでまいりたいと考えております」
(10月6日11時すぎ)
GMOに不正アクセス
ポイント286万円分の不正利用も確認
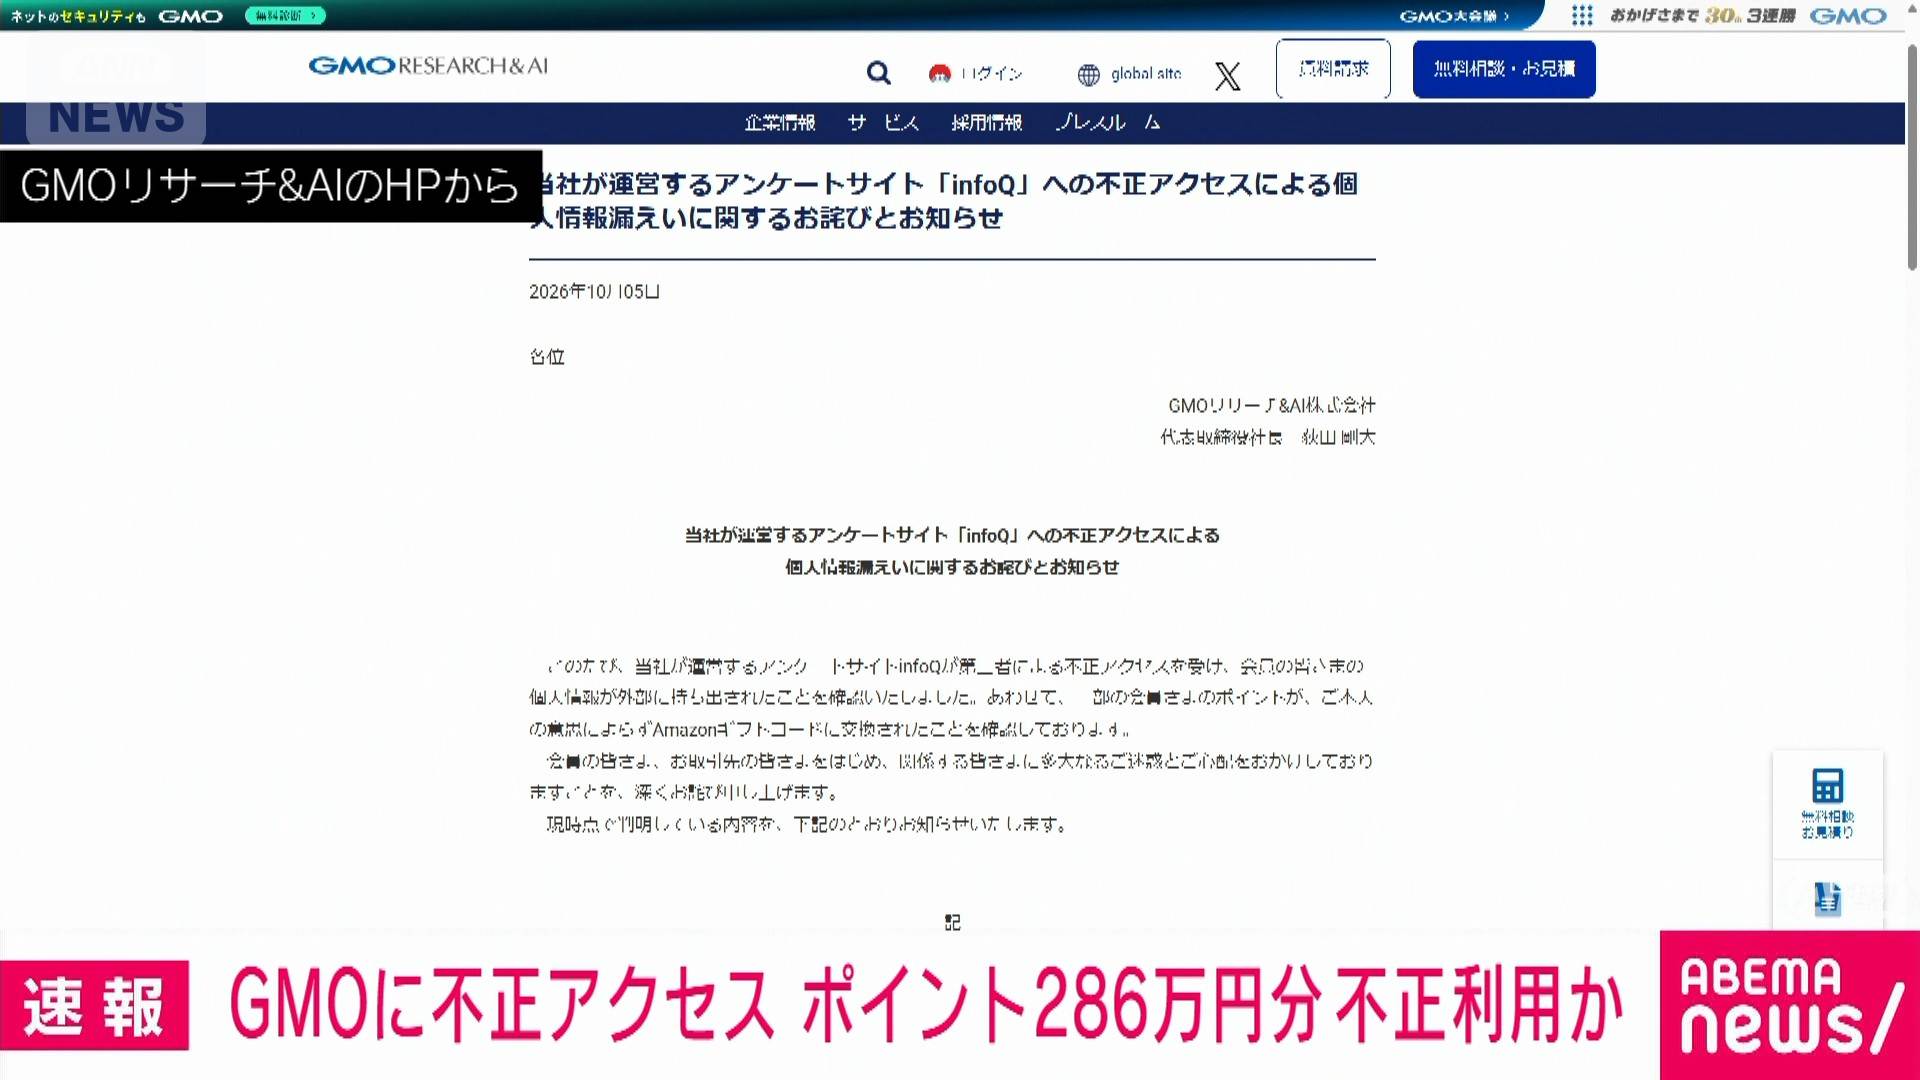
GMOグループのアンケートサイトが不正アクセスを受け、会員のポイント286万円分がAmazonギフトコードに勝手に交換されていたことが分かりました。
不正アクセスを受けたのは、GMOリサーチ&AIが運営するアンケートサイト「infoQ」です。
運営会社によりますと、「第三者がソフトウェアの脆弱性を悪用して侵入した」としていて、流出した個人情報は最大94万8498件にのぼります。氏名や住所、電話番号、パスワードなどが含まれています。
また、会員のポイントが勝手にAmazonギフトコードに交換されていました。
被害件数は611件、総額286万9500円分にのぼるということです。
対象者には個別に連絡をしていて、不正に交換されたポイントは、運営会社が全額を補填するとしています。
ここのところ、大手企業の間では不正アクセスの被害が相次いでいますが、二次被害が確認されたケースは初めてとみられます。(10月6日11:19配信)
焼肉きんぐ 会員情報1078万件漏洩
アプリ登録者のほぼ全員の情報が流出
焼肉きんぐを運営する物語コーポレーションは不正アクセスを受け、焼肉きんぐの会員情報1078万件余りが流出したと発表しました。
物語コーポレーションによりますと、公式アプリの会員管理システムに不正アクセスがあり、ユーザー登録されている1080万8784件のうち、1078万8963件の氏名、メールアドレス、電話番号などが漏洩しました。
クレジットカードなど決済情報は保有していないとしています。
2日に不正アクセスを確認し、3日に漏洩を確認しました。
現時点で不正に利用された事実は確認していません。 現在は防御措置を取ったうえでサービスの提供を続けているということです。
原因や経緯については詳細な調査を進めているとしています。(10月5日18:52配信)
大和証券 顧客情報22万件漏洩か
業務委託先に不正アクセス

大和証券は委託先企業への不正アクセスによって、顧客の個人情報などおよそ22万件が漏洩した恐れがあると発表しました。
大和証券によりますと、2日の夜から3日の朝にかけて、インターネット経由での問い合わせ内容の管理を委託している企業のサーバーに不正アクセスがありました。
漏洩の恐れがあるのは顧客の氏名やメールアドレス、口座番号などおよそ11万人の個人情報に加え、個人を特定できない情報も含めるとおよそ22万件に上ります。
こうした情報では証券口座へのアクセスや取引はできないとしていて、これまでに不正な取引は確認されていないということです。
ここのところ大手企業を狙った不正アクセスが相次いでいて、カーシェアリングサービスの「タイムズカー」利用者の個人情報が最大660万件漏洩したほか、第一ライフグループなども被害に遭っています。(10月5日14:05配信)
日経新聞にサイバー攻撃と不正アクセス
日経新聞がサイバー攻撃を受け、社員になりすました不審なメールが取材先などに、およそ9000件送信されていたことが分かりました。
日経新聞によりますと、社員が使っていた業務用ソフトに不正なログインが行われ、メールの送信先の氏名やアドレスのほか、一部のメールの内容が流出したとみられます。
先月30日には、社員になりすまし悪性サイトに誘導する不審なメールが、取材先などにおよそ9000件送信されたということです。
日経新聞は送信先に連絡し、メールの削除を依頼しています。
また、7月下旬以降、業務で使っていたクラウドサービスも不正なアクセスを受け、社員や取引先などの個人情報が漏洩した疑いもあるとしています。(10月4日18:15配信)
第一ライフグループ 個人情報12万人分流出か
人事システムに不正アクセス
第一ライフグループは人事システムが不正アクセスを受け、最大約12万人分の従業員らの個人情報に流出の恐れがあると発表しました。
流出の恐れがあるのは第一ライフグループと傘下の第一生命の従業員約5万人に加え、退職者約7万人の氏名や従業員番号、住所などの個人情報です。グループ会社への出向者なども含みます。
先月24日、従業員向けの人事システムに不正アクセスが検知されたということです。
現時点で従業員らの二次被害や顧客情報への不正アクセスは確認されていないとしています。(10月2日21:55配信)
ヤマト運輸に不正アクセス
ヤマト運輸によりますと、不正アクセスが確認されたのは通販サイトで注文した商品を受け取った後にコンビニ店などで代金を支払うことができる「クロネコ代金後払いサービス」です。
このサービスの利用者の氏名、住所、電話番号などのほか、請求金額や債権残高などといった情報が外部に流出した可能性があるということです。
クレジットカード情報、パスワード情報などは含まれていません。
ヤマト運輸は流出の件数や範囲などは調査中だとしたうえで、情報セキュリティーの強化や再発防止策の検討を進めていくとしています。(10月2日18:41配信)
佐川急便に不正アクセス
氏名や住所、電話番号など外部に流出の可能性
佐川急便によりますと、外部からの不正アクセスが確認されたのはウェブサイトで荷物の現在地などを確認するための「お荷物問い合わせサービス」です。
この不正アクセスで、送り状に記入される送り主と届け先の氏名や住所、電話番号などが外部に流出した可能性があるということです。
クレジットカード情報やパスワードは含まれていないということです。
不正アクセスを確認してからはインターネットでの荷物問い合わせサービスなどは停止していて、情報が流出した件数や範囲などについては現在、調査を進めているほか、専用の問い合わせ窓口も開設しました。
佐川急便は「現在、影響範囲及び原因について調査を進めております。今後、新たな事実が判明した場合は速やかにお知らせして参ります」とコメントしています。(10月1日17:28配信)
タイムズカー 個人情報約660万件が流出
ウェブシステムに不正アクセス
カーシェアリングサービス「タイムズカー」を展開する「パーク24」によりますと、25日、ウェブシステムに外部からの不正アクセスを検知したということです。
その後の調査で、システムに保存されていた個人情報が最大で660万件漏洩したことが分かったということです。
漏洩した情報には利用者の氏名や住所、電話番号のほか、運転免許の情報などが含まれるということです。
会社は不正アクセスを確認した後、通信を遮断する措置を取っていて、現時点で漏洩した情報が不正に利用された事実は確認できていないとしています。
カーシェアリングのサービスは通常通り継続しているということです。(9月28日15:44配信)
東京メトロ “国外”からの不正アクセスを確認
東京メトロによりますと、20日にメトポ(メトロポイントクラブ)会員へのメール配信サービスに不具合が発生したため調べたところ、サービスを委託する会社のサーバーに、国外からと思われる不正なアクセスがあったことを25日に確認しました。
漏洩した可能性があるのはサービス利用者のメールアドレスおよそ5万9000件で、不正アクセスを受けたサーバーに他の情報は含まれていないということです。
また、被害が広がらないよう、すでに技術的な措置を取ったとしています。
東京地下鉄は、影響を受けた可能性のある情報の範囲や件数の特定を進めるとともに、原因究明と再発防止策の検討を続けるということです。
(9月27日13:47配信)
京王電鉄「ランサムウェア」攻撃でシステム障害
鉄道運行には支障なし
京王電鉄はデータを暗号化して身代金を要求してくる「ランサムウェア」による攻撃を受けたことを明らかにしました。鉄道の運行に支障はないということです。
京王電鉄は26日未明、グループ会社のサーバーに「ランサムウェア」から攻撃を受けた影響で、システム障害が発生していることを確認したと発表しました。
この影響によって、京王グループの一部の店舗でクレジットカードでの決済やホテルの宿泊予約ができなくなっています。
ただ、鉄道の運行に支障はなく、これまでに顧客の個人情報などが漏洩した事実は確認できていないとしています。
京王電鉄は被害が拡大しないよう措置を取ったうえで、警察などと協力して影響について調査を進めるとともに、早急な復旧を目指すということです。
(9月27日01:23配信)
デジタル庁のシステムに不正アクセス
公務員らの個人情報24万件超漏洩の可能性
デジタル庁は、政府機関に提供している業務システムに不正アクセスがあり、公務員らの個人情報24万件余りが漏洩した可能性があると明らかにしました。
不正アクセスを受けたのは、デジタル庁が政府機関に提供する「ガバメントソリューションサービス」です。
6月、システムの保守や運用をする担当者のアカウントを利用した不正アクセスが検知されました。
調査の結果、利用する政府職員や民間の事業者などの氏名やメールアドレス、職場の住所といった個人情報合わせて約24.6万件が外部に流出した恐れがあることが分かったということです。
マイナンバーや口座情報などは含まれておらず、現時点で悪用の被害は確認できていないとしています。
デジタル庁は謝罪し、「セキュリティー対策の強化に努める」としています。
(9月6日13:01配信)