不正アクセスの被害が全国で広がっています。
新たに100以上の自治体などから個人情報が漏洩した可能性があります。
漏洩した情報から、クレジットカードが不正に利用されるなどの『二次被害』も増えています。
巧妙化する手口について、みていきます。
■続く不正アクセス“防災メール”情報流出か 不審なメールも
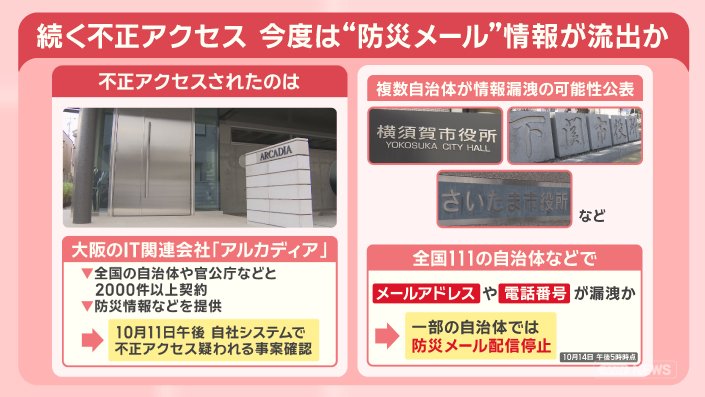
不正アクセスされたのは、大阪のIT関連会社『アルカディア』です。
全国の自治体や官公庁などと2000件以上契約し、防犯情報などを提供しています。
10月11日の午後、自社システムで不正アクセスが疑われる事案を確認しました。
その後、複数の自治体が情報漏洩の可能性を公表。
全国111の自治体などで、メールアドレスや電話番号が漏洩したとみられ、一部の自治体では、防災メールの配信を停止しています。
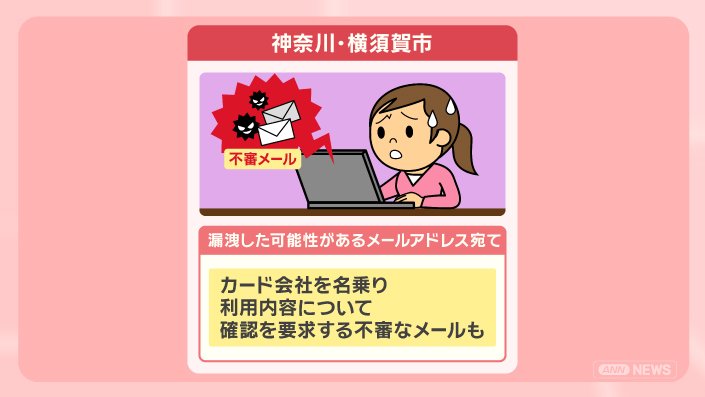
そのうちのひとつ、神奈川県の横須賀市では、すでに、漏洩した可能性があるメールアドレス宛に、カード会社を名乗り、利用内容について確認を要求する不審なメールも届いています。
クレカ不正利用 二次被害も“2段階方式”少額から始め…
二次被害も出てきています。
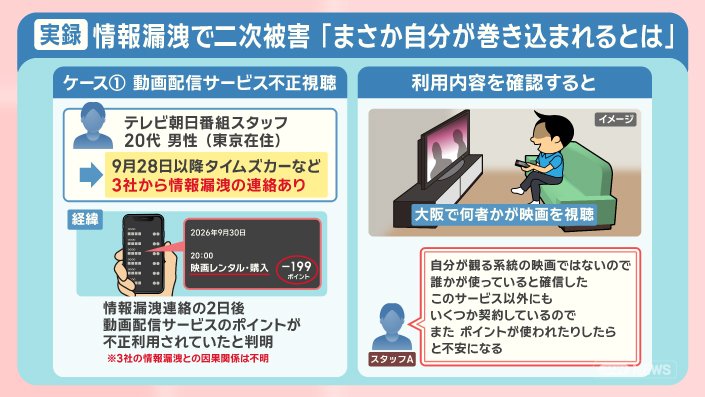
1つ目のケースです。
動画配信サービスが不正に視聴されました。
テレビ朝日の番組スタッフで、東京に住む20代の男性は、9月28日以降、カーシェアの『タイムズカー』など3社から情報漏洩の連絡がありました。
この3社の情報漏洩との因果関係は不明ですが、情報漏洩が判明した2日後、動画配信サービスのポイントが不正利用されていたことが判明します。
利用内容を確認すると、大阪で何者かがアウトロー系の映画を視聴していました。
「自分が観る系統の映画ではないので、誰かが使っていると確信した。このサービス以外にもいくつか契約しているので、またポイントが使われたりしたらと不安になる」
「調査の結果、当社以外のどこかで流出したIDとパスワードを第三者が入手し、ログインした可能性が高い」ということです。
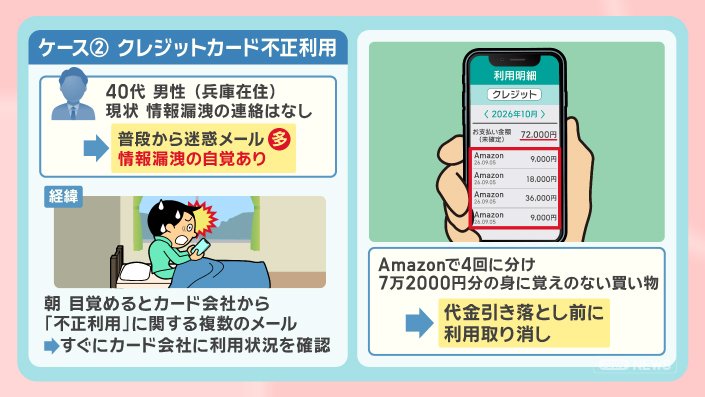
2つ目のケースは、クレジットカードが不正利用されました。
兵庫県に住む、40代の男性Bさんは、現状、企業から情報漏洩の連絡はありませんが、普段から迷惑メールが多く、情報が漏洩している自覚があります。
朝、目が覚めると、カード会社から「不正利用」に関する複数のメールが届いていたため、すぐにカード会社に利用状況を確認しました。
すると、Amazonで4回に分けて、7万2000円分の身に覚えのない買い物履歴がありました。
カード会社に申請し、代金引き落とし前に利用を取り消しました。
「カードは普段使ってないもので、最後に自分が使ったのは6月だった。カードは一時停止し、再発行したが、自分がこうしたことに巻き込まれたというのが非常にショック」と話しています。
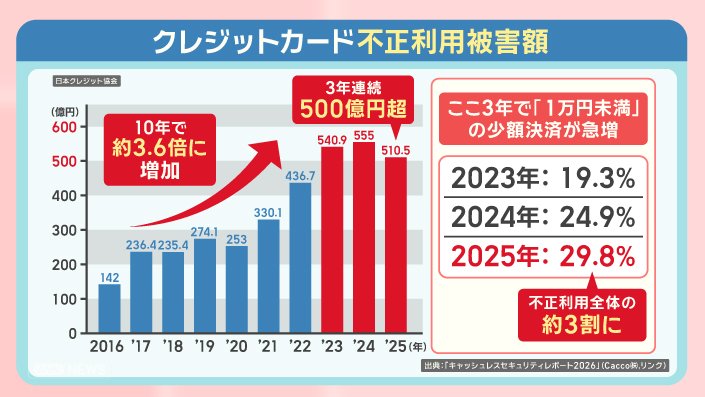
Bさんのように、クレジットカードを不正利用されるケースが増えています。
クレジットカードの不正利用による被害額は、3年連続で500億円を超えていて、10年前と比較すると、約3.6倍になっています。
そして、ここ3年で、急増しているのが、『1万円未満』の少額決済です。
少額決済の被害は、2025年29.8%と、不正利用全体の約3割にのぼっています。
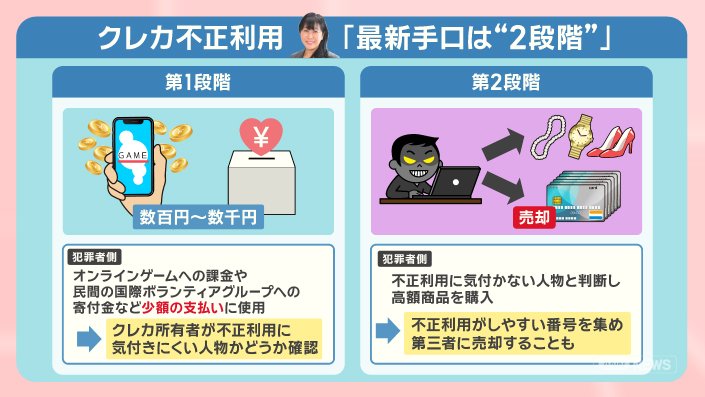
クレジットカードの不正利用の最新手口です。
サイバーセキュリティの啓発活動を行っている、日本プルーフポイントの増田幸美さんによると、“2段階”に分かれているといいます。
第1段階では、犯罪者側は、オンラインゲームへの課金や民間の国際ボランティアグループへの寄付金など、数百円から数千円の、少額の支払いに使用。
クレジットカードの所有者が不正利用に気づきにくい人物かどうかを確認します。
第2段階では、不正利用に気づかない人物と判断して、高額商品を購入。
また、不正利用がしやすい番号を集め、第三者に売却することもあるといいます。
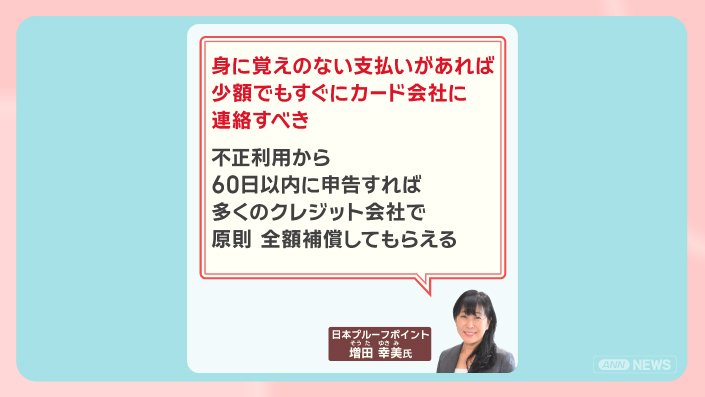
「身に覚えのない支払いがあれば、少額でもすぐにカード会社に連絡をすべき。不正利用から60日以内に申告すれば、多くのクレジット会社で原則、全額補償してもらえる」
■サイバー攻撃で冷蔵庫50℃ 水道・電力 インフラの対策は?
フランスでもサイバー攻撃がありました。
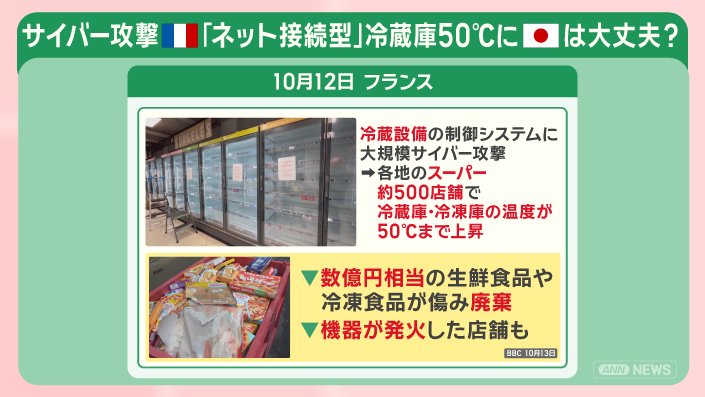
10月12日、フランスで、冷蔵設備の制御システムに大規模なサイバー攻撃があり、各地のスーパー、約500店舗で、冷蔵庫・冷凍庫の温度が50℃まで上昇しました。
数億円相当の生鮮食品や冷凍食品が痛んで廃棄処分に。
機器が発火した店舗もありました。
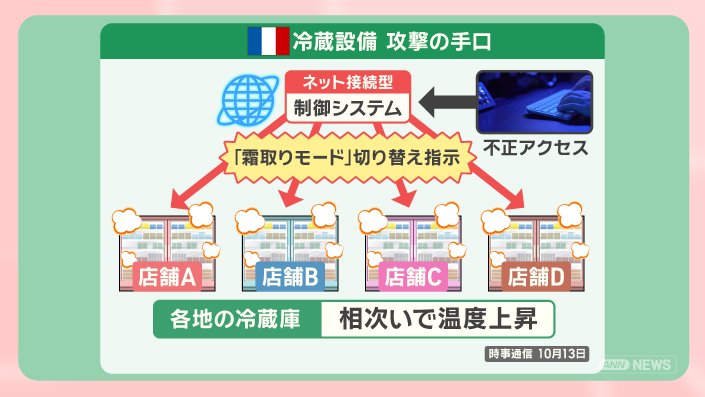
冷蔵設備が攻撃された手口です。
冷蔵設備の制御システムは『ネット接続型』のものでした。
不正アクセスがあり、各店舗に『霜取りモード』への切り替え指示が出されたことで、各地の冷蔵庫が相次いで温度上昇する事態となりました。
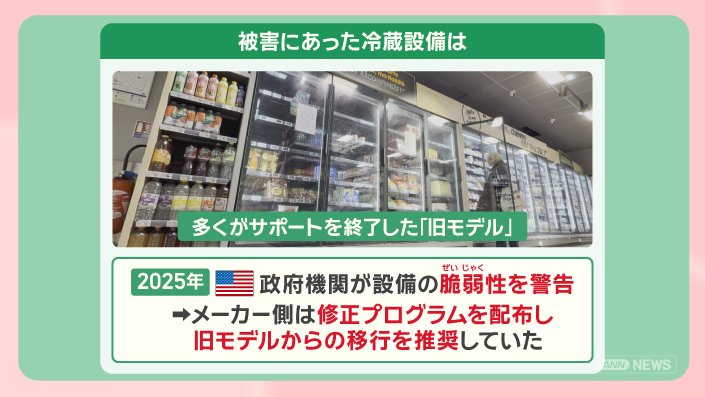
被害にあった冷蔵設備は、多くがサポートを終了した『旧モデル』でした。
2025年、アメリカ政府機関が設備の脆弱性を警告していて、メーカー側は修正プログラムを配布し、旧モデルからの移行を推奨していました。
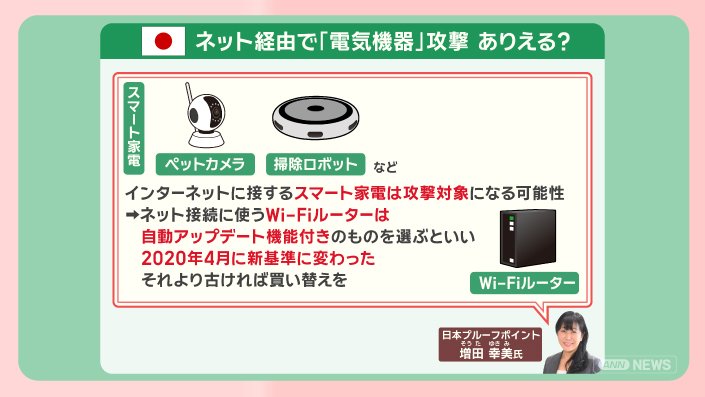
日本でも同じように、ネット経由で『電気機器』が攻撃される可能性はあるのでしょうか。
「『ペットカメラ』『掃除ロボット』など、インターネットに接続するスマート家電は攻撃対象になる可能性がある。ネット接続に使うWi-Fiルーターは、自動アップデート機能付きのものを選ぶといい。2020年4月に新基準に変わったので、それより古ければ買い替えを」
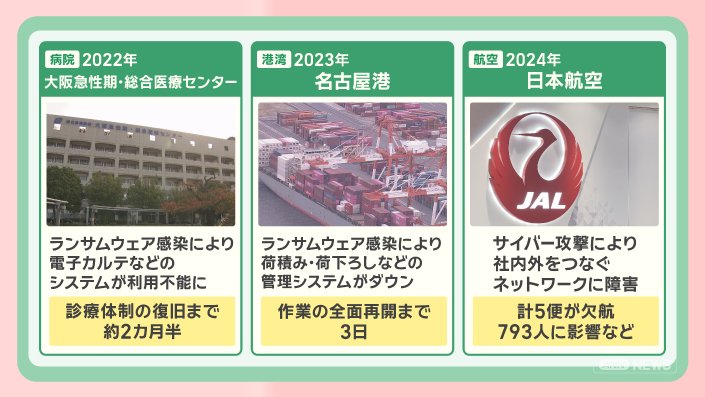
日本でも、過去に大規模施設がサイバー攻撃にあっています。
2022年は病院でした。
大阪急性期・総合医療センターでは、ランサムウェアへの感染により、電子カルテなどのシステムが利用不能に。
診療体制の復旧まで、約2カ月半かかりました。
2023年は港湾です。
名古屋港で、ランサムウェアの感染により、荷積み・荷下ろしなどの管理システムがダウン。
作業の全面再開までに、3日かかりました。
2024年は航空です。
日本航空では、サイバー攻撃により、社内外をつなぐネットワークに障害が起き、計5便が欠航、793人に影響が出ました。
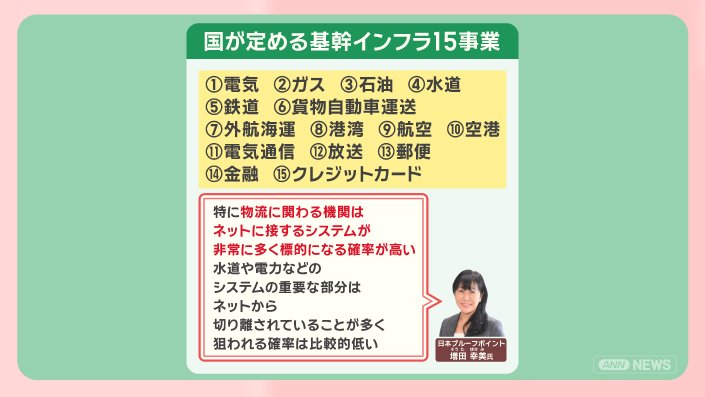
国は基幹インフラとして、15の事業を定めています。
港湾や、航空もこれに含まれます。
このほか、電気、ガス、石油、水道、鉄道、貨物自動車運送、などがあります。
「特に、物流に関わる機関はネットに接するシステムが非常に多く、標的になる確率が高い。水道や電力などのシステムの重要な部分は、ネットから切り離されていることが多く、狙われる確率は比較的低い」
■基幹インフラ 攻撃からどう守る?国も対策強化
国も対策に乗り出しました。
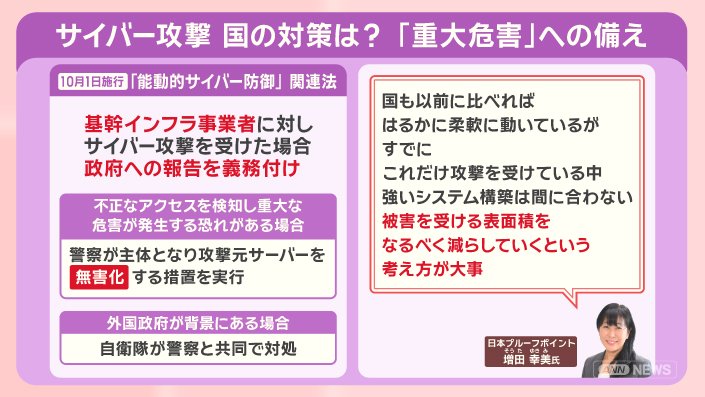
10月1日に施行されたのが、『能動的サイバー防御』関連法です。
基幹インフラ事業者に対し、サイバー攻撃を受けた場合、政府への報告を義務付けるものです。
不正なアクセスを検知し、重大な危害が発生する恐れがある場合、警察が主体となり、攻撃元サーバーを無害化する措置を実行します。
外国政府が背景にある場合は、自衛隊が警察と共同で対処します。
「国も以前に比べれば、はるかに柔軟に動いているが、すでにこれだけ攻撃を受けている中、強いシステム構築は間に合わない。被害を受ける表面積をなるべく減らしていくという考え方が大事」
(「羽鳥慎一モーニングショー」2026年10月15日放送分より)