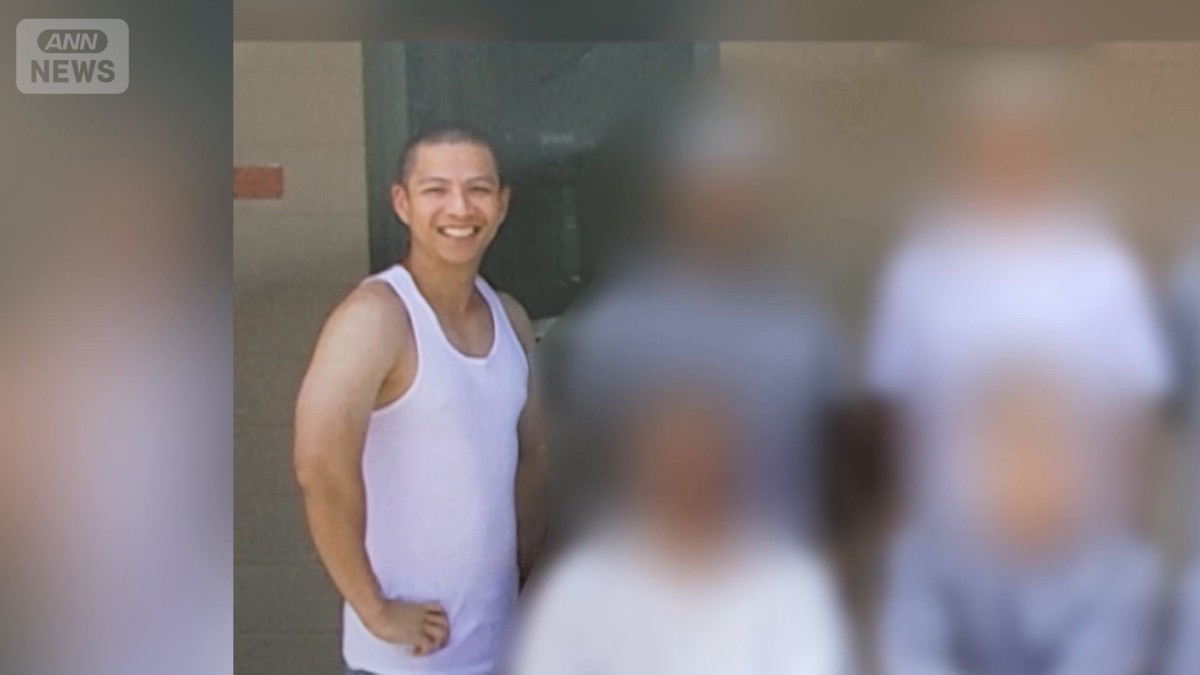
アメリカの刑務所内で撮られた写真に映る1人の男性、かつて100億円を超える詐欺事件を引き起こし、アメリカ社会を震撼させたベトナム人ハッカーです。
7年の刑期を終え、現在はベトナムに戻ってホワイトハッカーとして働く男性に、GMOにサイバー攻撃を仕掛けた犯人像について話を聞きました。さらに、不正アクセスによる情報漏洩が相次ぐ中、クレジットカード番号に加え、セキュリティーコードも流失したとみられる男性が、この週末に、何者かにカードが使われる被害に遭ったことが番組の取材で明らかになりました。
“全カード情報流出”で不正利用か
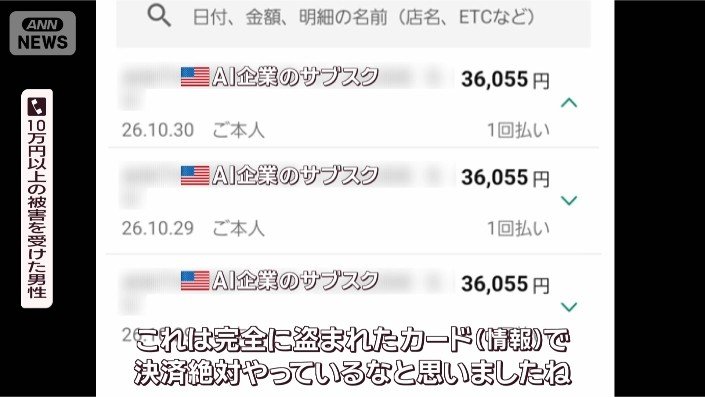
「3万6000円が2回と、同じ金額3万6000円が合計3回落とされていましたね」
先月29日、フィギュアなどを販売する「グッドスマイルカンパニー」は公式通販サイトが不正アクセスを受け、2800人分のクレジットカード情報が漏洩した恐れがあると発表。
サイトを利用した30代男性のもとにも一通のメールが届きました。
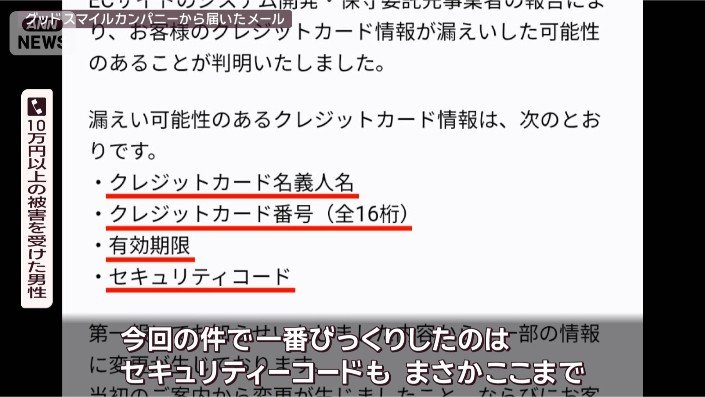
「カードの16桁の番号と、今回の件で一番びっくりしたのは、セキュリティーコードも、まさかここまで、もうセキュリティーじゃなくなっている」
男性がクレジットカードの利用明細を確認すると、先月29日と30日のわずか2日間で、アメリカのAI企業のサブスクを3つも契約したことになっていました。
AI使い“致命的ミス”か 北朝鮮関与説も
一方、GMOインターネットグループをめぐる事件では犯人を特定する糸口が見え始めています。
犯人は「脅迫サイト」で約1億6000万円の身代金を要求。GMOが金銭要求に応じないと顧客のものとする個人情報を晒していました。
「基本的にAIですね。AIをしばいている。AIをしばくのが今の(ハッカーの)リアルではあります」
AIを駆使してハッキングを行う、ホワイトハッカーの切敷裕大さん。脅迫サイトに残された記録を解析し、犯人の“致命的なミス”の可能性がある痕跡を複数、発見しています。
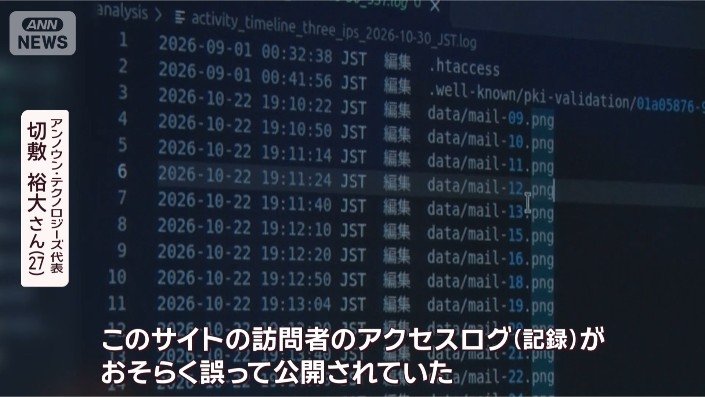
「1番はこの今出ているログなんですけど、このサイトの訪問者のアクセスログ(記録)ですね。 訪問者の記録っていうのが、おそらく誤って公開されていたというところです」
脅迫サイトには、犯人とみられる人物の「訪問」記録が残されていました。重要なのは、この訪問者のネット上の住所にあたるIPアドレスです。
「これ注目しているのはこの『97』で終わるやつですね。このIPアドレスにはいくつかの特徴があって、まず(日本の)一般家庭で使われているであろうということ。もう1つがですね、おそらく70~80ぐらいの端末がこのIPアドレス同じものを使っているという情報があることですね」
これだけで断定はできませんが、たとえば同じIPアドレスをたくさんの部屋で共有するマンションなどの集合住宅に、犯人がいた可能性もあるといいます。
さらに、犯人が作ったプログラムを見ると…
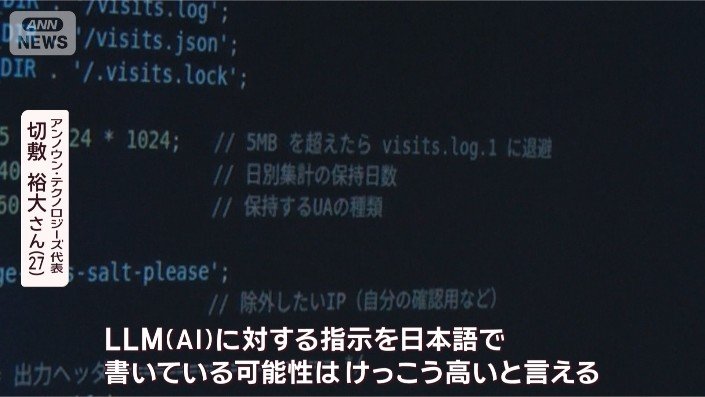
実は、脅迫サイトの訪問記録には北朝鮮系ハッカーが過去に使用したIPアドレスも複数残されているといいます。しかし…
「なんか(技術の)程度が…低すぎて、国家主導のオペレーションってレベルじゃないですよね。(北朝鮮のハッカーは)朝鮮労働党の指揮のもと外貨を獲得するために多くのオペレーションを行っているんですね。って考えたときに、外貨を獲得するための行動じゃないわけですよね。だってお金ほとんど得られていないと思うし。やはり見方としては金銭目的というよりは、GMOというグループ会社の信用を失墜させることにどっちかというと軸足を置いているように見えるんですよね、行動が」
“7年服役”伝説ハッカー「犯人は素人」
さらなる犯人の手掛かりを求めて、我々はベトナムの首都ハノイに向かいました。
ここにアメリカ社会を震撼させた伝説的なハッカーがいます。
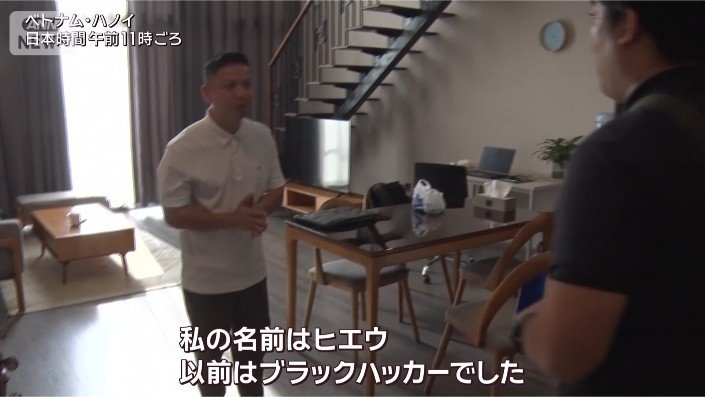
ヒエウ・ミン・ンゴ氏が、ハッカーの世界に足を踏み入れたのは14歳ごろだと言います。
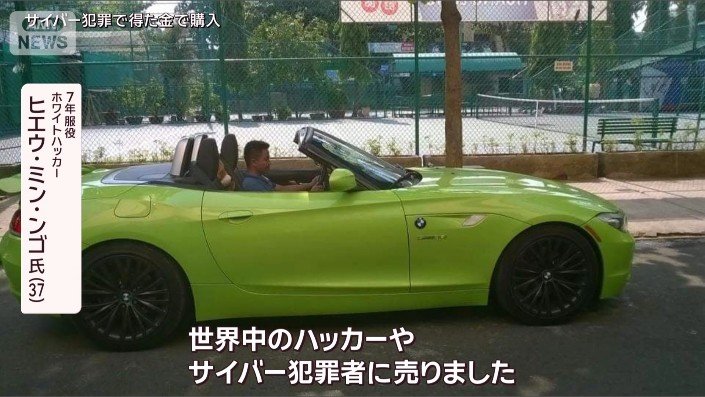
「ウェブサイトに侵入してカード情報を盗むのはとても簡単でした。若かったですし、目立ちたい、友達に自慢したいという気持ちがありました。(その後)アメリカ市民の情報を2億件以上取得し、世界中のハッカーやサイバー犯罪者に売りました。当時はとてもぜいたくな暮らしをしていました」
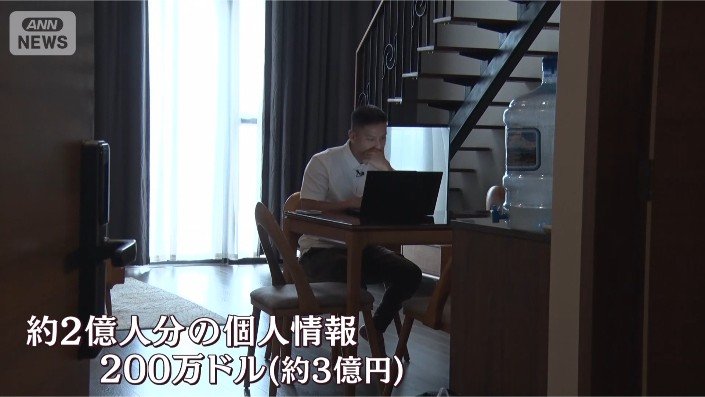
ヒエウ氏はベトナムにいながら、アメリカのサーバーから約2億人分の個人情報を盗み出し、実に200万ドル、日本円にして約3億円を荒稼ぎしていました。
その後2013年、友人から取引を持ちかけられ、グアムへ渡りましたが、それはアメリカの捜査当局が仕組んだ罠だったのです。
「到着すると、空港で逮捕されました。グアム島がアメリカ領だということは知っていましたが、自分の事件が映画のように展開するとは思わなかったです」
ヒエウ氏は、“脅迫サイト”を分析し、システム内部に侵入する技術はあるものの、痕跡を隠すのは下手だと指摘します。
「通常、プロのグループの場合、インフラの分析だけでかなりの時間がかかります。しかし今回は、数時間でかなりのことが分かりました。IPアドレス(ネット上の住所)がすべてあらわになっています。本当にシンプルでした。このハッカーは不注意で、圧縮データが入ったファイルを公開していました。これをダウンロードすると、そのサイトにアクセスした人物らの情報が中に入っていました」
さらに、過去にサイバー犯罪に関与した立場からこう呼びかけました。
「何か間違ったことをすれば、いつか明らかになりますし、必ず責任を問われます。だから、正しい行いをするのが一番です」
11月1日『有働Times』より